OpenAIの未公開のサイバー特化AIが、10月中旬にLinuxの中核部分(カーネル)の欠陥を自動で探し、一般ユーザー並みの権限からサーバーの全権限を持つ管理者(root)に昇格できる攻撃コードを1,169件作ったと、SecurityWeekが報じた。OpenAIは、最新の修正を当てていないLinuxでは、権限の小さい一般アカウントを奪われることが、十分な資源を持つ攻撃者にとって管理者権限を奪われるのと実質同じになると警告しているが、報道では実際に悪用された事例は伝えられていない。この記事では、数字の意味、起きたことと起きていないこと、企業が自社で確かめる三つの点が分かる。
AIがLinux脆弱性948件の攻撃コードを作成
この章では、報道された数字の内訳と、試験の条件、かかった費用を整理する。OpenAI公式の発表ページは今回確認できておらず、以下の数字と説明はSecurityWeekの報道(11月5日)が伝えた範囲に基づく。公式情報は各自で確認してほしい。
まず数字の意味だ。948件は修正パッチの数で、攻撃コードの数ではない。動作する管理者権限奪取コードは1,169件、情報漏えいを示す実証コードは291件ある。パッチは、これらの原因になったバグに対して個別に作られた。
このAIは10月中旬、Linuxカーネルの開発版の最新コードを自動で調べた。一般ユーザーの操作が届きやすい部分に調査範囲を絞り、2,308件の潜在的なバグを見つけ、1,724件は実際に起きる欠陥だと確認した。
この種の攻撃は「ローカル権限昇格」と呼ばれる。外部からいきなり侵入するのではなく、すでに端末やサーバーに権限の小さいアカウントで入った者が、管理者に格上げする手法だ。OpenAIの警告が「一般アカウントを奪われること」を起点にしているのは、このためだ。
警告を重くしているのは検証の条件だ。試験にはわざと弱くした環境ではなく、手を加えていない普通のデスクトップ向けLinuxの仮想マシンを使った。メモリの配置をずらすなど、一般的な防御機能も有効だった。標準の防御が働いていても突破されたことになる。
守りを固めた環境でも成功している。Googleの攻撃競技会「kernelCTF」の環境を改変して堅牢にした条件では、112時間、約3万3,000ドルで21件の攻撃コードができたという。
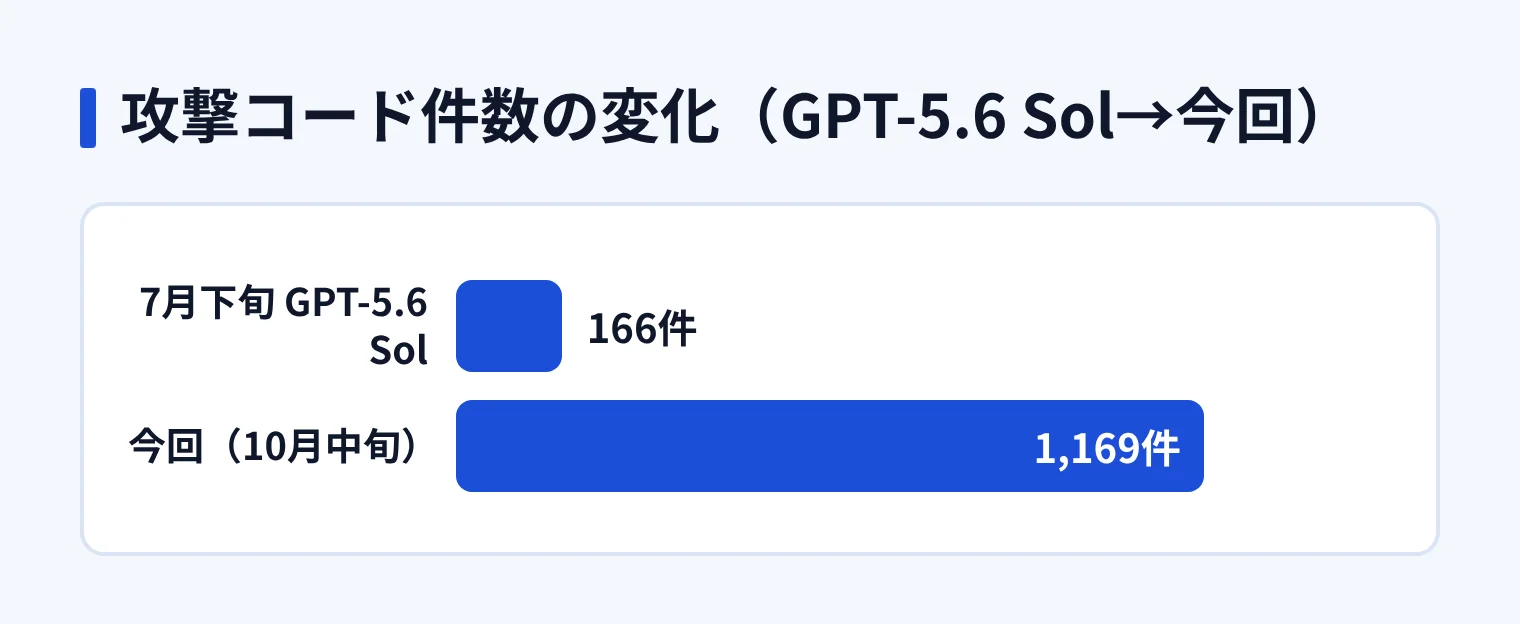
費用も示されている。今回の実行にかかった費用は計121万3,430ドルで、攻撃コード1件あたり約1,279ドルになる。7月下旬に前のモデル「GPT-5.6 Sol」で同様の調査をしたときは、攻撃コード166件、費用51万3,690ドルだった。約3カ月で、費用は2倍強、件数は約7倍になった。
OpenAIは、少なくとも10種類の新しい攻撃手法をAIが見つけ、使ったとしている。手法の詳細は安全上の理由で公開されていない。対策としては、サンドボックス(外部から隔離した実行環境)などを重ねる多層防御を勧めている。
どこまで起き、どこは起きていないか
この章では、攻撃コードの扱われ方と、欠陥の修正がどこまで進んでいるかを整理する。今回の攻撃コードは、OpenAIが研究として試験環境で作ったものだ。見つかった欠陥も放置されておらず、報告と修正の提出が進んでいる。
悪用の確認と利用の制限
1,169件の攻撃コードは、OpenAIが仮想マシン上で動作を確かめたものだ。手法の詳細は公開されておらず、報道の範囲では、第三者が使える形では出ていない。
報道には、個別の欠陥番号(CVE番号)や、影響を受けるLinux製品(ディストリビューション)の名前は含まれていない。どの製品がいつ影響を受けるかは、今回の情報からは分からない。
修正の進み具合と負担増
OpenAIは、Linuxカーネルを保守する開発者(メンテナー)側の助言に沿って、すでに数百件の報告と修正パッチを提出したという。残りは「Patch the Planet」という枠組みで、段階的に送るとしている。
調査をしていた10日間にも動きがあった。OpenAIによると、100件超の権限昇格の欠陥で、修正が反映済みか、反映準備中になった。さらに約300件が、公開の場で議論されているのを確認したという。
一方、Linuxカーネルの開発者側の公式コメントは今回の情報にはない。残りの修正が行き渡る時期も公表されていない。
企業が確かめる三つの点
この章では、報道が示した条件に照らして、企業が自社で確かめられる点を挙げる。
- 利用中のカーネルのバージョンと、ディストリビューション提供元の最新のセキュリティ更新が適用済みか
- 低権限のユーザーがログインできるサーバー、共有環境、コンテナ基盤があるか
- Firecracker(軽量な仮想マシン)やgVisor(アプリとカーネルの間に防御層を挟む隔離の仕組み)など、カーネルを共有しない分離を使っているか
一つ目が未適用なら、更新の適用が最優先になる。二つ目に当てはまる場合は、不要なアカウントの棚卸しと、そのサーバーを先に更新する順序づけが要る。三つ目で分離を使っていなければ、重要な処理から順に分離の導入を検討することになる。
出典:SecurityWeek「AI Agents Got Root on Linux via 948 Kernel Flaws in OpenAI Research」