GMOインターネットグループの熊谷正寿会長兼社長が11月2日、10月20日に確認された不正アクセス後で初めての記者会見を開いた。2024年4月にグループのセキュリティ会社から脆弱性(システムの弱点)を指摘されながら、抜本的な対策に至らなかった点を認めている。この記事では、会見で分かった指摘への対応、侵入から公表までの経過、補償の内容、犯人像の現状を整理する。以下はTBSなどの報道に基づく。
社長が2024年の指摘対応を不足と認めた
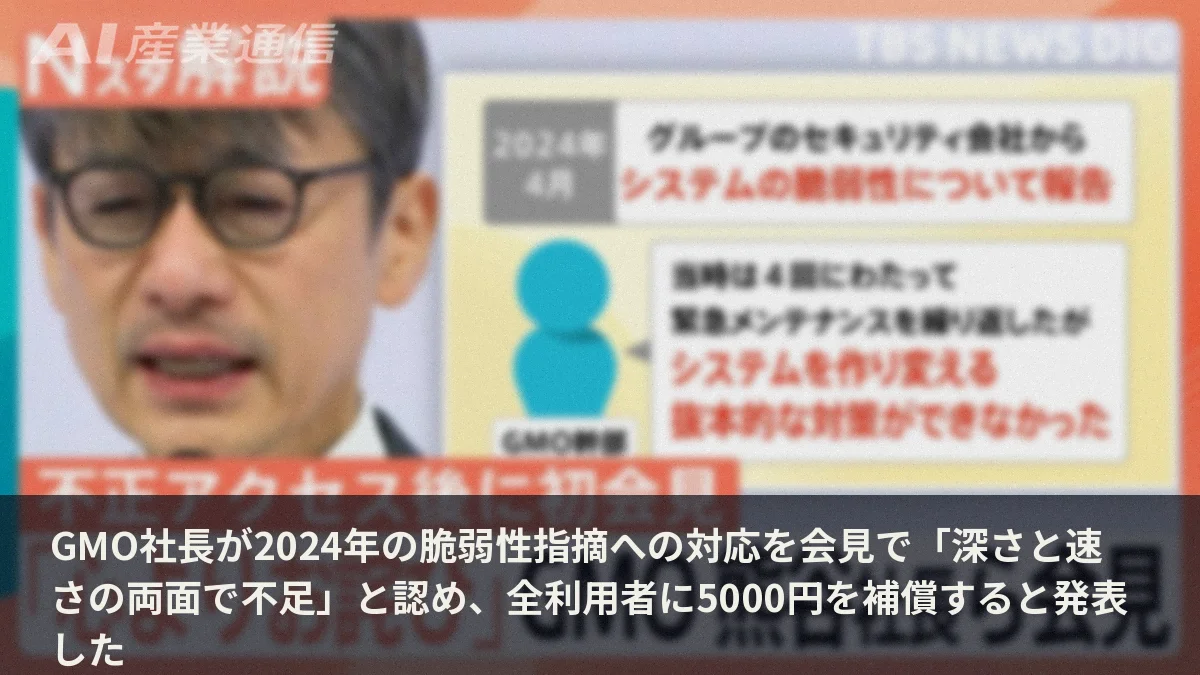
熊谷社長は、2024年4月の脆弱性の指摘への対応を「深さと速さの両面で不足していた」と認めた。今回の不正アクセスは、突然降ってきた災難ではなかった。
指摘したのはグループ内のセキュリティ会社「GMOサイバーセキュリティ by イエラエ」(脆弱性診断などを行う会社)で、ログインに使う情報(認証情報)が盗まれる恐れがあるという内容だった。社長は指摘を「サービスの運営に活かすことができなかった。重く受け止めている」と述べた。
GMOは2024年4月26日から5月20日にかけて緊急メンテナンスを4回実施した。ただ、システムを作り直すような抜本的な対策には進めなかった。何が不足していたのかは今後検証するとし、今回の侵入との関係は原因が不明のため分かっていない。
外部やグループ会社から弱点を指摘され、とりあえずの手当てはした。だが根本から直したかと問われると、答えに詰まる会社は少なくないはずだ。今回の会見は、その点検を迫る材料になる。
8月5日に侵入され2か月気づかず
報道によると、攻撃者は2026年8月5日、「お名前.com デスクトップクラウド」(ネット上でパソコンを借りるサービス)のサーバーに侵入した。GMOが気づいたのは10月20日で、約2か月侵入を見抜けなかったことになる。手口や原因は調査中で、会見でも明らかにされていない。
確認から先は、動きが速かった。
- 10月24日:攻撃者がGMOに金銭を要求した。TBSの報道では、27日正午までに約1.5億円という内容だ。
- 10月27日:攻撃者が、利用者の個人情報とみられるデータを公開した。
- 10月29日:GMOが「犯人につながる有力な情報を入手した」と発表した。
熊谷社長は会見で「一歩たりとも犯罪者にお金を払うことはしない」と明言した。
影響の範囲について、ITmedia NEWSは最大2万6,739件のサーバーが影響を受けた可能性があると伝えている。あくまで可能性の上限で、実際の被害数ではない。
FX自動売買の口座で、本人の意思に反する損失取引が確認されたとも報じられている。件数や対象サービスは明らかになっておらず、自分が当てはまるかどうかはGMOの公式案内で確認する必要がある。申請の手続きや窓口も同じだ。
全利用者に5000円、損失は補償
GMOの補償は三段構えで、全利用者への見舞金、不正取引の損失補償、個人情報が公開された人への特別見舞金からなる。
一つ目は、被害の有無にかかわらずサービス利用者全員に支払う一律5000円の見舞金で、報道によると月額料金の約1か月分にあたる。二つ目は、不正に行われた取引で出た損失の補償で、見舞金とは別に支払う。三つ目は、個人情報が公開された利用者への特別見舞金で、1公開につき上限300万円となっている。
サービス基盤も見直す。今回狙われた現行の基盤は廃止し、利用を続けたい人には新しい基盤への移行を案内する。移行後6か月は無償だ。
経営陣の責任として、役員報酬の減額も決めた。熊谷社長が30%、伊藤正社長が25%をそれぞれ3か月間減らす。12月分からで、役員4人が対象になる。責任のあり方そのものは、原因の検証結果を踏まえて改めて検討するとしている。
北朝鮮系の関与は未確定
北朝鮮系のハッカー集団の関与について、GMOも社長も認めておらず、犯人は特定されていない。侵入の原因も調査中だ。
社長は会見で国名について「一切何も申し上げることはない」と述べた。一方でGMOは、2日朝のJNNの取材には、北朝鮮系の関与の可能性も含めて調査していると答えている。報道では政府にも報告済みとされる。
手がかりとして伝えられているのは、共同通信の解析だ。報道によると、犯行声明のサイトに接続されたIPアドレス(ネット上の住所にあたる番号)のうち5つが、過去に北朝鮮系の集団が使ったものと一致したという。
一方で、同じ解析では複数の国の痕跡が混ざっていることも指摘されている。調査をかく乱するための偽装の可能性もあり、住所の一致だけでは、だれが実行したのかは決められない。