台湾のNASメーカーSynologyが、NAS(社内のファイルを置く共用の保存場所)のOS「DSM」の旧バージョンを狙うランサムウェア「C3RB3R」の攻撃を確認し、利用者に直ちに更新するよう呼びかけた。ランサムウェアはデータを暗号化して身代金を要求するウイルスで、被害に遭うと業務が止まる。この記事では、自社のNASが対象かどうかを DSMのバージョン と 管理画面の公開有無 の2点で確かめる方法が分かる。
Synologyが旧DSM狙う攻撃の急増を公表
Synologyは米国時間10月29日(木曜)付のアドバイザリー(利用者向けの公式な注意喚起)で、古いバージョンのDSMを載せたNASを狙う攻撃を確認したと公表した。セキュリティ専門メディアのBleepingComputerが11月2日に報じた。
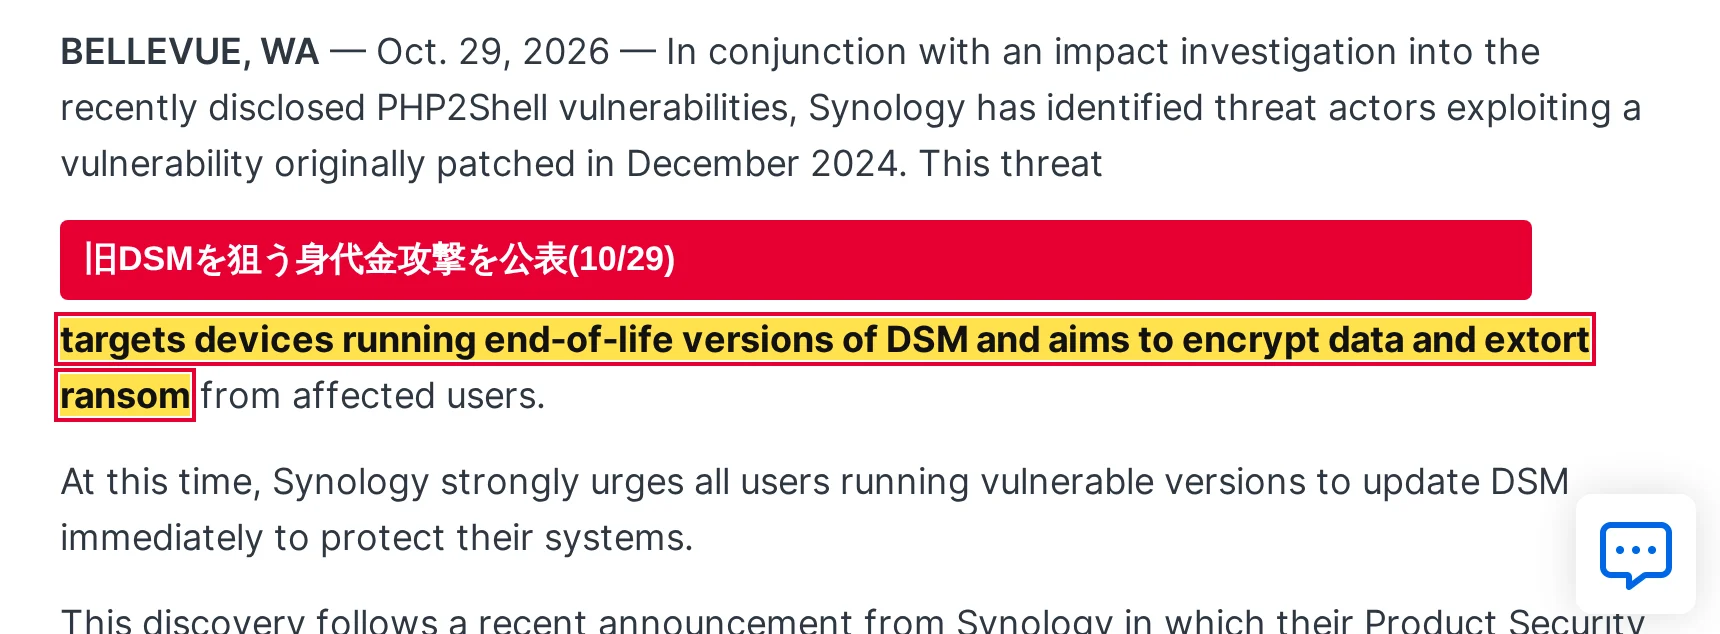
Synologyが求めている対策は3点だ。
- DSMを直ちに最新版へ更新する
- 自動更新を有効にする
- 管理画面をインターネットに公開せず、社外から使うならVPN経由にする
攻撃の入り口は、2024年12月までに修正された脆弱性(ソフトの欠陥)だ。ただしSynologyは、どの脆弱性が悪用されているかを明らかにしていない。BleepingComputerによると、被害の報告は2週間以上前から出ている。件数は公表されておらず、同社は追加取材に報道時点で回答していない。
Synologyが顧客に向けて攻撃を警告するのは2019年8月のeCh0raix(別のNAS向けランサムウェア)以来で、まれな対応だ。NASを狙う手口自体は新しくないが、メーカーが前面に出て警告するほどの状況といえる。
修正済みの穴が今も破られている
新しい欠陥が見つかったわけではない。破られているのは、修正版がすでに配られている穴だ。利用者の報告もこれを裏づけている。
Reddit上には、NAS「DS918+」をC3RB3Rに暗号化された個人利用者の投稿がある。使っていたのはDSM 7.2.1-69057 Update 5で、Synologyが示す7.2.1系の修正版は7.2.1-69057-6以上だ。あと1つ新しい更新 を当てていれば対象外だった計算になる。この利用者は、データを3か所に保管する「3-2-1バックアップ」を採っていたため、復旧作業に進めたという。
規模の大きい例もある。AppleInsiderが伝えた「DS2422+」の利用者は、10月29日に攻撃を受け、70TB のデータを暗号化された。要求は約3,000ドル相当のビットコインだった。この機器も、2024年11月公開の更新を適用していなかったとされる。いずれも利用者本人の投稿に基づく報告で、Synologyが確認した件数ではない。
攻撃者は闇サイトで、「C3rb3r Decryptor」という復号ソフトを数千ドルで買うよう被害者に促している。払えば元に戻る保証はなく、現時点で無料の復号ツールは見つかっていない。バックアップがなければ、暗号化されたデータは戻せない可能性が高い。
危ない状態のNASがどのくらいあるかは分かっていない。セキュリティ団体のShadowserverは、インターネットに公開されたSynology NASを38万台超追跡している。ただし更新済みの機器や、攻撃者を観察するための囮(ハニーポット)が何台含まれるかは不明で、全台が危険という意味ではない。
自社のNASは対象か
確かめるのは、DSMのバージョンと、管理画面がインターネットから見えていないかの2点だ。対象バージョンの詳細は、Synologyのセキュリティアドバイザリーのページで確認できる。
DSMのバージョンの目安
DSMの画面には「7.2.1-69057 Update 5」のようにバージョンと更新番号が表示される。BleepingComputerによると、Synologyが示す修正済みのバージョンは次のとおりだ。手元の表示がこれより古ければ、修正前の状態にある。
| 使っているDSM | 修正済みの版 | 深刻度 |
|---|---|---|
| DSM 7.2.2 | 7.2.2-72806-1 以上 | Critical(緊急) |
| DSM 7.2.1 | 7.2.1-69057-6 以上 | Critical |
| DSM 7.2 | 7.2-64570-4 以上 | Critical |
| DSM 7.1 | 7.1.1-42962-7 以上 | Critical |
| DSM 6.2 | 6.2.4-25556-8 以上 | Moderate(中程度) |
末尾の更新番号 まで見る必要がある。同じ「7.2.1」でも、前章のReddit投稿者のように更新番号が「5」で止まっていれば対象になる。
管理画面の公開有無
もう1点は、管理画面がインターネット側から開けるかどうかだ。社外から使う必要があるなら、VPN経由にする。
どちらの状態か分からなければ、導入を担当した人か保守の委託先に、DSMのバージョンと外部公開の設定、自動更新が有効かどうかを聞くのが早い。
すでに被害に遭っている場合の目印は、拡張子「.L0CK3D」(Lは英字、末尾の「0」と「3」は数字)が付いたファイルと、各フォルダに置かれた身代金要求のメッセージ「read-me3.txt」だ。見つけたら、ネットワークケーブルを抜いて機器を切り離し、専門家に相談したい。
出典
本稿が拠った情報源は次のとおり。
- BleepingComputer: Synology warns customers of ongoing C3RB3R ransomware attacks(2026年11月2日)
- Synologyのセキュリティアドバイザリー(10月29日付の注意喚起と、2024年11月付のSynology-SA-24:20)。Synologyのセキュリティアドバイザリーのページで公開されているが、本稿ではBleepingComputerの報道を通じて内容を確認した