
GMOインターネットのクラウドサービス「お名前.com デスクトップクラウド」が不正アクセスを受け、利用者のFX・証券口座が第三者に操作される被害が出ている。攻撃者はGMOに金銭を要求し、期限とした10月27日正午を過ぎた12時30分、同社と顧客の情報と称するものを公開した。GMOは要求に応じない方針を変えていない(10月27日14時時点)。
自動売買用のクラウドが狙われた
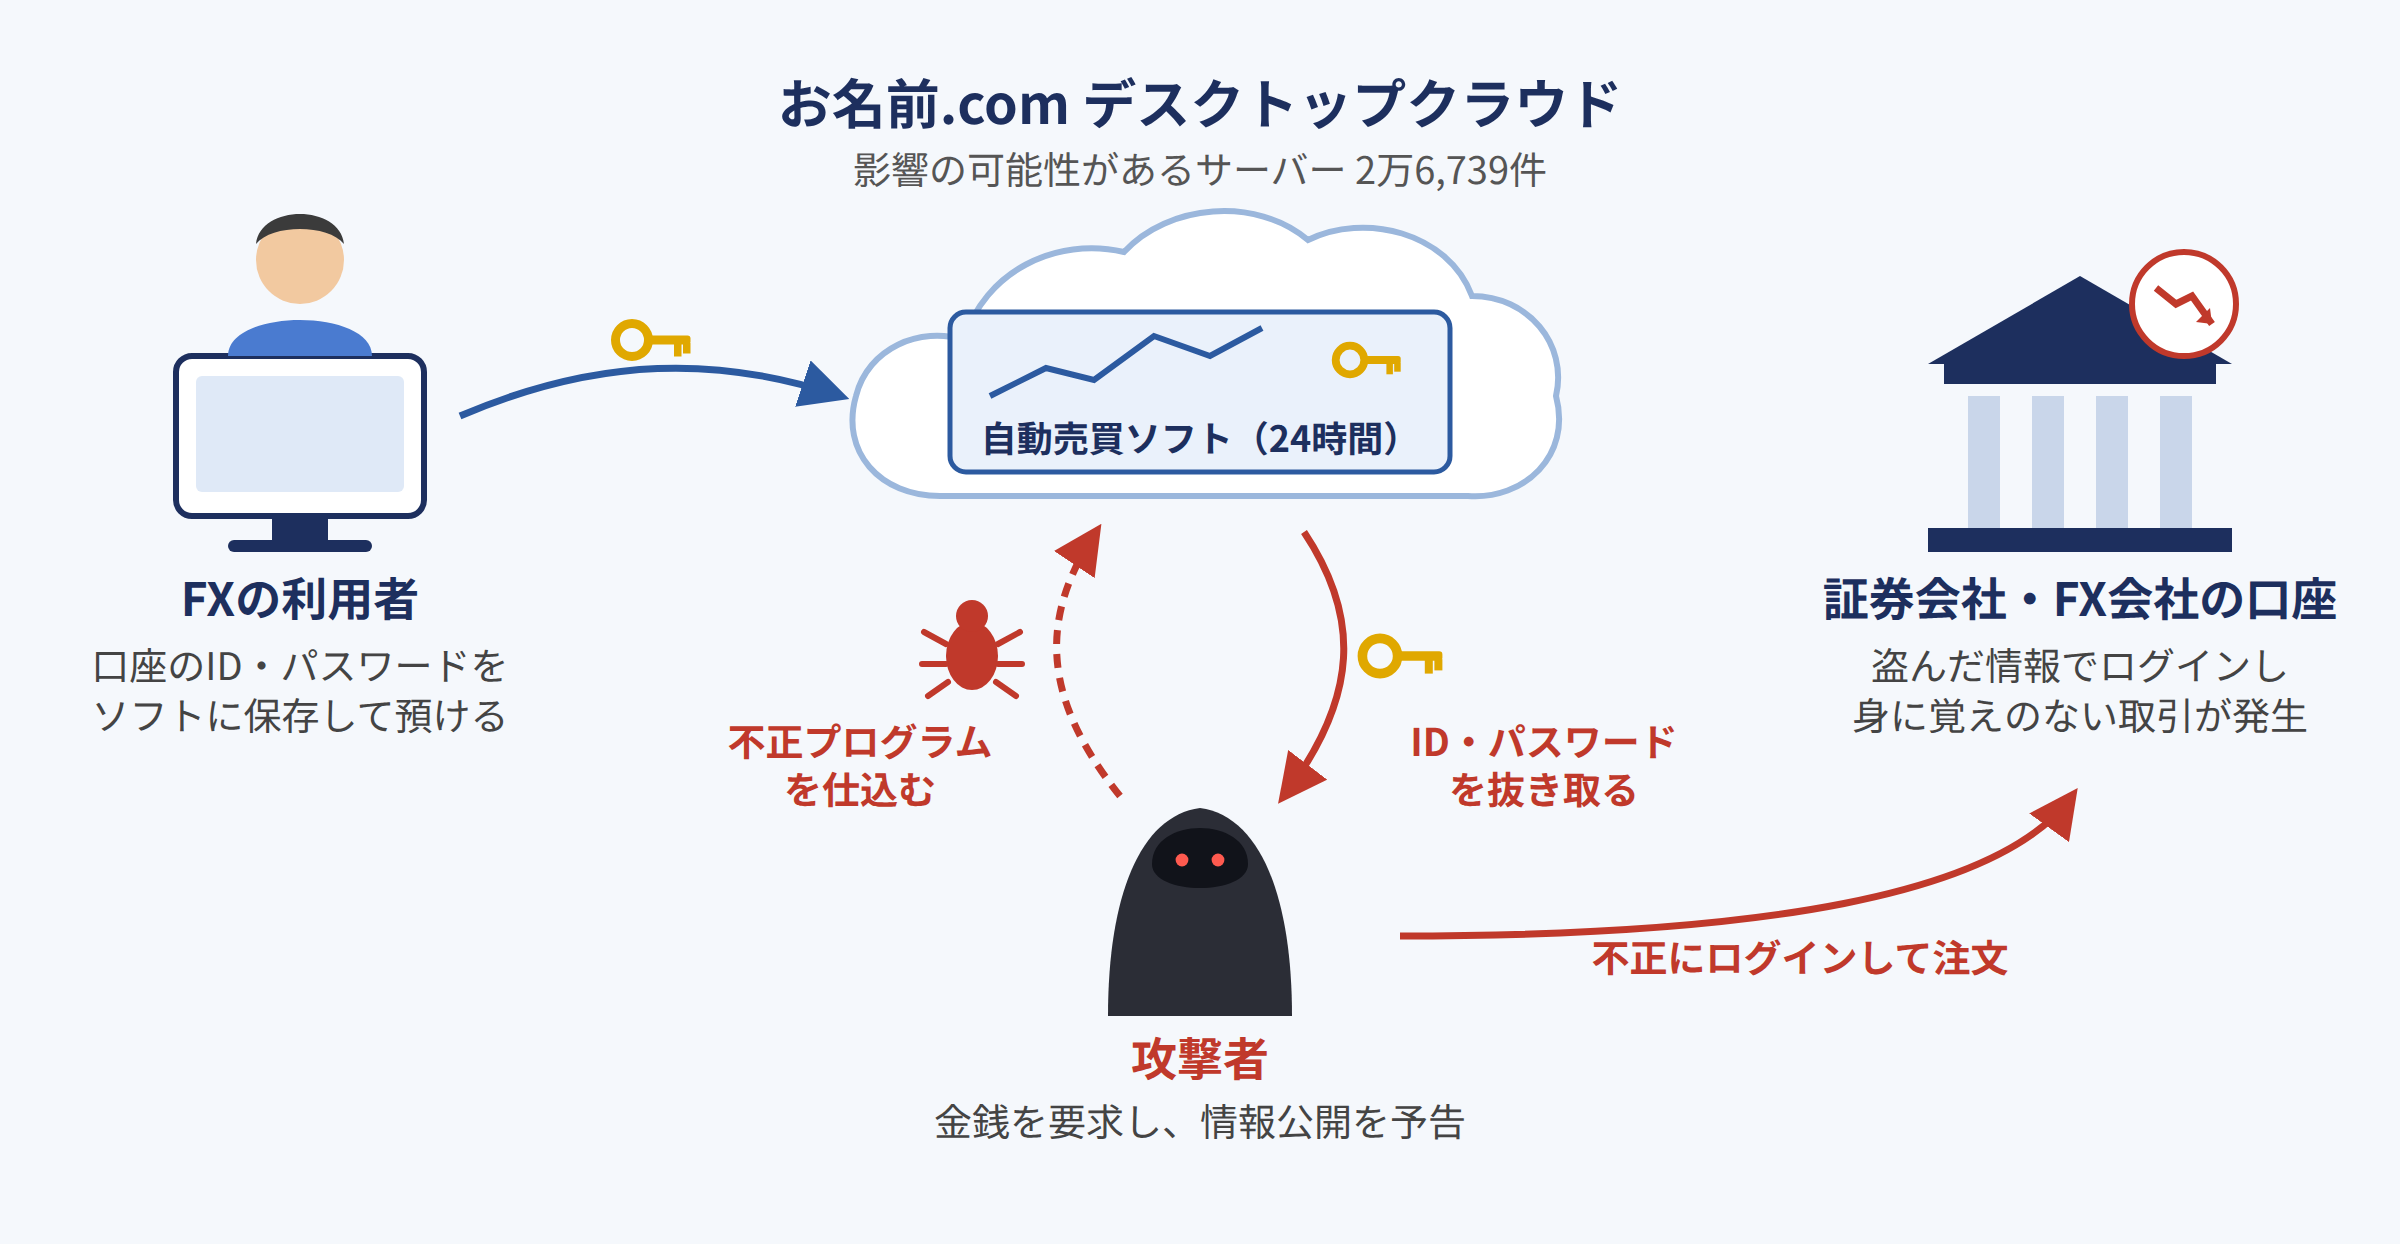
お名前.com デスクトップクラウドは、Windowsのパソコン環境をクラウド上で借りられるサービスだ。FXの自動売買ソフト(MT4/MT5など)を24時間動かしておく用途で使われている。自分のパソコンを付けっぱなしにしなくて済むのが売りだった。
GMOの発表によると、10月19日に顧客からの問い合わせを受けて調査を始め、20日に一部の顧客のサーバーに第三者が置いた不正なプログラムを見つけた。21日午前4時からは全プランのサーバーを順次止めた。その後、利用者から「取引口座で身に覚えのない操作があった」との報告が続き、22日に警察へ相談している。
影響の可能性があるサーバーは2万6,739件。取引ツールに保存されていた口座のログイン情報が抜き取られ、不正に使われた可能性がある。クレジットカードなどの決済情報はこのサーバーには置いていないという。侵入経路は外部のセキュリティ会社が調べており、まだ明らかになっていない。サーバーは止まったままで、再開の時期も決まっていない。
攻撃者の脅迫と、27日正午の「予告」
攻撃者とみられる者は、GMOに金銭を要求し、応じなければ情報を公開すると伝えてきた。GMOは要求額を明らかにしていない。
脅迫の中身は三つある。一つ目は、国内外70社を超える証券会社・FX会社の口座で不正な注文を続けること。二つ目は、サービスや、そこに接続している顧客のパソコンの情報を公開し、ランサムウェア(データを暗号化して身代金を求めるウイルス)を仕掛けること。三つ目は、GMOのシステムや運用体制の情報を公開することだ。
攻撃者はさらに「10月27日正午に顧客情報の公開とランサムウェア攻撃を行う」と予告した。GMOは当日の午前中、利用者にウイルスのフルスキャンとバックアップをしたうえで、ネットワークを切断し、電源コードを抜くよう呼びかけた。
正午を過ぎた12時30分、攻撃者はGMOと顧客の情報と称するものを公開した。GMOは中身を確認中で、事実と異なる内容が含まれるおそれがあるとしている。13時55分の時点で、ランサムウェア攻撃は確認されていない。
GMOは要求を拒否、補償は3本立て
GMOは要求には応じない。払っても情報が消される保証も、不正利用が止まる保証もないためだ。通信記録などを警察に出して刑事事件としての捜査を求めている。政府には、10月1日に施行された「能動的サイバー防御」の仕組みで国が攻撃元を追跡・遮断するよう要請し、本件を「発動第1号」事案と位置付けた。ただし報道によると、GMOはこの制度の対象となる基幹インフラ事業者には入っていない。
利用者から預かった端末は、グループのホワイトハッカーが解析を進めている。トレンドマイクロなどのセキュリティ企業やAI企業からも協力の申し出があり、内容を調整中だ。
全員に5,000円、損失は返金で戻らない分をGMOが負担
補償は三つに分かれる。まず見舞金として、利用中の全顧客に一律5,000円を支払う。被害の有無は問わない。手続きは10月30日までにメールで案内される。
次に、不正取引で実際に出た損失(差損や手数料)の補償だ。取引所などからの返金があればその分を差し引いた残りを、返金がなければ対象の損失をGMOが支払う。相場の変動による損失や、得られたはずの利益は対象外になる。申請方法は11月6日までに案内される。
最後に、別のクラウド基盤への移行先を用意し、移行後6カ月は無料にする。公開された情報に自分の情報が含まれていた顧客には、これらとは別の対応も検討している。
取引口座と取引ツールのパスワードを、デスクトップクラウド以外の端末から変更し、ログイン中のセッションをすべて切る。
攻撃者が公開したとするサイトは開かず、広めない。GMOは、そのサイトにアクセスした人の情報が取られていると警告している。
GMOや関係機関を名乗るメール・SMS・電話に注意する。GMOはパスワードや認証コードを聞かない。「被害金を取り戻す」と費用を求める連絡には応じない。情報はGMOの公式「重要なお知らせ」ページで確かめる。
自動化のために置いたパスワードが狙われる
自分のパソコンで動かしていれば、乗っ取られるのはその1台で済む。クラウドでは同じ基盤に数万台が載っているため、1カ所の穴が数万人の口座に一度に広がる。そして、ソフトに保存しておいたログイン情報は、サーバーを乗っ取られればまとめて持ち出される。
自動で動かすためにIDとパスワードを置きっぱなしにする形は、FXの自動売買に限らない。社内の業務を自動化するRPAやAIエージェントも同じ形をしている。どこに何のログイン情報を置いているか、漏れたら何ができてしまうか。自動化を進める企業ほど、一度洗い出しておきたい。









