
Anthropic のAIコーディングツール「Claude Code」の拡張機能に、感染したPCを外から操作できるウイルス(RAT)が混入した。「Anthropic が侵害された」と報じられたが、改ざんされたのは別のエディタ「Cursor」の配布場所で、影響は Cursor 経由で入れた人に限られる。
混入の経緯と最初の報道
事の始まりは2026年10月29日だ。Cursor の拡張機能の配布場所(マーケットプレイス)で、Claude Code の公式拡張機能(anthropic.claude-code)が改ざんされた状態で公開された。対象はバージョン2.1.312と2.1.313で、悪意のある小さなプログラム(ローダー)が混入していた。ローダーとは、本命のウイルスを呼び込むための入り口だ。呼び込まれるのがRAT(遠隔操作ウイルス)で、感染したPCを外から自由に操作できるようになる。
改ざん版が配布されていたのは、太平洋時間の午前2時27分から午後1時35分までの約11時間。Brandefense の報告によると、この間にダウンロードまたは自動更新した人は最大5,000人に上るとされる。
翌10月30日、セキュリティ研究者の Kevin Beaumont 氏が運営するブログ Doublepulsar が「Anthropic が侵害され、世界の開発者のPCにRATが配布された」という趣旨の記事を公開した。記事は Hacker News(海外のIT系ニュースサイト)で上位に入り、「Anthropic がハッキングされた」という見出しが一気に広まった。
ただし、この時点で分かっていたのは「RATが配られた」ことだけだ。侵入の経路、影響の範囲、Anthropic 自身の見解はまだ出ておらず、Anthropic の公式発表の全容も本記事の執筆時点で確認できていない。本記事の経緯は Doublepulsar や Brandefense、StepSecurity といったセキュリティ企業・研究者の報告に基づく。出典は記事末尾に記した。
では、本当に Anthropic は侵害されたのか。
起点はCursorの配布場所
結論から言うと、侵害の起点は Anthropic のシステムではない。Anthropic の Felix Rieseberg 氏らの説明と複数のセキュリティ調査によれば、不正アクセスを受けたのは Cursor の拡張機能の配布場所だった。Cursor は、プログラマーがコードを書くための編集ソフトだ。初報の見出しにあった「Anthropic が侵害された」は、実態とずれている。
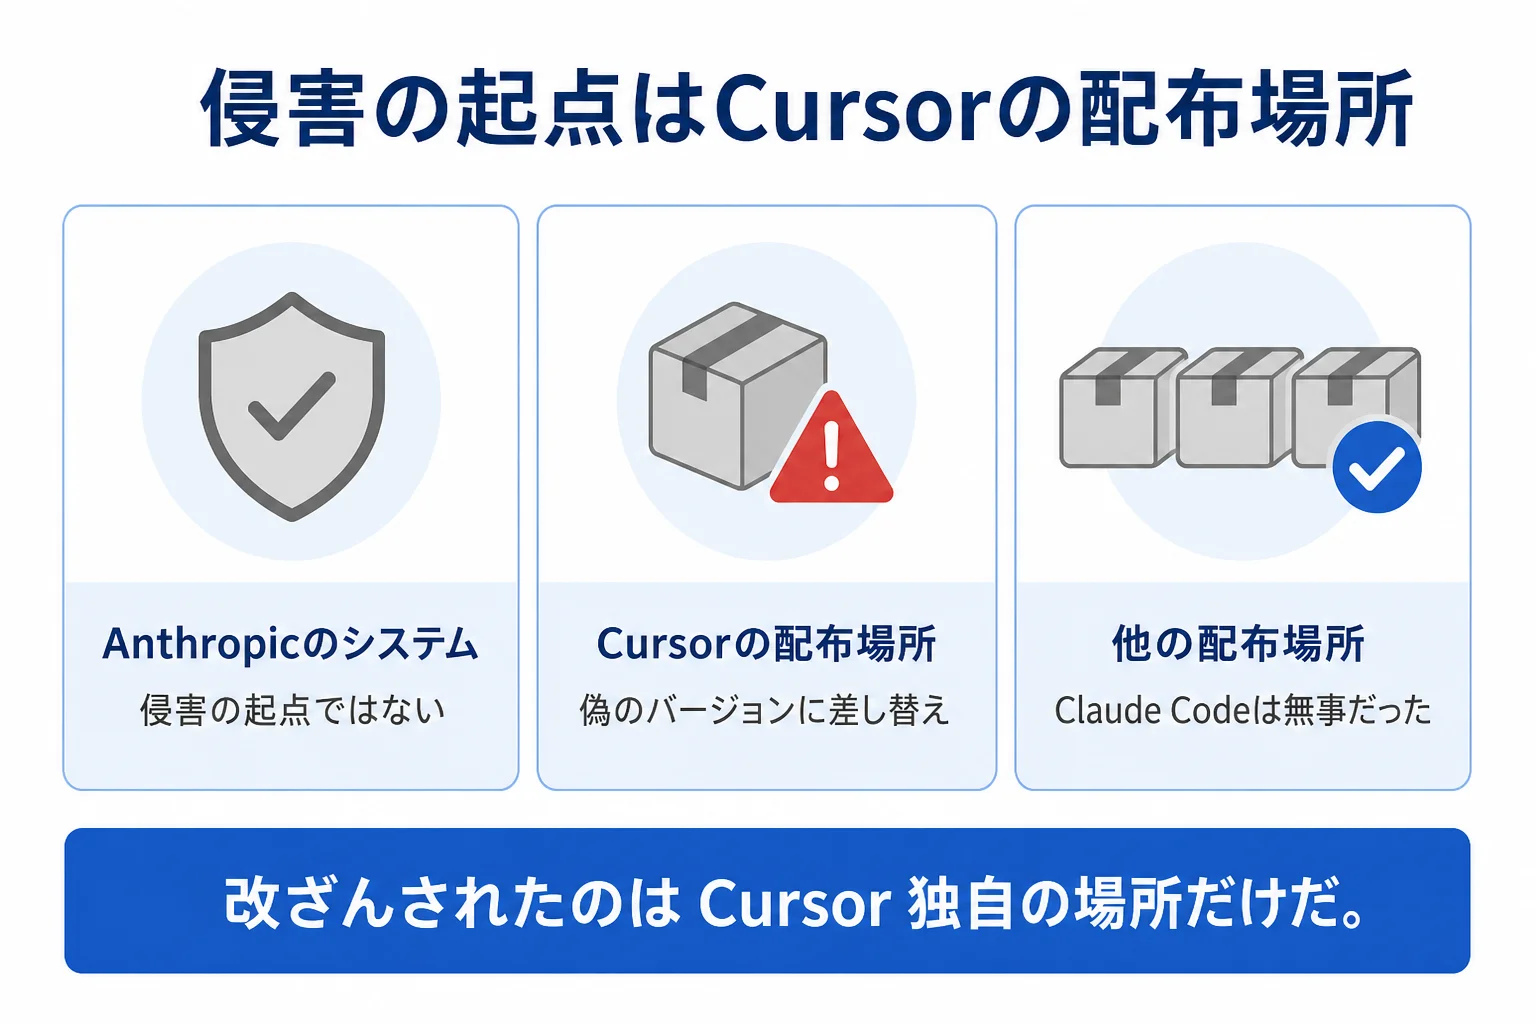
Claude Code の拡張機能は複数の場所から入手できるが、改ざんされたのは Cursor 独自の場所だけだ。Microsoft などが運営する他の配布場所に並ぶ Claude Code は無事だった。
攻撃者は、Cursor の配布場所に拡張機能を公開できる権限を乗っ取り、正規の Claude Code に見せかけた偽のバージョンを本物と差し替えた。配布の仕組みそのものを悪用する手口で、サプライチェーン攻撃(部品の供給元を狙う攻撃)と呼ばれる。利用者から見れば、いつもの場所から公式の拡張機能を入れたつもりで、中身が別物になっていた。
ただし、その権限をどう奪ったのか(認証情報の流出、配布場所の弱点、内部関係者のいずれか)は、本記事の執筆時点で公表されていない。攻撃者の特定や捜査の有無、運営元が原因分析(RCA)を公開する予定があるかも、確認できていない。同じ手口が他の拡張機能や他の配布場所で起きないかは、原因が明らかになるまで判断できない。
Cursor の運営元である Anysphere 社は、配布場所を一時停止した。問題のパッケージも削除している。
対象になる人・ならない人
対象かどうかは、入手元で決まる。
対象になる人
- Cursor で Claude Code の拡張機能を入れている、または入れていた
- 日本時間で10月29日の午後6時台から翌30日の朝5時台にかけて、その拡張機能を新しく入れた、または自動更新で受け取った
対象にならない人
- Cursor 以外の場所から Claude Code を入れた人
- Cursor を使っていない人
- ターミナル(黒い画面)で動かす Claude Code 本体だけを使っている人
日本時間の時刻は、太平洋時間の午前2時27分〜午後1時35分を換算したものだ。
Anthropicの公式対応
報道が伝える Anthropic の声明によると、事件の発覚後に修正版のバージョン2.1.314を公開した。声明は今回の問題を Cursor 版に固有のものとし、他の場所から入れた人には影響がないとしている。
被害を受けた人には、PCに残った自動起動の設定(Mac では「LaunchAgent」、Windows では「タスク」)の手動削除を推奨した。さらに、そのPCで使っていたパスワード、APIキー、SSHの鍵(サーバーに入るための鍵)は、新しいものに入れ替えるべきだとしている。
なお、実際に認証情報を抜かれた人の数と、盗まれた情報がすでに悪用されているかは未確認だ。Anthropic と Anysphere の発表の全容も、本記事の執筆時点では出揃っていない。続報があれば追記する。
感染すると何が盗まれるか
不正なプログラムが動き出すのは、拡張機能が読み込まれた瞬間だ。怪しいファイルを開く必要はなく、Cursor を起動して拡張機能が立ち上がれば始まる。画面に警告は出ず、本人が異変に気づく機会はほとんどない。
セキュリティ企業 StepSecurity の解析によると、このウイルスがやることは大きく3つある。
- 合い鍵の登録。攻撃者がパスワードなしでPCに入れるよう、離れた場所から入るための鍵(SSH公開鍵)を勝手に登録する。
- 秘密情報の持ち出し。設定ファイルなどに書かれたパスワードやAPIキー(環境変数)のうち、名前に KEY・TOKEN・SECRET が付くもの最大40個を、攻撃者のサーバーへ送る。
- 常駐化。PCを再起動してもウイルスが動き続けるよう、自動起動の設定を、Apple などの正規プログラムに見せかけた名前で登録する。
開発者のPCには、クラウドの認証情報、GitHub の鍵、社内システムにつながるAPIキーが置かれがちだ。それが盗まれれば、被害は個人のPCにとどまらず、会社のシステムへ広がりかねない。パスワードや鍵そのものが実際に盗まれたかは、現時点の報道では分からない。
一方、Cursor の公式ブログによると、外部に送られたのはPCの名前・ユーザー名・OS・ホームディレクトリの場所・環境変数の「名前」・Git のメールアドレス・公開IPアドレスで、鍵の中身は送られていないとしている。ただし環境変数の名前から、どのサービスの鍵を持っているかは分かる。解析した会社によって説明が分かれており、どちらが正しいかは本記事の執筆時点で確かめられていない。
一方で、すべての感染で裏口が開いたわけではない。SOPHOS X-Ops の分析では、macOS と Windows の一部で、ウイルス側のコーディングミスにより鍵の登録に失敗していた。ただし、自分のPCが失敗した側かどうかを、使う人が見分けるのは難しい。
失敗したのは、攻撃者のサーバーへ逆向きの接続を開く最後の一手だ。Cursor によると、これには管理者権限が要り、コードの誤りもあって、管理者権限で Cursor を起動していたまれな場合を除いて失敗した。それでも、合い鍵の登録・自動起動の設定・PC情報の送信は実行されている。「管理者権限で使っていないから大丈夫」とは言えない。
覚えておくべきは、修正版への更新では何も消えないことだ。更新で入れ替わるのは拡張機能だけで、合い鍵も自動起動の設定も、PCの側に残り続ける。
対象だった場合の対処
更新だけでは裏口が残るため、手順は3段階になる。まず拡張機能を直し、次にPCに残った裏口を消し、最後に盗まれた可能性のある鍵を入れ替える。
確認と常駐設定の削除
最初にやるのは、Claude Code の拡張機能を最新版(2.1.314以降)に更新することだ。これでウイルス本体の実行は止まる。
自分が当たったかを見分ける一番の手がかりは、SSHの接続許可リスト(ホームフォルダの .ssh/authorized_keys)に、「svc-telemetry」という名前の付いた鍵があるかどうかだ。改ざん版はこの名前で攻撃者の鍵を書き加える。今は別の版に更新していても、過去に2.1.312か2.1.313が入っていたなら、この確認をしておきたい。
自動起動の設定は、Mac では LaunchAgent、Windows ではスケジュールタスクかスタートアップのスクリプトとして登録される(Linux にも対応していたと報じられている)。見つかった場合は、Cursor が公式ブログで公開している修復スクリプトで取り除ける。
次に、PCに残った裏口と自動起動の設定を消す。ここは専門的な作業になる。見覚えのない鍵や起動項目を探して削除する必要があり、StepSecurity の対処ガイドに手順が載っている。ターミナルの操作に慣れていなければ、自分で消そうとせず、情報システム部門に点検を頼むのが確実だ。正規の項目を誤って消すと、別の不具合を招く。
認証情報の入れ替え
最後に、そのPCで使っていた鍵とパスワードをすべて作り直す。中身まで盗まれたかは未確認だが、盗まれていない証拠もない。確かめる手段がない以上、入れ替えるのが安全だ。
対象になるのは次のようなものだ。
- GitHub の認証情報
- AWS や GCP などクラウドの認証情報
- AI サービスを含む各種のAPIキー
- そのPCから入るサーバーの鍵
順番も大事だ。裏口が残ったPCで新しい鍵を作ると、それも抜かれるおそれがある。必ず、前の段階の削除を終えてから作り直す。古い鍵は、各サービスの管理画面で無効にすることも忘れずに。
ここから先は、情報システム部門や開発責任者向けの内容だ。 開発者のPCから抜かれた鍵は会社のシステムへの入り口になりうるため、個人の入れ替えだけでは封じ込められない。次の点を確認したい。
- 対象期間に Cursor を使っていた開発者を洗い出す
- コードの自動検査・公開に使うトークンや、共有のAPIキーも入れ替える
- クラウドや GitHub のアクセスログに、見慣れない場所や時間帯からの接続がないか調べる
- 該当した開発者には、メールアドレスが漏れた前提で、なりすましメールや狙い撃ちの連絡に注意するよう伝える
- 当たったかどうかは管理者権限の有無ではなく、2.1.312/2.1.313が入っていたかと「svc-telemetry」の鍵の有無で見極める
出典
- Doublepulsar「Anthropic hacked to deliver remote access trojan to Claude developer laptops worldwide」(2026年10月30日): https://doublepulsar.com/anthropic-hacked-to-deliver-remote-access-trojan-to-claude-developer-laptops-worldwide-1148a92baae2
- Cursor 公式ブログ「Security notice — malicious version of Anthropic.claude-code」(2026年10月29日、10月30日更新): https://cursor.com/blog/claude-code-extension-security-notice
- The Register「Anthropic: That Claude Code extension compromise couldn’t be us」(2026年10月30日): https://www.theregister.com/cyber-crime/2026/10/30/anthropic-that-claude-code-extension-compromise-couldnt-be-us/5306682
- Anthropic の声明、StepSecurity の解析・対処ガイド、Brandefense の報告、SOPHOS X-Ops の分析は、本記事の編集時点で原文の URL を確認できていない。確認でき次第、ここに追記する。









