
GMOインターネットグループ子会社のGMOグローバルサインが、企業向けの社員ID管理サービス「GMOトラスト・ログイン」で個人情報が漏えいしたと発表した。社員ID管理とは、社員が会社のシステムにログインするための情報をまとめて預かるサービスで、いわば会社の鍵束を預ける仕組みだ。この記事では、何がいつまで漏れ得る状態だったのか、自社が対象かをどう確かめるか、まだ公表されていない点は何かを整理する。
漏れた情報はファイルの種類によって異なる。
- 一括操作ファイル(管理画面の操作で作成):氏名、メールアドレス、対象アプリ名(連携サービス名)、社員番号・所属など利用企業が設定した属性
- 契約情報ファイル:請求送付先担当者の氏名・住所・電話番号・メールアドレス
- 含まれないもの:ログインパスワード、SSO連携先パスワード、多要素認証情報、クレジットカード情報
個人情報が9年間、外部から取得できる状態だった
個人情報の入ったファイルが外から取れる状態にあったのは、2017年11月から2026年9月までの約9年間だ。対象は2,492社、4万5,030人分にのぼる。「GMOトラスト・ログイン」は、社員が業務で使う複数のサービスに1つのIDでまとめてログインできる仕組み(シングルサインオン)を提供している。
TBS NEWS DIGは2026年11月1日、この間に第三者が実際にファイルを取得していたことも確認されたと報じた。「取れる状態だった」ではなく、「取られた」ことが確認された事案だ。取得した第三者が誰なのか、何件が持ち出されたのかは、報道では明らかにされていない。
パスワードは漏れていないが、4年分の記録がない
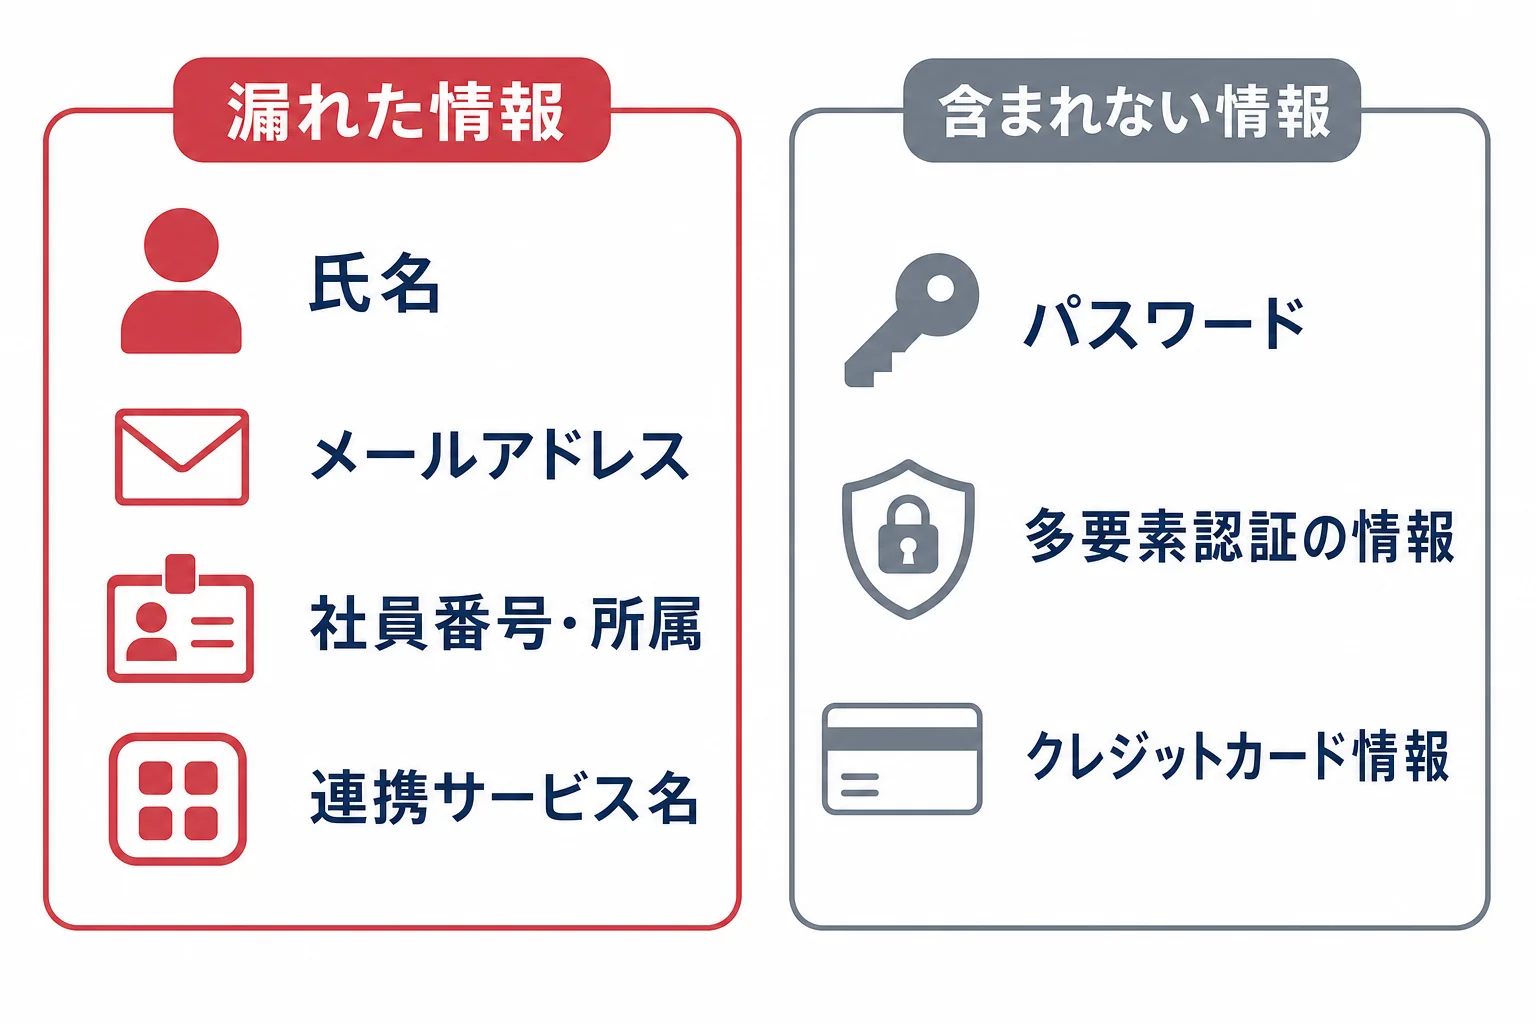
パスワードとクレジットカード番号などの決済情報は、漏えいした情報に含まれていない。GMOグローバルサインがこの点を説明しており、TBSも同じ内容を報じている。
漏れたのは、氏名、メールアドレス、所属、社員番号などだ。TBSの報道は「氏名、メールアドレスなど」までで、所属や社員番号は公式のお知らせに挙げられている。請求先担当者の連絡先も対象に含まれる。
原因は、クラウドストレージ(インターネット上のファイル置き場)の設定の誤りだ。本来は外から見えないはずのファイルが、公開状態になっていた。
二次被害について、GMOグローバルサインは「現時点で確認されていない」と説明している。二次被害とは、漏れた情報を使った詐欺や不正ログインなど、漏えいの後に起きる被害のことだ。第三者による取得は確認したが、悪用された形跡は見つかっていない、というのが同社の説明である。
ただし、この「確認されていない」には限界がある。読売新聞オンラインの報道によると、誰がファイルを取得したかの記録が残っているのは2021年6月8日以降だけで、2017年11月から2021年6月までの約4年間は取得の有無を確かめようがない。
パスワードが含まれないことは、ログインに直結する情報が出ていないという意味で安心材料にはなる。ただし、氏名・メールアドレス・所属・社員番号が第三者に取得されたことに変わりはない。
自社が対象かどうかを3つの手順で確かめる
自社が対象かどうかは、次の3点で確かめられる。対象企業にはGMOグローバルサインから個別に通知が届いている。
- GMOトラスト・ログインを使っているか。 過去に契約していた場合も含む。
- 契約期間が重なるか。 外から取得できる状態だったのは2017年11月〜2026年9月だ。この間に一度でも契約があれば、対象になりうる。
- GMOグローバルサインから通知が届いているか。 対象は2,492社。自社が含まれるかどうかは、通知の有無と、公式のお知らせで確認する。問い合わせ窓口も公式のお知らせ(https://trustlogin.com/news/20261030_report/)に載っている。通知が見当たらない場合は、契約時の連絡先に問い合わせるのが確実だ。
利用企業ではすでに公表が始まっている。アドウェイズは2026年10月、元従業員を含む176名分の氏名と業務用メールアドレスが第三者に取得されていたと公表した。
なお、取得した第三者が誰か、持ち出された件数、約9年間気づかなかった経緯、個人情報保護委員会への報告の有無、再発防止策の詳細は、本稿の時点で公表されていない。
公式発表に追加があれば追記する。
出典:
- GMOグローバルサイン(GMOトラスト・ログイン)公式なお知らせ:https://trustlogin.com/news/20261030_report/
- TBS NEWS DIG 報道(2026年11月1日):https://newsdig.tbs.co.jp/articles/-/3054372?display=1
- 読売新聞オンライン(アクセスログの保存期間について)









