
クラウド開発基盤「Northflank」が侵害を受け、顧客が預けていた生成AIのAPIキーが不正に利用された。Northflankはアプリを動かす場所を貸すサービスで、10月30日にインシデントを公表した。APIキーとは、AIを使うための利用権で、使われた分の請求は持ち主に届く。
Northflankから何が漏れたのか
Northflankの告知の中心は、「すべての環境変数が復号されたものと仮定し、直ちにローテーションするように」という一文だ。環境変数とは、アプリが外部サービスにつながるための合言葉やキーのこと。ローテーションは、キーを新しく作り直して古いキーを無効にする作業を指す。
一部のキーに注意を促すのではなく、預けた秘密情報は全部読まれた前提で動けと全顧客に求めた形だ。
侵入経路、時期、影響を受けた顧客数は公表されていない。
発端は、セキュリティ企業Wizからの脅威アラートだ。日本時間20時43分に通知が届き、Northflankのエンジニアは1分後に確認。約18分でネットワーク設定の穴をふさぐ修正を当てたが、その時点でキーがすでに持ち出されていた可能性がある。
預けたAIキーは不正に使われたのか
Northflankは、複数の利用者からAI APIキーの不正利用の報告を受けたと認めた。この手口は「LLMJacking」と呼ばれ、他人のAIの利用枠を盗んで使い倒すものだ。気づくのはAIプロバイダーの請求書を見たときになりやすい。
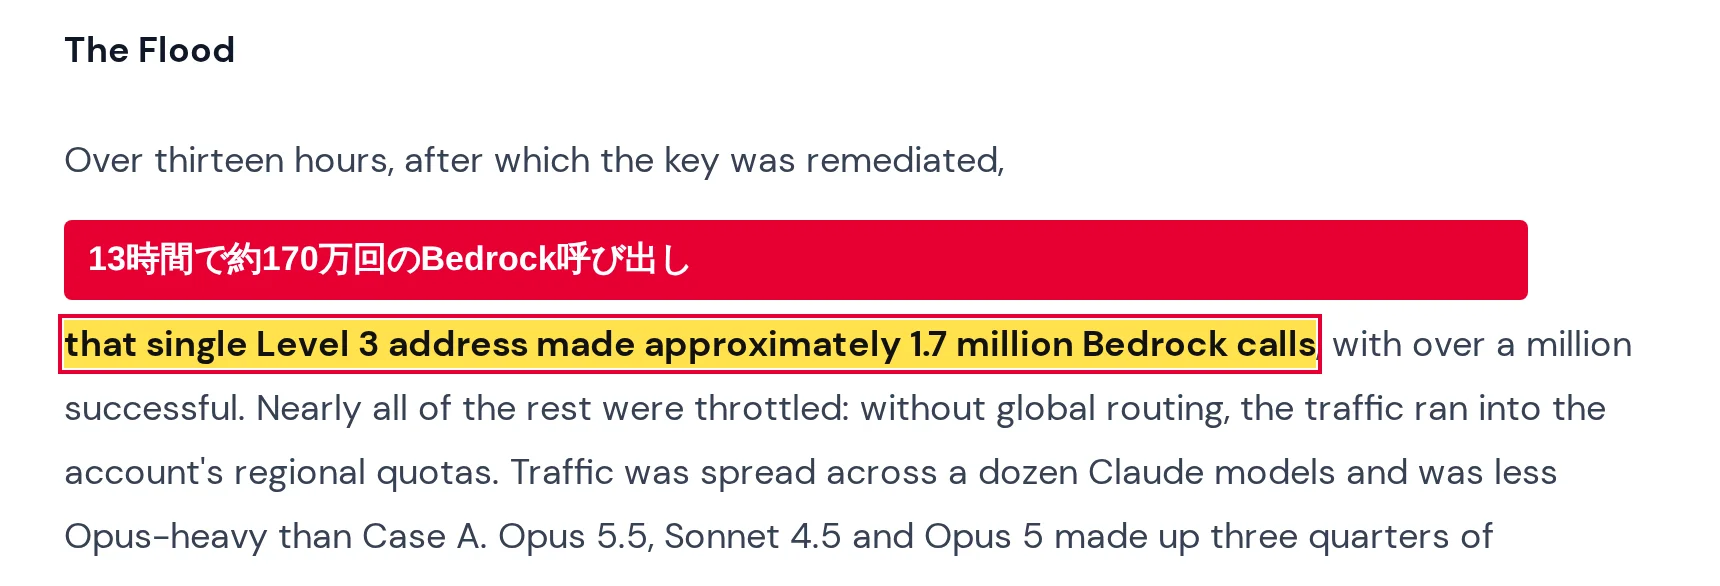
被害がどこまで膨らみうるかの参考として、Wizが調べた別の2件がある。侵害された企業の認証情報で、Amazon Bedrockへの約250万回のAI呼び出しが行われ、約10万ドル(約1,500万円)分の利用が発生した。ただしWizも、これとNorthflankの侵害との関連は確認していない。
Wizによると、2026年10月だけでAI・開発者向け基盤のインシデントは少なくとも9件あり、Northflankはその1つだ。
Northflankは不正利用の請求を補償するのか
Northflankのインシデント告知(10月30日〜31日の更新)には、不正利用されたAPIキーの請求に対する補償・返金の記載がない。BleepingComputerの問い合わせにもNorthflankは回答しておらず、補償方針は不明だ。
Northflankが公表した対応は、データベース認証情報の再発行機能と、全顧客への監査ログの開放の2つにとどまる。
不正な呼び出しの請求は、キーを発行したAIプロバイダー(OpenAI、Anthropic、AWSなど)に届く。不審な利用を見つけた場合は、AIプロバイダーのサポートに利用ログを添えて不正利用を申告し、あわせてNorthflankの問い合わせ窓口(contact@northflank.com)にも報告して補償方針を確認するとよい。
出典
- BleepingComputer「Northflank security breach leads to abuse of customers’ AI API keys」(2026年10月31日): https://www.bleepingcomputer.com/news/security/northflank-security-breach-leads-to-abuse-of-customers-ai-api-keys/
- Northflankのインシデント告知(2026年10月30日〜): https://status.northflank.com/cmvv0rn5a092f14rutwccodpp
- Wizのレポート「Black October for AI Developer Platforms」は、公式ページのURLを確認できていない。









