
ChatGPTにログインした状態で共有リンクを開く。それだけで、自分が誰にも見せていない会話まで第三者に読み取られる欠陥が見つかった。セキュリティ企業のParameterが2026年10月28日に公表した。OpenAIは報告から8日後の10月26日に修正を終えており、悪用の事例は報告されていない。
共有リンク1回で非公開の会話まで筒抜けだった
ChatGPTの共有リンクは、自分の会話を同僚や取引先に見せるために発行するURLだ。Parameterの検証によると、攻撃者がこの機能で仕込んだリンクを被害者が開くと、攻撃者のプログラムがchatgpt.com上で被害者本人として動く状態になった。
被害者に必要な操作は、リンクを開くことだけだ。アプリのインストールもコードの貼り付けも要らない。リンクの行き先は見慣れたchatgpt.comのドメインで、不審なサイトには見えない。
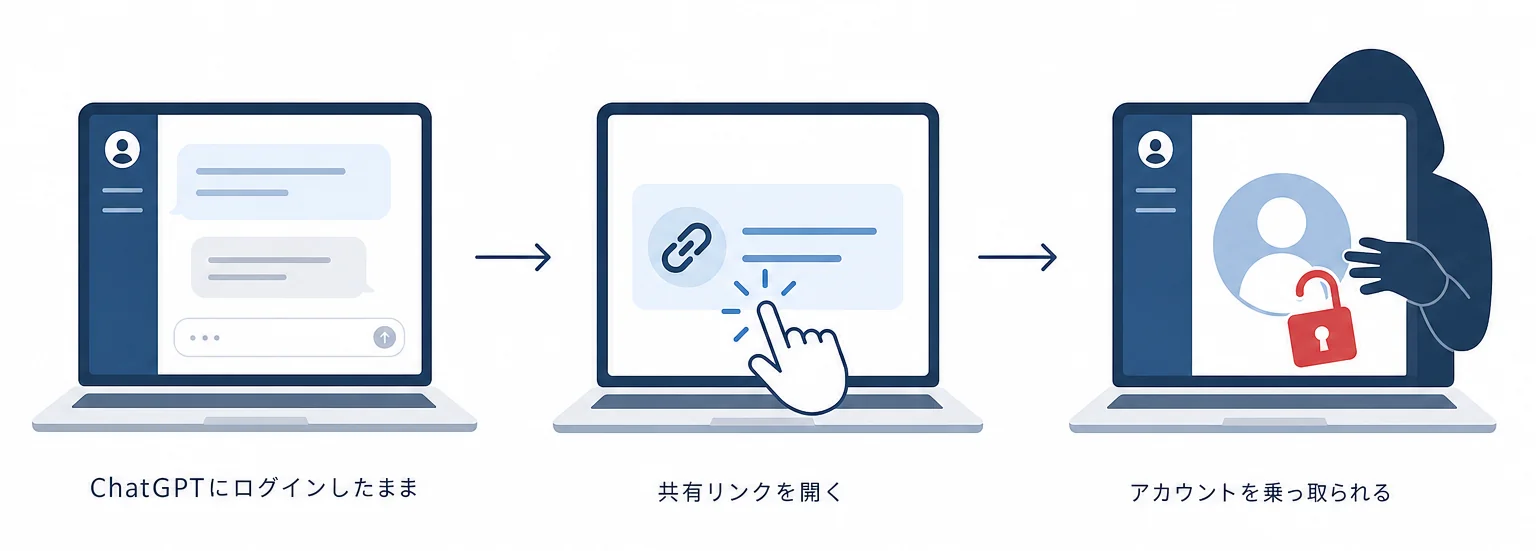
Parameterは検証で次の3つに成功したと報告している。
- 被害者の会話の一覧を取得する
- 共有していない非公開の会話の中身を読む
- 読み取ったデータを外部のサーバーへ送る
共有した会話だけでなく、誰にも見せていない過去のやりとりまで対象になる。業務で入力した資料や社内の相談内容が、リンク1回で抜き取られうる状態だった。
見つけたのはAI特化の脆弱性調査企業
発見したParameterは、AIを使ってウェブアプリやAPIの脆弱性を継続的に探す米国のセキュリティ企業だ。Y Combinator出身で、チームはApple・Google・Microsoft・米国防総省などのセキュリティに携わった経歴を持つ。
同社はChatGPTの脆弱性のほかに、粒子加速器や核融合炉の制御に使われるオープンソースシステム「EPICS Base」でCVSS 9.8(最大10.0)の重大な脆弱性を発見しており、米CISAが10月27日に勧告を出した。AI企業と重要インフラの両面で調査実績がある。
OpenAIは報告8日後に修正、報奨金5,000ドル
Parameterは10月18日にOpenAIのバグ報奨金プログラムへ報告した。OpenAIは10月21日に再現を確認し、深刻度を当初のP2からP1(最優先)へ引き上げた。10月22日から段階的に修正を進め、10月26日に対応を完了している。報告から修正まで8日間で、報奨金として5,000ドルが支払われた。
すでに修正済みのため、ChatGPTの利用者がいま何かを操作する必要はない。ブログには悪用された事例や一般ユーザーの被害報告は書かれていない。影響を受けたプランの範囲やOpenAI側のコメントも公表されておらず、自社の契約プランが該当したかは現時点では判断できない。
「リンク経由の乗っ取り」はChatGPTで初めてではない
ChatGPTで共有リンクや会話機能が攻撃の経路になった事例は、過去にも報告されている。
2024年2月にはセキュリティ企業Impervaが、ChatGPTの引用機能にあったXSS(クロスサイトスクリプティング)の脆弱性を公表した。複数の欠陥を組み合わせると、共有された会話を経由してアカウントを乗っ取れる状態だった。OpenAIは報告を受けて修正している。
2023年には研究者がWebキャッシュの処理の不備を突いたアカウント乗っ取り手法を報告し、OpenAIはChatGPT Plus加入者の1.2%以下に影響した可能性があると説明した。
AIサービスが会話の共有やプレビューといった便利な機能を足すたびに、攻撃の入口も増える。今回の件はその構図が繰り返されたことを示している。
企業がいま確認すべきこと
今回の欠陥はすでに直っている。ただし、共有リンクを開くという日常の動作が攻撃の入口になりえた事実は残る。見直す材料として次の3点がある。
- 出所の分からない共有リンクを開かない——行き先がchatgpt.comでも、中身は攻撃者が作った会話の可能性がある
- ChatGPTに入力する情報を区分する——会話履歴がまとめて抜かれうる以上、機密度の高い情報は入れない運用が被害を小さくする
- AI利用ガイドラインを見直す——共有リンクの扱いや業務での入力ルールが書かれているか確認する
仕組み——プレビュー機能の穴がコード実行につながった
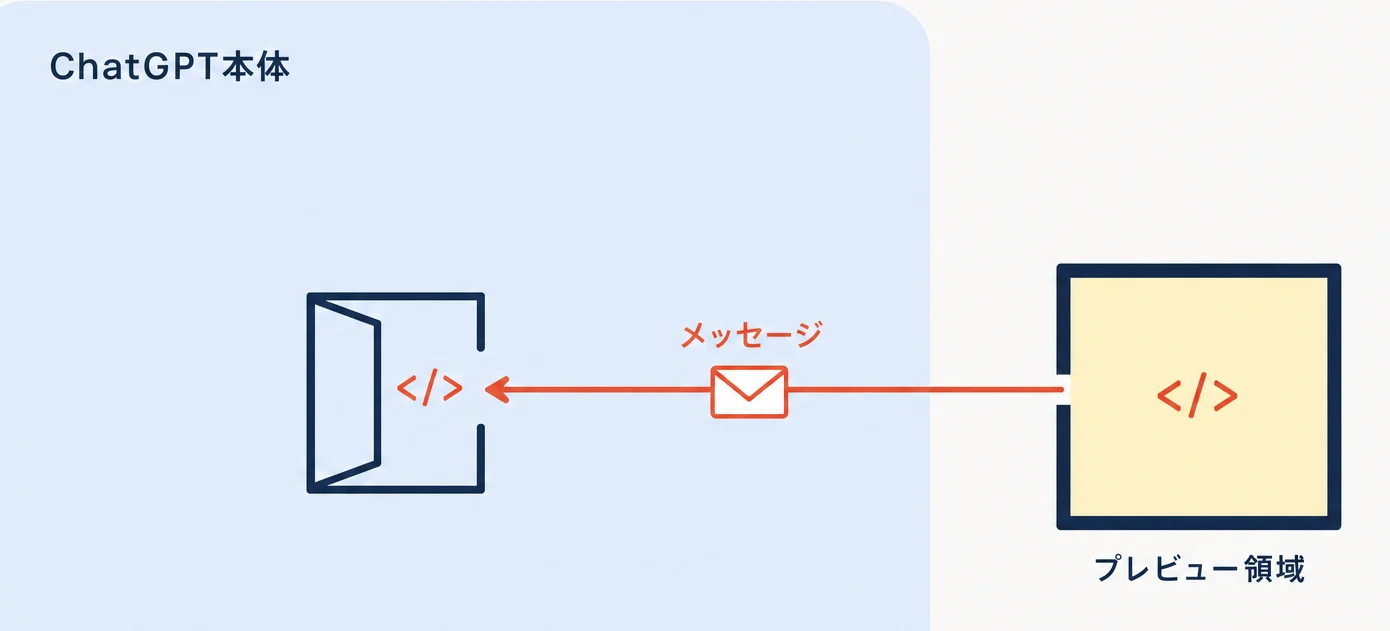
ChatGPTには会話中のHTMLをプレビュー表示する機能がある。プレビューは本体ページから切り離された領域(iframe)で動くため、中で何が起きても本体には影響しない設計だった。
ところが本体側で数式表示に使われていたライブラリ「MathLive」が、送り主を確認せずにメッセージを受け取り、中身をHTMLとしてページに埋め込んでいた。攻撃者はプレビュー領域からこのメッセージを送り、本体にコードを注入した。さらに、ChatGPTのCSP(コンテンツセキュリティポリシー)で許可されていたyoutube.comのエンドポイントを経由してスクリプトを実行した。
共有リンクを開いた時点でプレビューが自動で立ち上がる仕組みがあったため、被害者がボタンを押す必要もなかった。
出典: Parameter「Do the Math: How We Took Over ChatGPT Accounts」









