
Linuxというサーバー用OS(基本ソフト)の心臓部に、重大な穴が見つかった。発見したのはAnthropic社のAI「Claude」。この穴を使うと、外部からサーバーを乗っ取られるおそれがある。
影響があるのは、UbuntuやRHEL、DebianなどのLinuxでサーバーを動かしている会社や個人だ。スマホだけ、Windowsパソコンだけという人には、まず関係ない。
Debianなど一部はすでに修正済みなので、今すぐアップデートしよう。Ubuntuは修正版がまだ出ていないので、公開されしだいすぐアップデートできる準備をしておこう。
何が見つかったのか
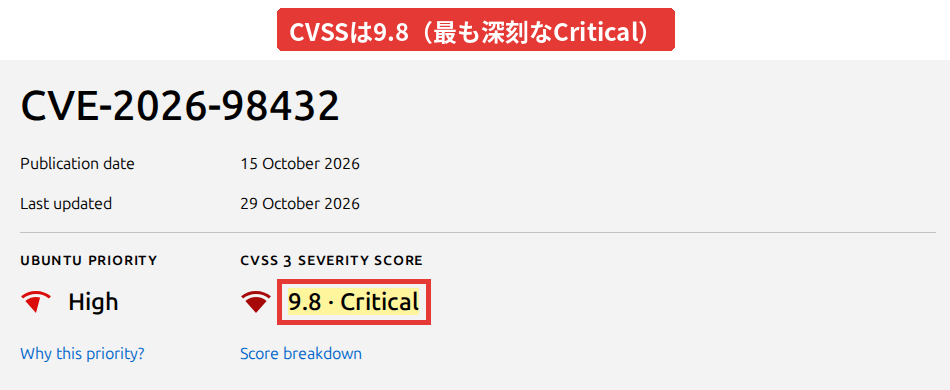
2026年10月15日、「CVE-2026-98432」という番号が付いた欠陥が公開された。CVEとは、世界共通で使われるセキュリティ欠陥の管理番号のことだ。
欠陥があったのは、Linuxカーネル(OSの中核部分)のネットワーク処理。使い終わったメモリを誤ってもう一度使ってしまう不具合で、10年以上そのまま残っていた。
危険度を示すCVSS(共通脆弱性評価システム)のスコアは、10点満点中9.8。最も深刻な「Critical(緊急)」と評価された。理由は3つある。
- ネットワーク越しに、遠くからでも攻撃できる
- ログインなしで攻撃できる
- 攻撃の難しさが「低い」とされている
成功すると、サーバーの最高権限(root=何でもできる管理者権限)を奪われる可能性がある。とくにインターネットに直接つながっているサーバーが危ない。
AIはどうやって見つけたのか
2026年10月27日、AI開発企業のAnthropicが発表した。社内の研究チーム「Frontier Red Team」が研究用AI(Claude)を使い、まだ誰にも知られていなかったこの欠陥を見つけたという。こうした未知の欠陥を「ゼロデイ脆弱性」と呼ぶ。
AIは見つけただけではなく、実験環境でサーバーを遠隔から乗っ取ることにも成功した。所要時間は合計約53分。「穴を見つける → 攻撃方法を考える → 実際に動かして確かめる」を、AIが一気にこなした形だ。
なお、この実験はMPTCP(複数の回線を束ねて通信する仕組み)という経路で行われた。MPTCPを使わない普通の通信でも同じ攻撃が通るかどうかは、まだ分かっていない。
自分は対象? 各社の対応状況
Ubuntu、RHEL、Debianなどは、Linuxカーネルをもとに作られた製品で「ディストリビューション(配布版)」と呼ばれる。自分のサーバーがどれで動いているかで、状況が変わる。
自分の会社のサーバーがUbuntuかどうかの見分け方と、修正版が出るまでにやることは、Ubuntuの脆弱性、うちの会社は関係ある?にまとめています。
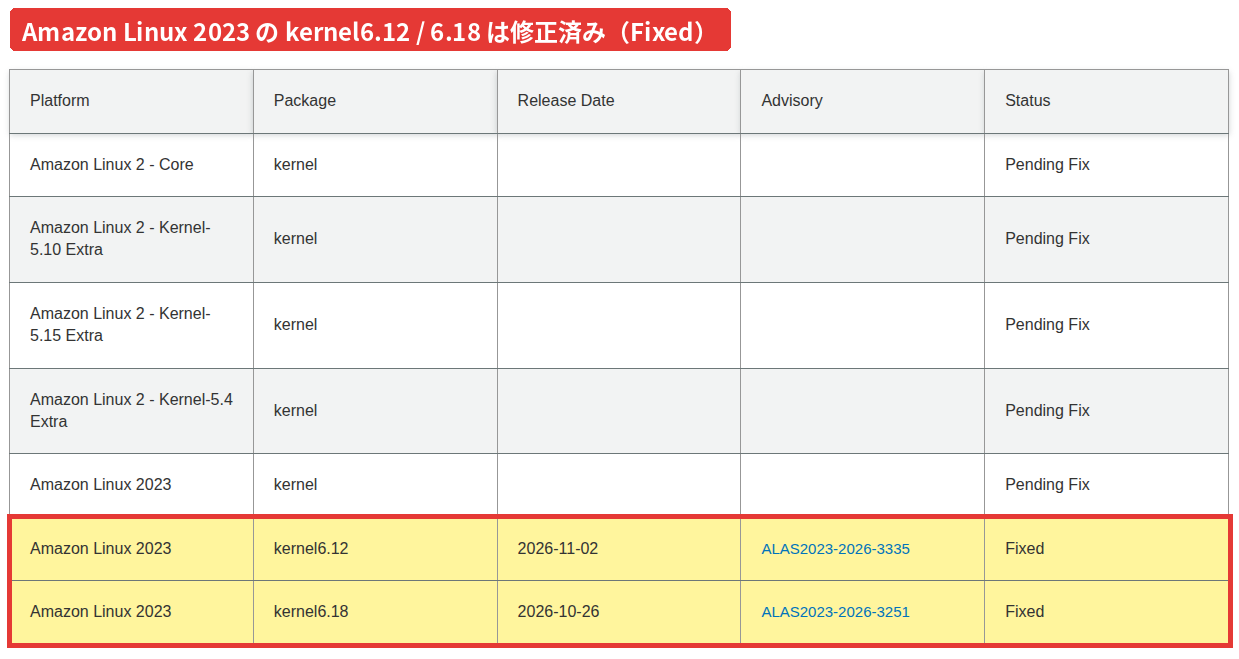
Debian(12・13)、Oracle Linux、SUSEは10月24日までに修正を終えた。Amazon Linux 2023も10月24日と29日に修正を出している。
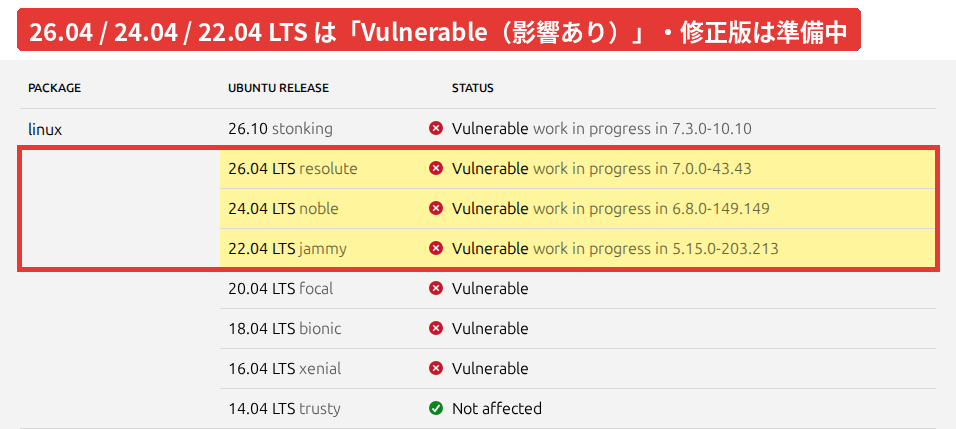
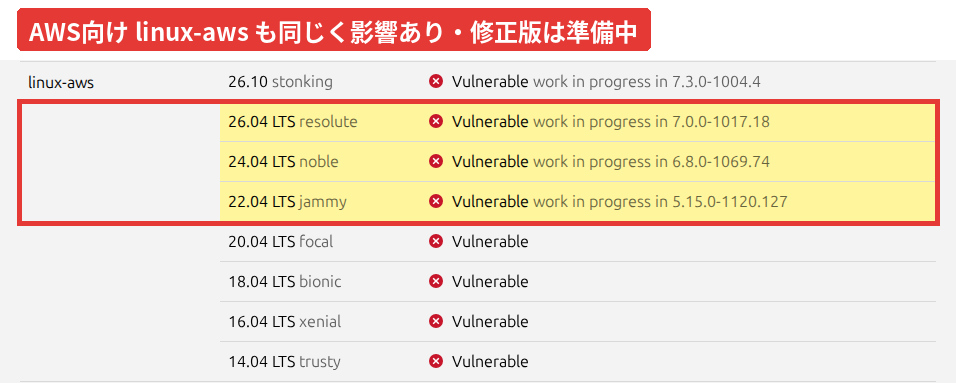
一方、Ubuntuは22.04・24.04・26.04のLTS(長期サポート版)が「影響あり」のままだ。通常カーネルでもAWS向けカーネルでも、修正版は10月30日時点で出ていない。
RHELの8・9・10は、深刻度を「Important(重要)」としつつも修正を「延期」にした。実際の環境で攻撃を再現するのは極めて難しい、という判断だ。
| Linuxの種類 | 修正の状況(10月30日時点) | 危険度の点数 |
|---|---|---|
| Ubuntu 22.04 / 24.04 / 26.04 LTS | 影響あり。修正版は準備中 | 9.8(緊急) |
| RHEL 8 / 9 / 10 | 修正は延期 | 8.1(当初5.9) |
| Amazon Linux 2023 | 修正済み(10月24日・29日) | 8.1 |
| Debian 12 / 13 | 修正済み(10月24日までに) | — |
| Oracle Linux | 修正済み(10月24日までに) | — |
| SUSE | 修正済み(10月24日までに) | — |
同じ欠陥でも各社の点数はバラバラだ。Ubuntuは9.8、Red HatとAmazonは8.1。点数が高いUbuntuの修正がまだ出ておらず、8.1のAmazonはすでに修正済みという逆転も起きている。「再現は極めて困難」という見方と、AIが53分で乗っ取りに成功したという事実をどう読むかは、読む側に残された問いだ。
今やること
現時点で、この欠陥を使った実際の攻撃は報告されていない。ただしAnthropicがAIによる攻撃手順と所要時間を公表しているため、同じことを試みる攻撃者が現れる可能性はある。最新情報はUbuntuのセキュリティ情報とAmazon Linuxのセキュリティ情報で確認できる。
修正を待つ間の応急策としては、MPTCPの無効化がある。設定項目 net.mptcp.enabled=0 で止められる。ただし防げるのは実験で確認されたMPTCP経由の攻撃だけで、普通の通信から攻撃が通るかは不明だ。
まずやるべきことは、サーバーの管理担当や委託先への確認だ。
- 自社のWebサイトやサービスが、どのLinuxで動いているか
- UbuntuかRHELなら、修正がいつ出る見込みか
修正が出たらすぐ適用できるよう準備しておこう。攻撃の手順が公表されていて、Ubuntuの修正はまだ出ていない。何も把握しないまま過ごさないことが大切だ。
10月31日時点でもUbuntuとRHELの修正は出ておらず、その後の状況はUbuntuとRHELは10月31日時点で修正なしの続報にまとめた。









