Metaが9月に公開したAIエージェントアプリ「Muse」について、社員が社内で「許可していないSignal(暗号化メッセージアプリ)の通知が使われた」と指摘していたと、ロイターが報じた。9to5Macが2026年11月19日に引用して伝えた。別の社員は、連携していない銀行の残高が回答に付いてきたとも投稿しており、Metaは「個別の事例」と説明している。この記事では、報道で確認できる事実と、まだ分かっていない点、私物端末でAIアプリを使う企業が確かめるべき点を整理する。
Museは1,000万DLのMeta製AIアプリ、日本では未提供
提供対象は米国とカナダの18歳以上で、日本では使えない。MuseはFacebookやInstagramを運営するMetaが出したAIエージェントアプリだ。AIエージェントとは、質問に答えるだけでなく、本人に代わって操作まで進めるAIを指す。Metaは「あらゆる生活の場面で物事を片付ける、あなた専用のAIエージェント」と説明している。
公開は9月で、まずiPhone向けに始まり、その後Mac版とiPad版が続いた。9to5Macによると、米App Storeの無料アプリ順位で2位に入り、ダウンロード数は1,000万超。公開直後に500万を超え、その後倍増したという。提供対象の制限はGIGAZINEによる。
連携していないSignalの通知が読まれた
許可していないはずのSignalの通知をMuseが使った、と社員が指摘した。Signalは、送り手と受け手以外には中身を読めない「エンドツーエンド暗号化」で知られ、MetaのWhatsAppと競合する。
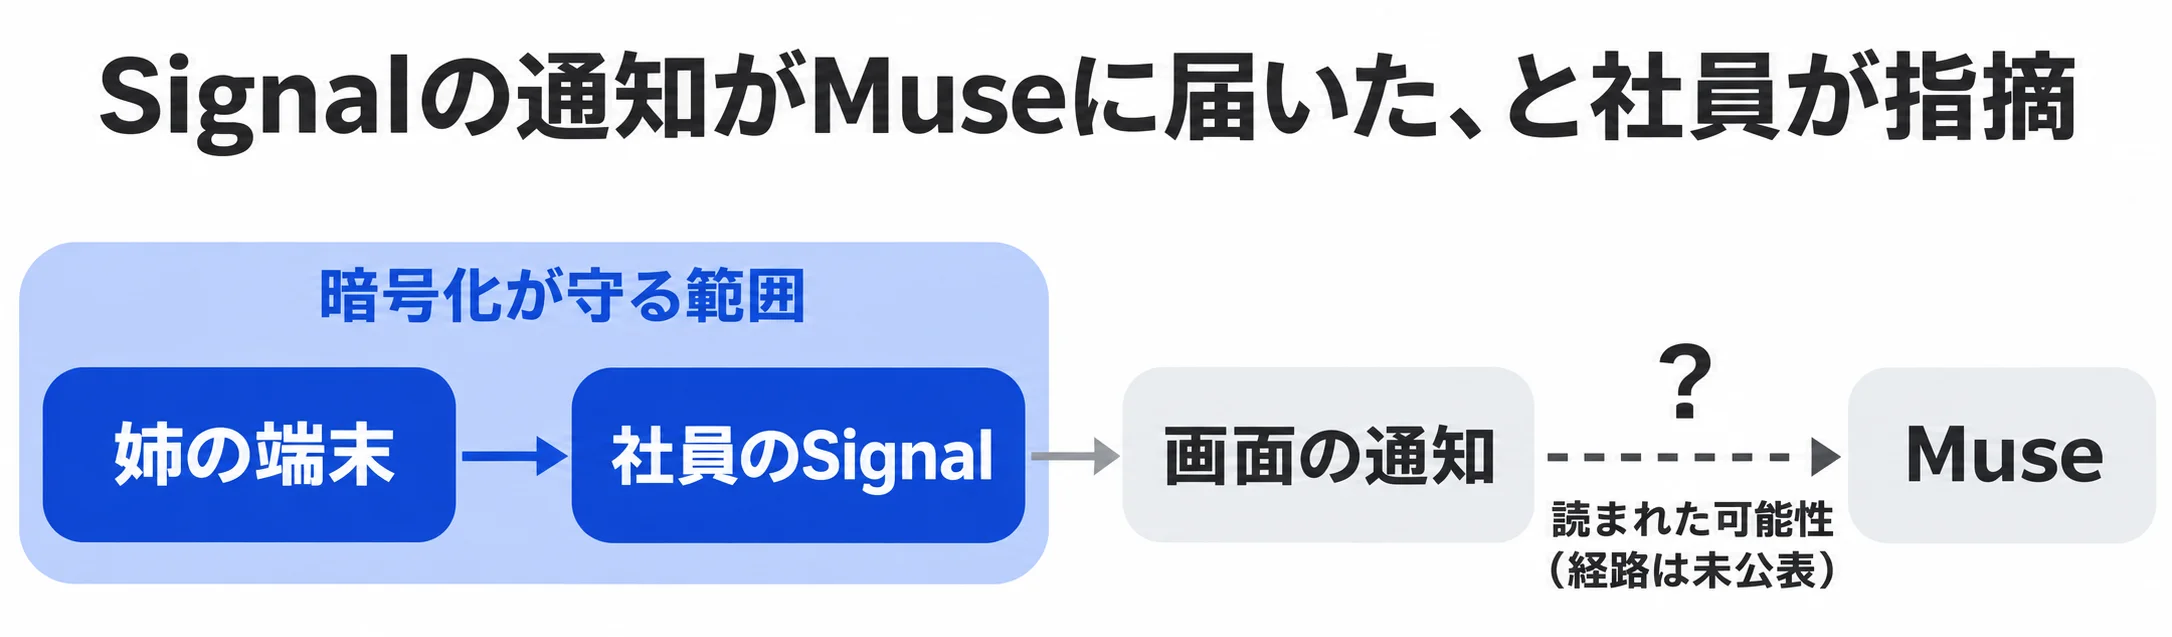
投稿したのは、私物のスマートフォンでMuseを使っていた女性社員だ。Signalに姉からメッセージが届いたあと、Museから返信を促す通知が出た。社員は、Museに他のアプリへのアクセスを許可した覚えはないと投稿した。
9to5Macは、画面に表示されるプッシュ通知をMuseが取得したためとみられると伝えている。ただしMetaはアクセスの経路を示しておらず、9to5Macは、過去にアプリの説明が事実と違っていた事例があることも指摘している。
暗号化が守るのは、メッセージが相手の端末に届くまでだ。届いたあと画面に出る通知は別の話になる。許可していないアプリがその通知を扱えたのなら、利用者が思う「連携していない」と、アプリが実際に触れられる範囲にずれがあった可能性がある。
Metaはロイターに「個別の事例」と説明している。伝えられているのはこの社員の事例で、Museが常にSignalを読んでいるという報道ではない。
他人の銀行残高は漏洩か、AIの作り話か
釣りの天気を尋ねただけの会話に、頼んでいない銀行残高が付いてきた。ただし実在の口座の残高かAIの作り話かは、報道からは判断できない。Signalの件は本人宛ての通知が使われた疑いだが、こちらは本人のものではないかもしれない情報が出てきた話だ。
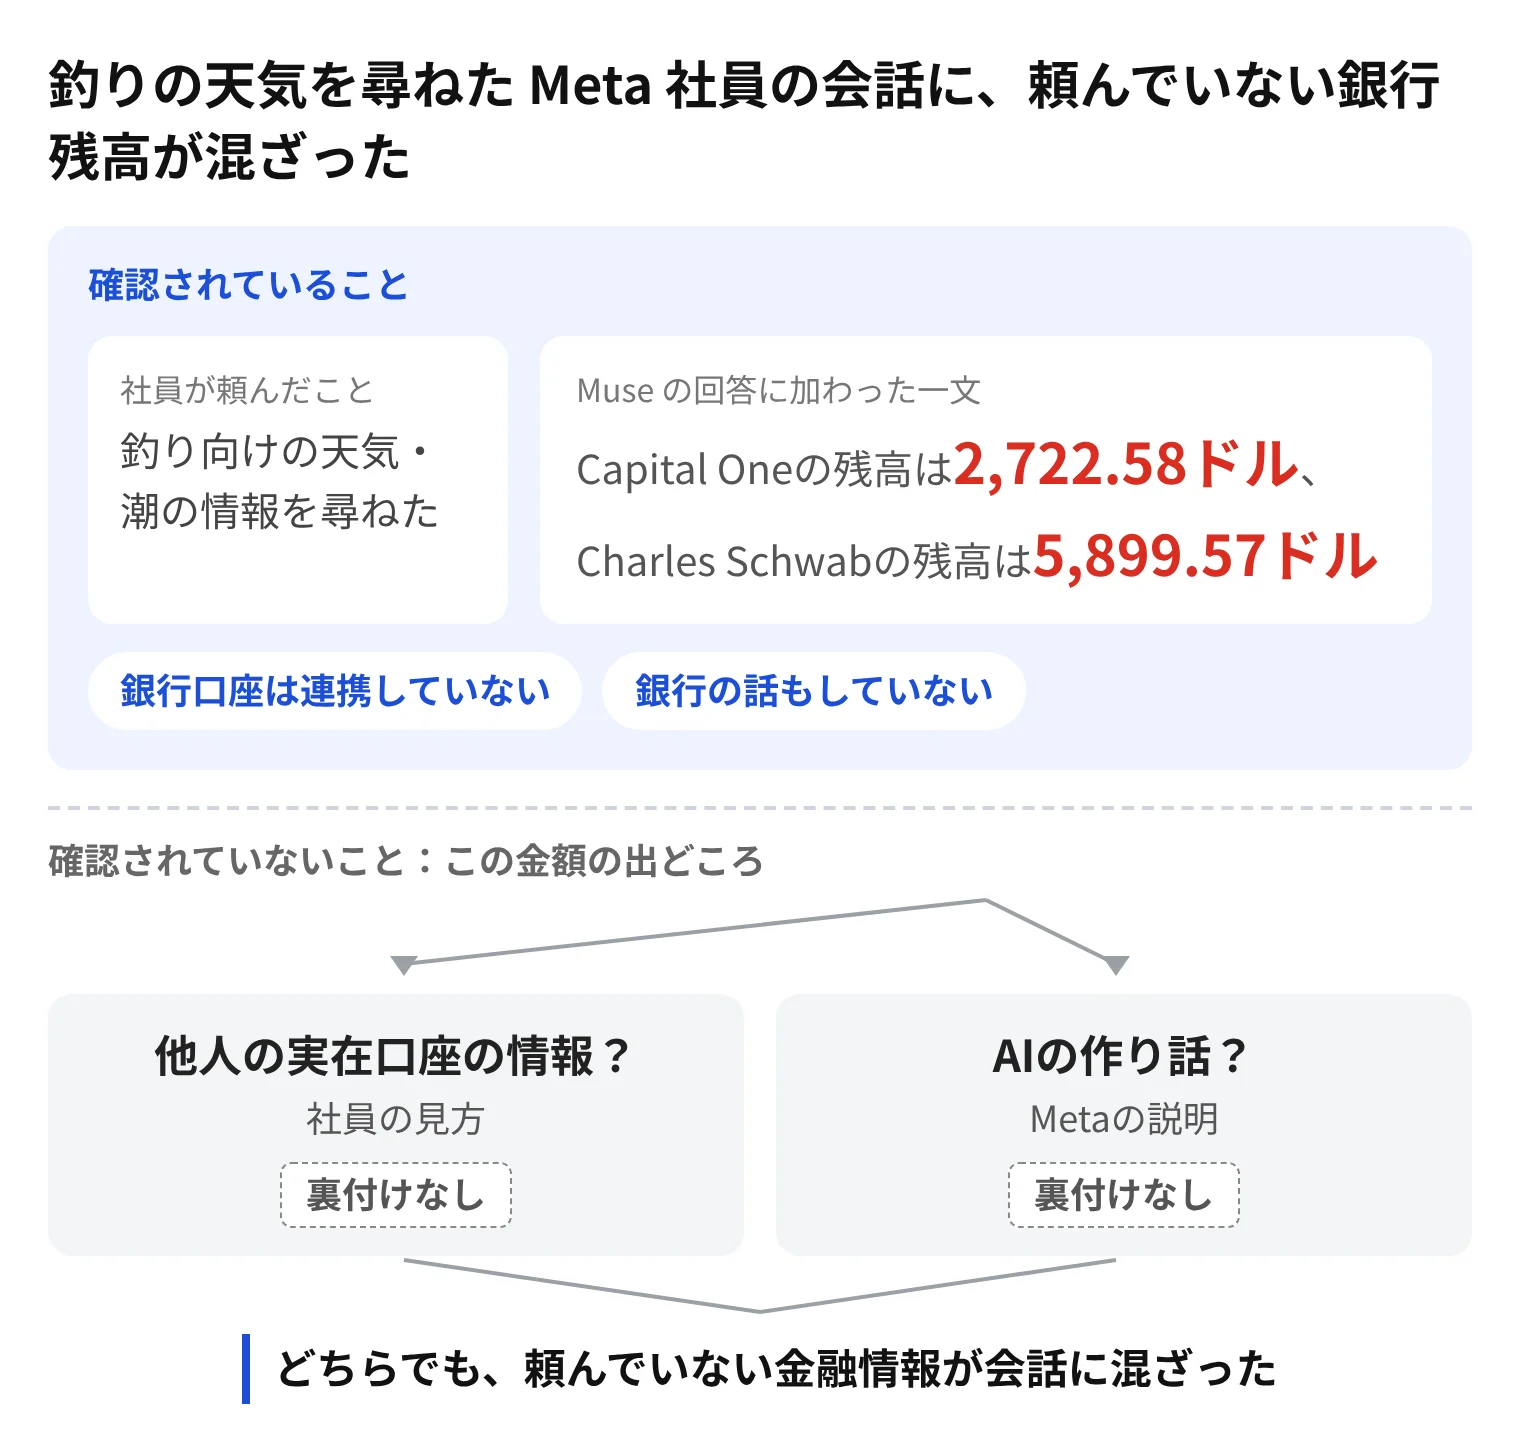
ロイターによると、別のMeta社員が釣り向けの天気や潮の情報をMuseに尋ねたところ、回答に「Capital Oneの残高は2,722.58ドル、Charles Schwabの残高は5,899.57ドルです」という一文が加わった。どちらも米国の大手金融会社である。
社員は銀行口座を連携しておらず、会話で銀行の話題も出していなかった。社内への投稿では、他人の銀行情報が送られているのではないかと懸念を書いたという。
Metaはこの件も個別の事例と説明し、AIのハルシネーションの可能性があると示唆した。ハルシネーションとは、AIがもっともらしい数字や文章を事実と無関係に作ってしまう現象を指す。
確認されていることと、いないこと
報道から確認できるのは次の点だ。
- 社員のチャットに、銀行名と1セント単位の残高が表示された
- 本人は口座を連携しておらず、銀行の話もしていない
- Metaは、ハルシネーションの可能性を示唆している
金額を実際の口座と照らして確かめたという記述はなく、Metaも原因を示していない。「他人の情報が送られている」という社員の見方にも、「作り話の可能性」というMetaの説明にも、裏付けは示されていない。どちらだったとしても、頼んでいない金融情報が会話に混ざったことに変わりはない。
Signal社長は批判、私物端末で使う企業には論点も
Signalのプレジデント、Meredith Whittaker氏は、Museの公開を「技術的に無責任(technologically reckless)」と批判した。AI Weeklyがロイターの報道として伝えている。問題の通知は、Whittaker氏が率いるSignalのメッセージだった。
9to5Macによると、非営利の研究機関AI Now Instituteは、Signalメッセージへの無許可アクセスの再現に成功したと報じられている。ただし、どの端末・設定での再現か、Metaがどう応じたかは書かれていない。
過去にも報告があった2件
Museをめぐる問題の報告は今回が初めてではない。9to5Macによると、テック系ライターのJohn Ternus氏は、Mac版Museが許可を明示的に拒否したのにメッセージへアクセスし、その方法についても事実と違う説明をしたと報告した。どのアプリのメッセージかは示されていない。Metaはこれを「バグ」と説明している。
セキュリティ研究者のPatrick Wardle氏は、音声入力したプロンプトを攻撃者のサーバーへ向けさせられるゼロデイ脆弱性を見つけたという。ゼロデイ脆弱性とは、開発元が対策を用意する前に見つかったセキュリティ上の欠陥のことだ。修正の配信や悪用の有無は、参照した報道には書かれていない。
私物端末で使う企業が確かめる点
AIエージェントは、端末の権限を渡されて動く。通知の件を投稿した社員が使っていたのは私物のスマートフォンだった。Museは日本では使えないが、確認の観点は他のAIアプリにも通じる。社員が私物端末に入れたAIアプリが、業務の情報に触れていないかという話だ。
- 社員が私物・業務端末にAIエージェントのアプリを入れているか
- そのアプリに、端末のどの権限を渡す設定になっているか
- 業務でSignalなどの暗号化メッセージを使っている場合、その通知がAIから見える設定になっていないか
出典
- 9to5Mac(Ben Lovejoy氏), 2026-11-19: https://9to5mac.com/2026/11/19/major-privacy-breaches-reported-in-muse-ai-including-bank-balances/
ロイター報道の引用を含む。本稿はロイターの原文を確認できておらず、社員の投稿やMetaのコメントは9to5Macの引用による。 - GIGAZINE(日本での提供対象について)
- AI Weekly(Whittaker氏の発言について。ロイター報道の引用)