Amazonの最高情報セキュリティ責任者(CISO)CJ・モーゼス氏は、中国系とみられる攻撃者がAIに侵入という目標を与え、ゼロデイ(開発元もまだ知らず、修正版が無い脆弱性)の発見から東アジアの大学サーバーの掌握までを進めさせた例を確認したと報告した。使われたのは、攻撃を模擬して弱点を探すペネトレーションテスト(侵入テスト)用のオープンソースツール「Cairn」で、防御側の道具がそのまま攻撃に転用された。この記事では、AIが何に成功し、何に失敗したのかを、Amazonの報告から読み取る。
この記事は、The Registerが2026年11月20日に伝えた内容に基づく。報告書の原文とMONAI Labelのセキュリティアドバイザリーは、執筆時点で確認できていない。修正版のバージョン番号、CVE番号(脆弱性に付く識別番号)、被害大学の名前、Cairnの開発元、Amazonの推奨事項も同様だ。以下の数字や発言は、すべて「The Registerが伝えたAmazonの報告」として扱う。
AIが新しい脆弱性を自分で見つけ、大学のサーバーを乗っ取った
Amazonの脅威インテリジェンスチームは、中国系とみられる攻撃者が東アジア(中国本土以外)の大学サーバーをAI主導で掌握した経緯を突き止めた。
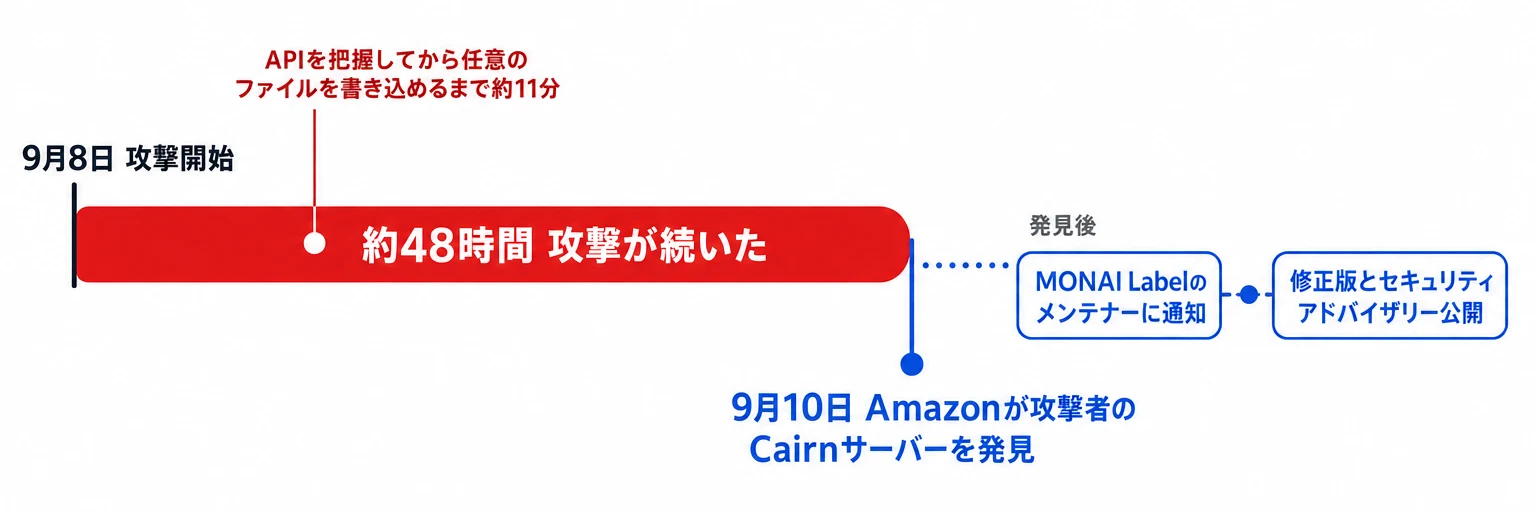
発端は2026年9月10日。Amazonのチームが、Cairnが外部から見える状態で動いているサーバーを見つけた。攻撃者の道具が丸見えだったため、9月8日から48時間にわたる攻撃の様子が記録から分かった。
この攻撃は一直線に成功したわけではない。AIエージェント(目標を与えられると、自分で手順を考えて作業するAI)は、その前に別の大学のサーバーなどへの攻撃で失敗を重ねていた。
AIが見つけたのは、開発元も知らない脆弱性(ゼロデイ)だった
AIが突いたのは、医療画像のAI開発で使われるオープンソースのアプリ「MONAI Label」の欠陥だった。画像に印を付ける作業(ラベリング)をAIで支援するソフトで、大学や研究機関が自前のサーバーに置いて使う。
欠陥はパストラバーサルと呼ばれる種類で、アップロード時にファイル名を細工すると、許されていない場所にまで書き込める。開発側もまだ知らず修正版も無い、つまりゼロデイの状態だった。
AIエージェントの動きは次の順だった。まずMONAI Labelだと特定し、外部からの命令を受け付ける窓口(APIエンドポイント)を洗い出す。その中からファイル名を指定できるアップロード用の窓口を見つけ、細工した名前で欠陥を確かめた。APIの機能を把握してから任意のファイルを書き込めるようになるまで、約11分だった。
続いて同じ欠陥を使い、管理者にあたる最上位のroot権限でPythonのリバースシェルを動かした。リバースシェルとは、乗っ取ったサーバーから攻撃者側へ接続を張らせ、遠隔から操作できるようにする手口だ。これで大学のサーバーは掌握された。
攻撃は1台で終わらなかった。別のセッションでは、人間の操作者が中継用のプロキシを渡し、エージェントは2つ目の大学のネットワーク内にある、同じ脆弱なコードを動かすサーバーに接続した。全工程をAIが人の手を借りずにこなしたわけではない。
AmazonはMONAI Labelのメンテナー(開発の維持管理者)に欠陥を通知し、修正版とセキュリティアドバイザリー(注意喚起文書)が公開された。
「中国系とみられる」の根拠
Amazonが中国系と判断した根拠は2点。放置されていたCairnサーバーの記録で、AIへの指示文が簡体字中国語だったこと。そして、実行されたスクリプトの時刻が中国標準時だったことだ。国家機関の関与を断定したわけではない。
防御側の検査ツールCairnが、攻撃に使われた理由
Cairnは、防御側の担当者が自社システムの弱点を調べるために作られた、誰でも入手できるオープンソースのツールだ。目標を書くだけでAIが手順を組み立てるため、攻める側にもそのまま使えた。
ソースコードはGitHub(ソフトウェアの設計図を公開・共有するサイト)にある。使い方は自然言語で目標を書くだけで、AIが、調べる、試す、失敗したら別の手を探す、という手順を自分で実行する。
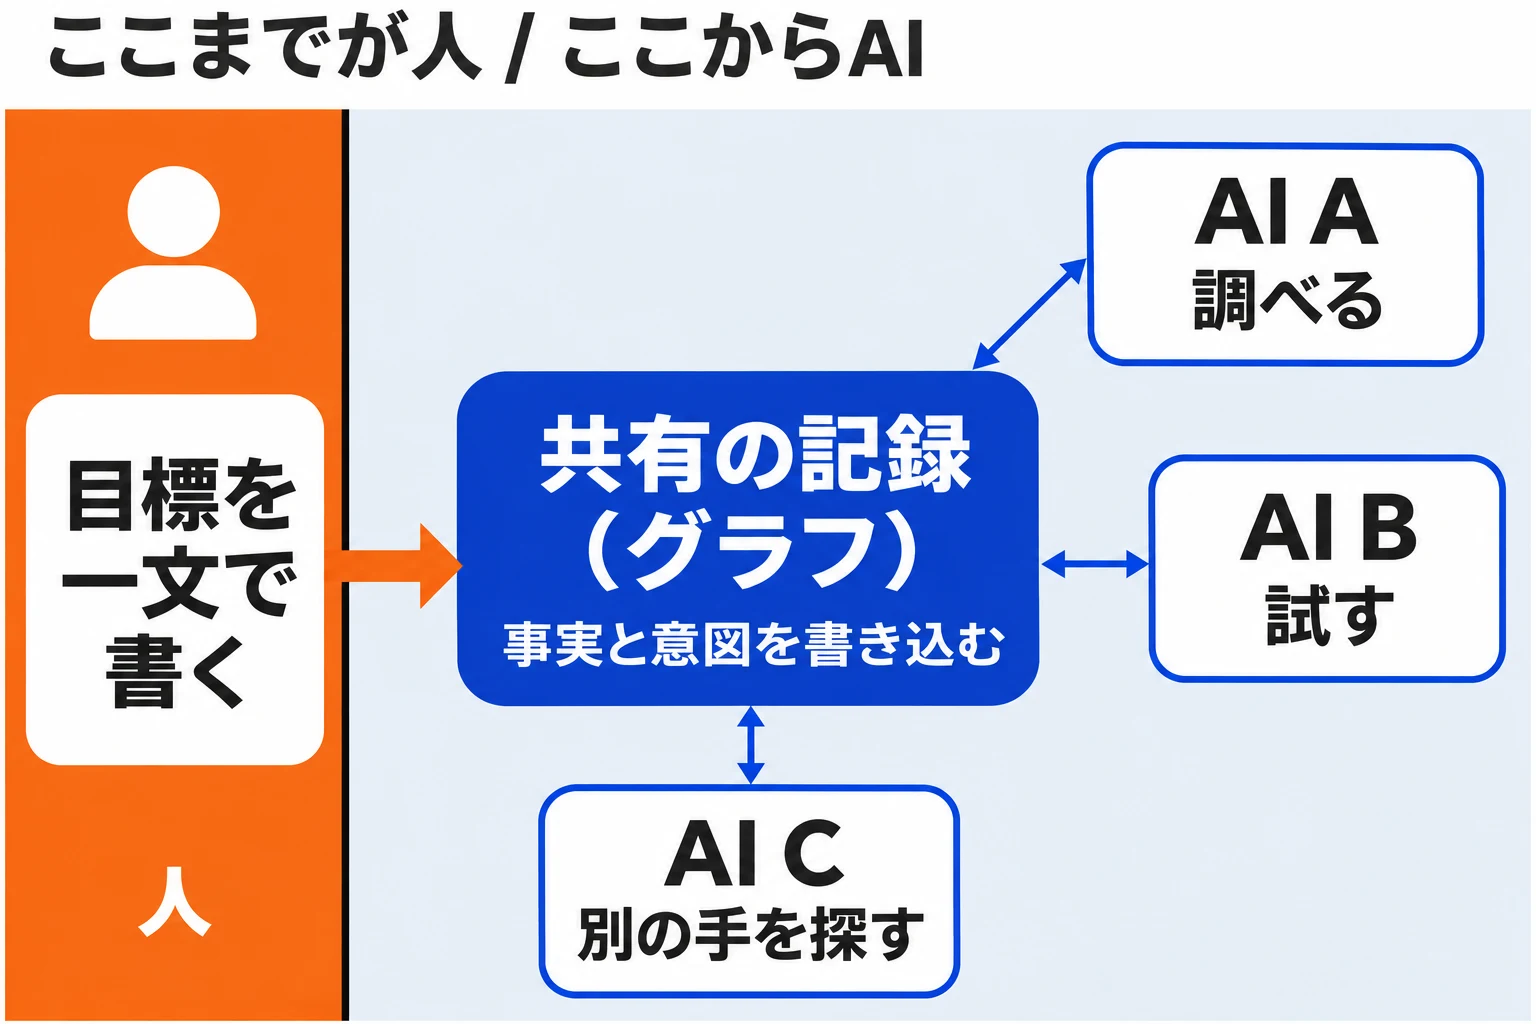
中身は、役割の違う複数のAIが、見つけた事実とそれぞれの意図を書き込む共有の記録(グラフ)を見ながら動く設計だ。AI同士は直接やり取りせず、この記録を介して分担する。
攻撃に転用されたペンテスト用ツールは、これが初めてではない。商用の侵入テストツール「Cobalt Strike」も、犯罪グループに悪用されてきた。ただし従来のツールは、次に何をするかを人が考えて操作するものだった。Cairnは、その判断までAIが担う。
AIが攻撃に使われた例も、今回が初ではない。Anthropicの公表によると、2025年11月に、中国政府の支援を受けたとみられるグループが同社のAI「Claude」のコード作成ツールを悪用し、侵入作戦の大部分を自動で進めさせた。今回の特徴は、商用AIの悪用ではなく、誰でも入手できるオープンソースのツールが使われ、未知の欠陥の発見まで含まれていた点にある。
Cairnだけの話ではない
Amazonとは別に、セキュリティ企業Gambit Securityの脅威インテリジェンスチームも、中国系のオペレーターがCairnで少なくとも105件の攻撃を行い、少なくとも27社を程度の差はあれ侵害したと報告している。これも2026年9月の活動だ。Amazonが観測した攻撃者と同一かどうかは、The Registerの記事からは分からない。
標的には、米国のFortune 500に入るホスピタリティ企業、大手航空会社、産業資材卸、オンラインファッション小売などが含まれ、クレジットカード情報などが盗まれたとされる。このオペレーターはCairnに加え、別のオープンソースのAIツール2種も使っていた。
モーゼス氏は、この自律AIエージェントのフレームワークが、スパイ活動と犯罪の両方で採用されていると述べている。
成功は11分、失敗は16時間
成功した試行は、APIの把握から書き込みまで約11分。一方、別の大学のRedisサーバーへの試行は約16時間かけても侵入できなかった。
「約16時間」は成功の前に行った別の大学のRedisサーバーへの試行、「6時間超」は別の作戦での大学のGPUサーバーへの試行だ。48時間のどこに収まるのかは、報道では示されていない。
Redisは、データを高速に出し入れするために広く使われるデータベースソフトだ。エージェントはここに148回の連続した操作を重ねたが、侵入できなかった。
続いて試した手口も、成功していない。
- Log4Shell:多くのソフトに組み込まれた部品に見つかった、広く知られる有名な欠陥の悪用
- Qdrantへのサーバーサイドリクエストフォージェリ(SSRF):AI検索用のデータベースであるQdrantを踏み台に、本来届かない内部の機器へ問い合わせさせる手口
- PostgreSQLやSSHなどへの認証情報スプレー:多数のアカウントに、ありがちなパスワードを順に試していく手口
GPUサーバーへの作戦では、6時間を超えて認証情報スプレーを仕掛けた。エージェントは大学の公開サイトや論文から、実在するユーザー名80件を集めて試したが、破れなかった。
モーゼス氏は、どちらも成功しなかったとしたうえで、エージェントが人の指示なしにほぼ丸1日、適応し続けたことを示すと記している。
AIは失敗しても手を変えて試し続けたが、続ければ必ず破れるわけではなかった。Redisへの攻撃は16時間かけても通らず、通ったのは、未知の欠陥のあったMONAI Labelに行き当たった試行だった。
- MONAI Labelを使っている場合は、公式アドバイザリーで該当バージョンを確かめ、修正版へ更新する。
- ファイルのアップロード窓口を持つアプリが、外部から見える状態になっていないか洗い出す。
- Redis、Qdrant、PostgreSQL、SSHなどを外部に公開していないか確かめる。今回、これらはすべて攻撃の的になった。
- 数時間にわたる認証失敗の連続や、同じ窓口への大量の操作がログに残っていないか見る。16時間・148回の攻撃も、6時間超のスプレーも、長時間にわたり手を変えながら続いた。
AIは休まずに試し続ける。修正版が出てから悪用されるまでの猶予が短くなる前提で、修正を早く当てることが求められる。
出典
- The Register「China attackers deployed AI agents that autonomously found and exploited a 0-day to take over a university server」(2026年11月20日): https://www.theregister.com/security/2026/11/20/china-attackers-deployed-ai-agents-that-autonomously-found-and-exploited-a-0-day-to-take-over-a-university-server/5311382
- Amazonの報告書とMONAI Labelのセキュリティアドバイザリーは、執筆時点で所在を確認できていない。公開され次第、一次情報として差し替える。