メルカリは2026年11月20日、社内で使うNotion AI(文書管理サービスNotionの生成AI機能)の処理を任されていた米Fireworks AIが不正アクセスを受け、従業員がAIに入力した内容と回答の記録の一部が流出した可能性があると発表した。対象はメルカリ、メルペイ、メルコインの3社で、2026年10月5〜24日分。顧客1,522名分を含む約3,800名分の個人情報と、業務システムのログイン情報の一部が含まれる。
原因は、契約先のNotion社が、AIの回答用ではなく利用状況の分析用に記録をFireworks社へ送り、同社の環境に保存されていたことだ。この記事では、流出した可能性のある中身、残っていた理由、他社への広がりと自社で確かめる点を示す。
Fireworks AIが破られ記録流出か
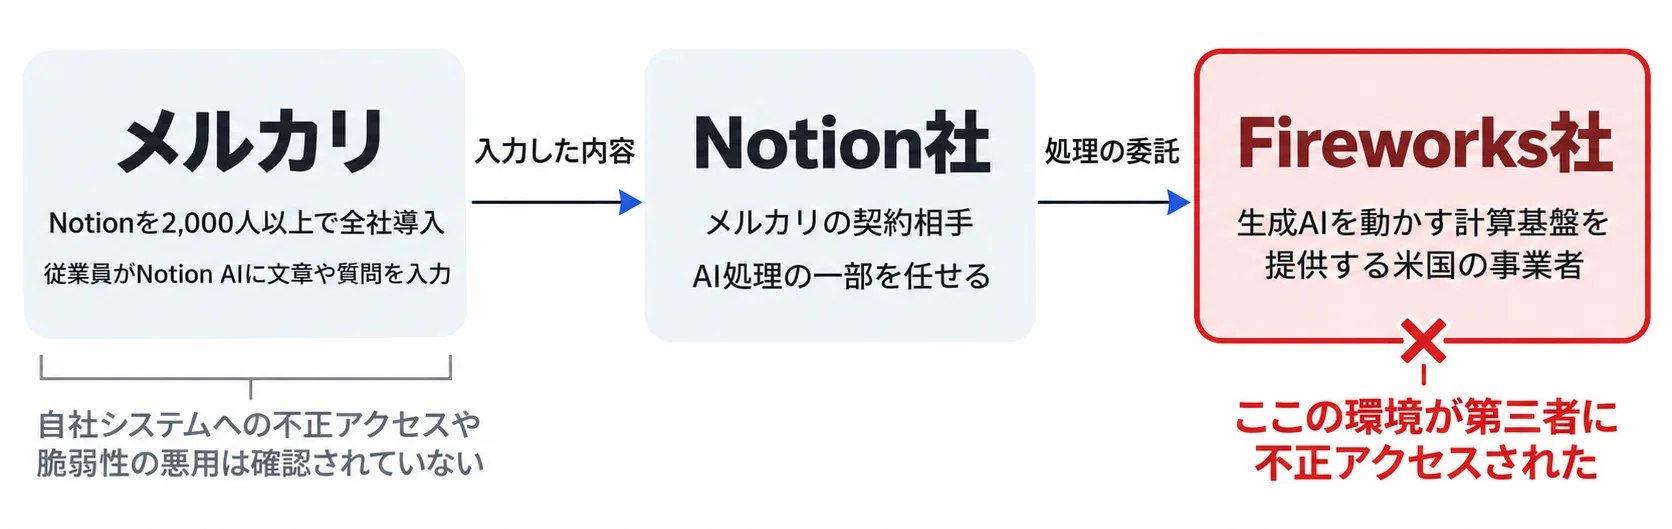
不正アクセスを受けたのは、Notion社が処理を任せていた米Fireworks AI, Inc.の環境だ。メルカリが契約していたのはNotion社だけだが、入力した内容はその先のFireworks社まで渡っていた。
メルカリ・Notion社・Fireworks社の委託関係
Notionは、社内の文書や情報をまとめて管理するクラウドサービスだ。Notion AIは、その中で文章を書いたり質問に答えたりするAI機能にあたる。メルカリはNotionを2,000人以上の規模で全社に導入していた(Notion Labs JapanのPR TIMES発表による)。
メルカリの発表によると、データの流れは次のとおりだ。
- メルカリグループの従業員がNotion AIに文章や質問を入力する
- 契約相手のNotion社が、AIの処理の一部をFireworks社に任せる
- Fireworks社の環境が第三者に不正アクセスされた
Fireworks社は、生成AIのモデルを動かす計算基盤を提供する米国の事業者とされる。メルカリは、自社システムへの不正アクセスや脆弱性(システムの弱点)の悪用は確認されていないと説明している。
流出の可能性がある記録の中身
個人情報の対象は、次の4区分、合計約3,800名分だ。
| 区分 | 人数 | 含まれる項目 |
|---|---|---|
| お客さま | 1,522名 | 下記の内訳のとおり |
| お取引先のご担当者等 | 571名 | 氏名、電話番号、メールアドレス等 |
| 採用応募者 | 169名 | 氏名、住所、電話番号、メールアドレス、生年月日、選考に関する情報等 |
| 派遣社員・業務委託先・退職者 | 1,534名 | 氏名、業務上の連絡先、人事に関する情報等 |
お客さま1,522名分の内訳は次のとおりだ。
- 識別番号のみ:1,061名
- 識別番号と、利用・問い合わせの内容:314名
- 識別番号、氏名、メールアドレス:61名
- 上記以外の項目の組み合わせ:86名
お客さまの大半は識別番号だけで、この番号はログインIDではない。一方、採用応募者には住所や生年月日、選考の情報まで含まれる。
別に、在籍中の従業員の情報、業務に関する情報、業務システムのログイン情報の一部も対象だ。メルカリは、確認できたログイン情報はすべて使えなくし、新しく発行し直したとしている。
マイナンバー、クレジットカード番号、お客さまのログインパスワードは、含まれていることは確認されていない。ただしこれは調査で見つかっていないという意味で、安全が確かめられたわけではない。Notion社とFireworks社の最終的な調査結果は、まだ出ていない。
経過は次のとおりだ。メルカリは11月10日にNotion社から連絡を受け、同日に対策チームを立ち上げた。11月12日には、Fireworks社の環境にあった対象の記録は削除済みで、同社への接続も遮断したとの追加報告があった。一次調査は11月20日までに終わり、同日公表した。
メルカリは個人情報保護委員会など関係当局に報告し、Notion AIのチャット機能で扱う情報を限定した。連絡先を把握している対象者には、11月20日から個別に案内している。今後はNotion社の調査結果を受けて、情報の公開や不正利用の監視を続け、AIツールを含む外部サービスの使い方を見直すという。
お客さまのアカウントへの不正ログインやサービス利用への影響は、確認されていない。それでも、氏名やメールアドレスが含まれる人には、便乗した不審なメール、電話、SMSが届くおそれがある。心当たりのない連絡のリンクは開かず、記載の番号にも折り返さないよう、メルカリは呼びかけている。
データを残さない契約でも残った
入力内容を残さない取り決めがあったとされるのに、分析用の記録がFireworks社の環境に残っていた。メルカリの発表によると、Notion社は「Notion AIの利用状況を分析する処理のためにFireworks社へ送られた記録が、同社の環境に保存されていた」と説明している。
AIに質問を入力すると、その文章はAIを動かす事業者の計算環境に送られ、そこで答えが作られる。外部に処理を任せる際は、答えを返したら入力の中身は残さない取り決めを結ぶことが多い。Notion社のヘルプセンターは、Fireworks社との間でこの種の取り決め(ゼロデータリテンション、ZDR)があったと説明している。
今回残っていたのは、答えを作るための記録ではない。Notionには、管理者が社内でのAIの使われ方を確かめる利用状況の分析機能(Insights)があり、その処理のためにデータが特定の環境に置かれていた、というのがNotion公式ヘルプセンターなどの説明だ。取り決めの範囲や、なぜ分析用の記録が対象外になったのかは、現時点では明らかになっていない。
利用企業から見ると、ここは見えにくい。契約したのはNotion社だけで、入力内容が先のFireworks社に、分析という別の目的で保存されていることは、契約書や管理画面から読み取りにくい。
侵入の時期と経路
Fireworks AIの報告によると、10月23日に第三者のクラウド事業者が侵害され、翌24日に開発用のマシンを経由して、本番システムのストレージ(データの保管場所)に到達した。侵入が確認されたのは、メルカリの対象期間(10月5〜24日)の終わりの2日間だ。期間の始まりが5日である理由は公表されていない。
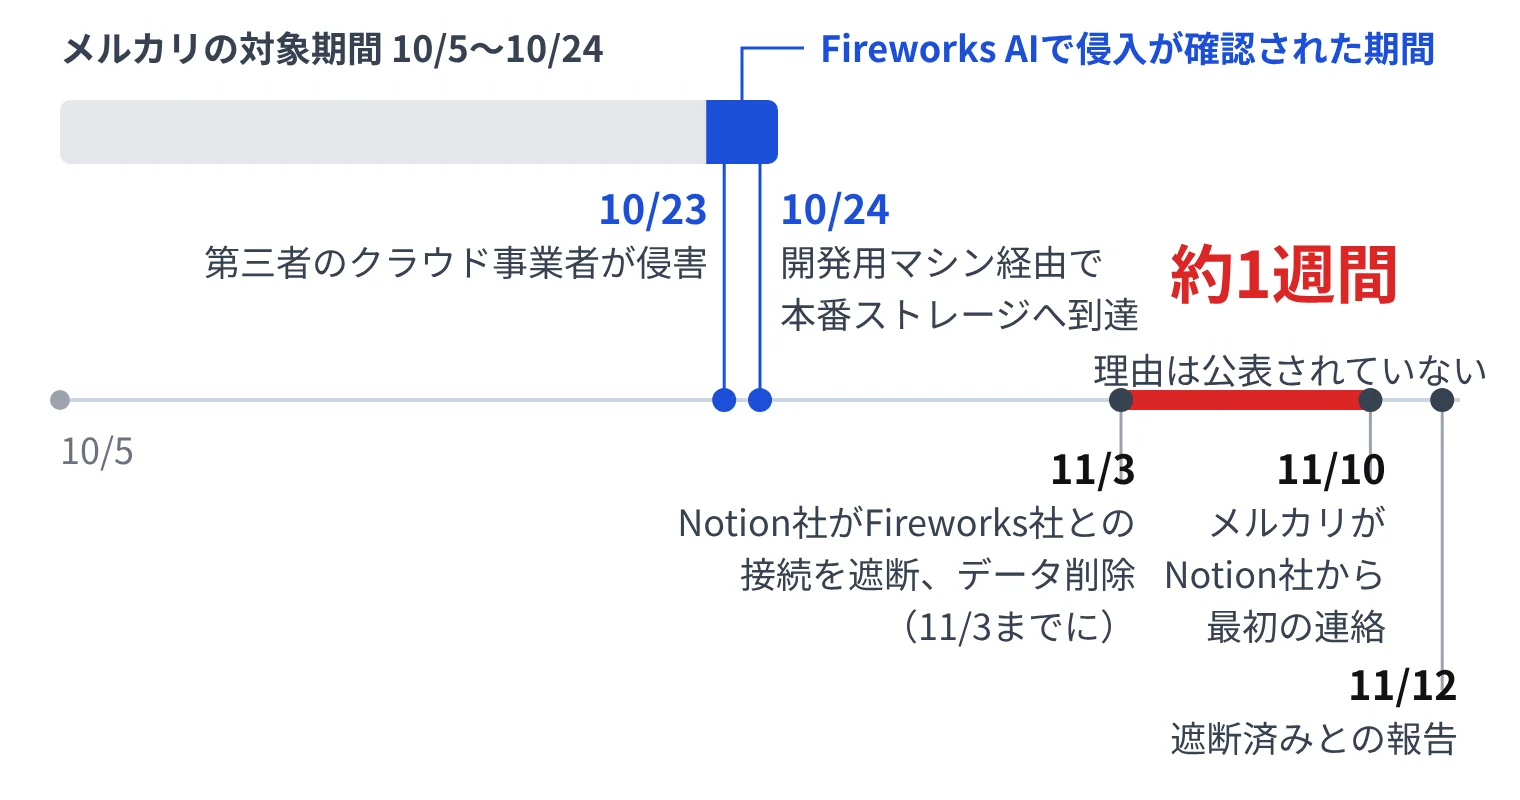
接続の遮断は日付が分かれる。Notion社は、Fireworks社との接続を11月3日までに遮断し、同社の環境にあったデータを削除したと説明している。メルカリがNotion社から最初に連絡を受けたのは11月10日で、遮断済みとの報告は12日だった。約1週間あいた理由は公表されていない。
他社でも68件が公表、取引先経由も
原因がNotion社とFireworks社の側にあるため、同じ仕組みを使う他の企業にも影響が出ている。Notion社のヘルプセンターによると、影響を受けた可能性があるのはNotionの全ワークスペース(会社ごとのNotionの利用単位)の1%未満だ。割合は小さいが、利用企業の数が多い。
セキュリティ対策Labの集計では、国内でこの件を公表した組織・団体は11月20日朝の時点で68件に上る。インフキュリオン、UPSIDER、セーフィー、弥生などが含まれる。件数は各社の公表単位で数えたもので、人数や被害規模を示す数字ではない。
AI活用に積極的なIT企業が目立つ。マネーフォワードはグループ3社で最大4,797名分、LayerXは取引先2,070件分の連絡先が対象になる可能性を公表した。Bloomは自社サービスの利用者の苗字と取引先企業との対話記録に影響があったと確認し、該当するAI機能の利用を止めて全件を調べた。SecureNaviは取引先の担当者名や打ち合わせの内容が流出した可能性があるとして、個別に連絡している。各社の数え方は異なるため、数字は合算せず、それぞれの発表として読む必要がある。
共通するのは、社外の人の情報が含まれている点だ。従業員が仕事でAIに入力した文章には、取引先の名前や商談の内容が入りやすい。自社でNotionを使っていなくても、取引先がNotion AIに商談の内容を打ち込んでいれば、自社の担当者名ややり取りが記録に残っている可能性がある。
自社のワークスペースが対象かどうかは、Notion公式ヘルプセンターの通知で確かめられる。対象期間はメルカリでは10月5〜24日で、他社の期間は各社の公表資料に載っている。取引先がNotionを使っている場合は、その公表ページも確認したい。
メルカリの対応を手がかりに、自社で確かめることを並べると次のようになる。
| メルカリの対応 | 自社で確かめること |
|---|---|
| Notion AIのチャット機能で扱う情報を限定 | Notion AIに入力してよい情報の範囲を決めたルールや設定があるか。対象期間の入力に個人情報が含まれていなかったか |
| 確認できたログイン情報を無効化して再発行 | 入力文にログイン情報(パスワードやAPIキーなど)を貼り付けていなかったか。あれば再発行する |
| Notion社がFireworks社への接続を遮断し、記録を削除 | 入力データがどこに、どれくらいの期間残るか。分析用やログとして別に保存されていないか |
| 外部サービスの利用方法を見直し | 契約先がデータを渡す再委託先の一覧を、契約先から開示してもらえるか |
出典
- メルカリ プレスリリース(2026年11月20日)
- Notion公式ヘルプセンター「一部のNotionワークスペースに影響が及ぶ可能性のあるFireworks AIのインシデントに関する通知」
- Fireworks AI「Update on October 2026 security incident」
- セキュリティ対策Lab、各社の公表資料