Notion AIは、社内の文書やメモをまとめるツール「Notion」に付いたAI機能だ。LayerXは2026年11月16日、社員が10月5日〜24日にこのAIへ入力した内容と回答の一部が、流出した可能性があると発表した。原因は、Notionが処理を任せる外部の会社Fireworks AIへの不正アクセスで、LayerX自社のシステムは破られていない。自社が対象かは、Notionから通知メールが届いているかで確かめられる。
社員がAIに入れた連絡先2,070件が流出か
この章では、LayerXで流出した可能性のある情報の中身と件数を整理する。
2026年11月10日、NotionからLayerXに連絡が届いた。Notionが処理を任せていた外部の会社が不正アクセスを受け、社員がNotion AIとやり取りした記録の一部が流出した可能性がある、という内容だった。
流出した可能性があるのは、10月5日〜24日に社員がNotion AIへ入力した内容と、AIの回答の一部だ。LayerXの発表によると、これまでに分かっている個人情報は次のとおり。
- 取引先担当者の氏名・メールアドレス・電話番号のいずれか:2,070件
- 採用候補者の氏名・メールアドレス等:133件
- 営業活動に含まれる取引先情報:精査中
調査は続いており、内容や件数は変わる可能性がある。LayerXは個人情報保護委員会へ報告を済ませ、連絡が必要な人には順次知らせるとしている。経費精算などを支援する「バクラク」や、企業向けAI基盤「Ai Workforce」を含む自社システムから漏れたものではない。
契約外の会社から、どう漏れたのか
この章では、契約していない会社から情報が漏れた仕組みと、Notionの対応を説明する。
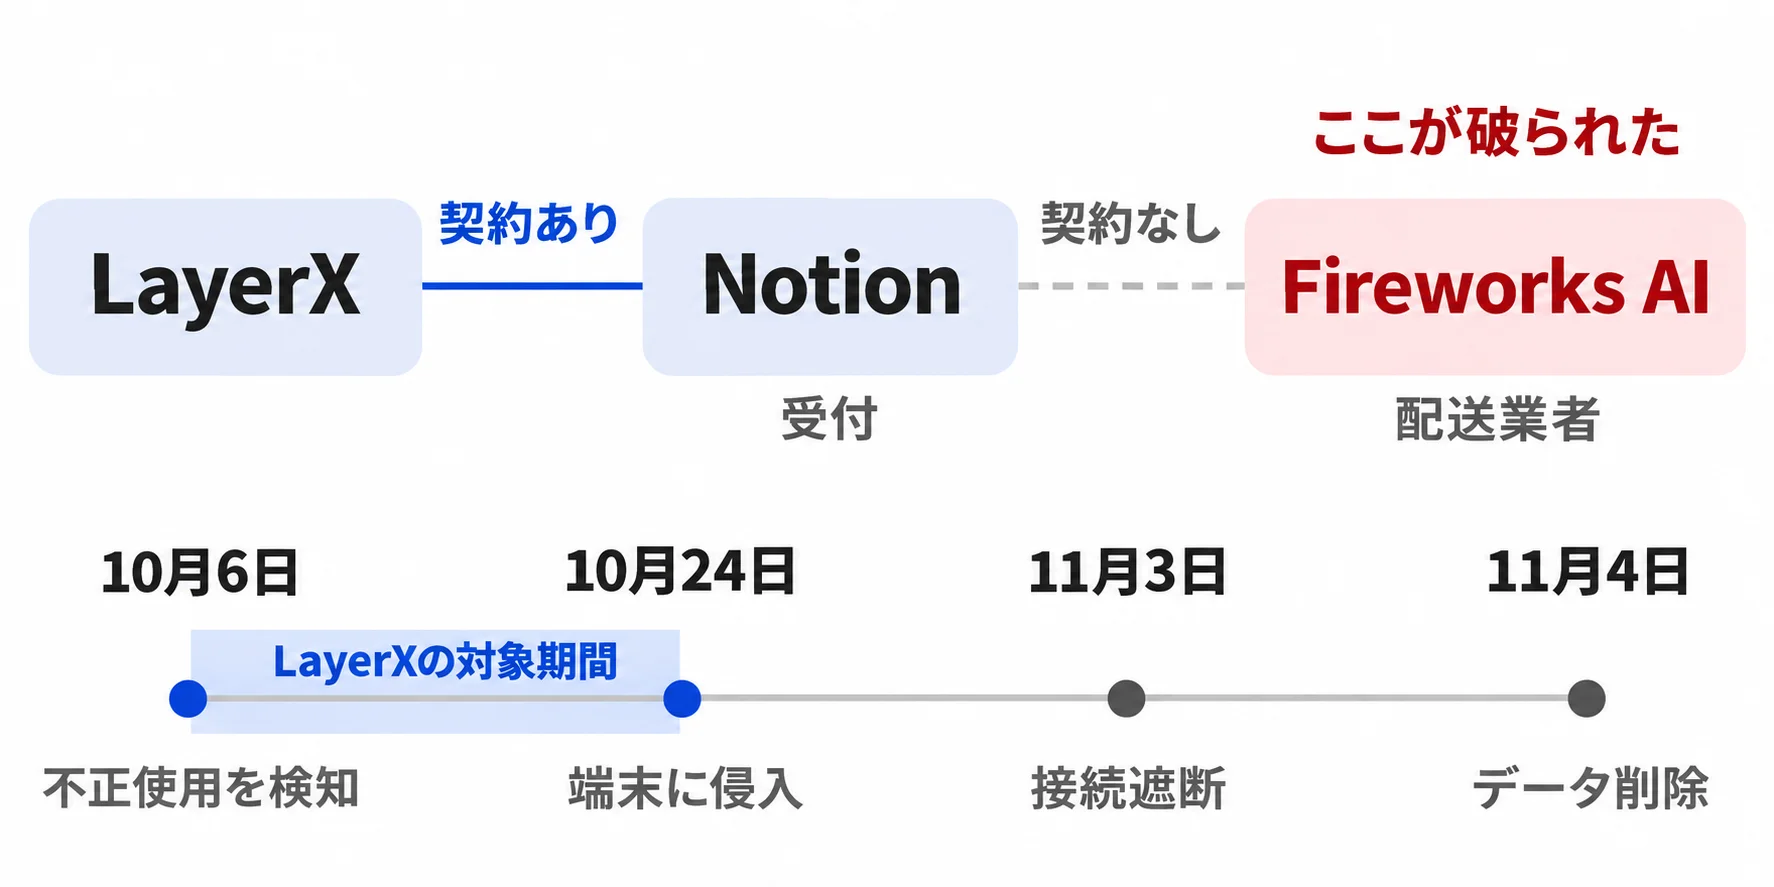
LayerXが契約していたのはNotionだけだ。ところがNotionは、AIが文章を考える計算の部分を別の会社に任せていた。それがFireworks AIで、AIモデルを動かす処理を請け負っている。
身近な例なら、会社の受付に書類を預けたら、受付がさらに配送業者へ渡していた、という形だ。預けた側は受付としか取引していないので、配送業者の存在も、そこに写しが残ることも見えない。今回破られたのは、この見えない配送業者の側だった。
外のサービスに社内のどのデータを預けているかを把握しておく考え方は、「SaaS is Dead」は本当かで整理している。
委託先への2つの侵入経路
Fireworks AIは自社の調査結果を公表している。同社によると、侵入に関わる動きは2つあった。
- 2026年10月6日:認証情報(システムに入るための鍵にあたる情報)が不正に使われたことを検知した
- 2026年10月24日:外部のクラウド事業者を経由して、開発に使う端末に侵入された
この2つの日付は、LayerXが対象とする10月5日〜24日の期間内にある。
Notionの対応
Notionの通知によると、同社は11月3日にFireworks AIとの接続を遮断し、11月4日には同社に預けていたデータを削除した。利用状況の分析機能「Insights」も停止している。
ITmedia NEWSによると、Notionは法人向けプランで、入力データを委託先に残さない「ゼロデータ保持」をうたっていた。ところがInsightsなど一部の機能はその対象外で、データがFireworks AIに送られ、管理されていたという。
LRMやFindyにも通知、自社の確かめ方
この章では、他社への影響の広がりと、自社が対象かどうかを確かめる手順を示す。
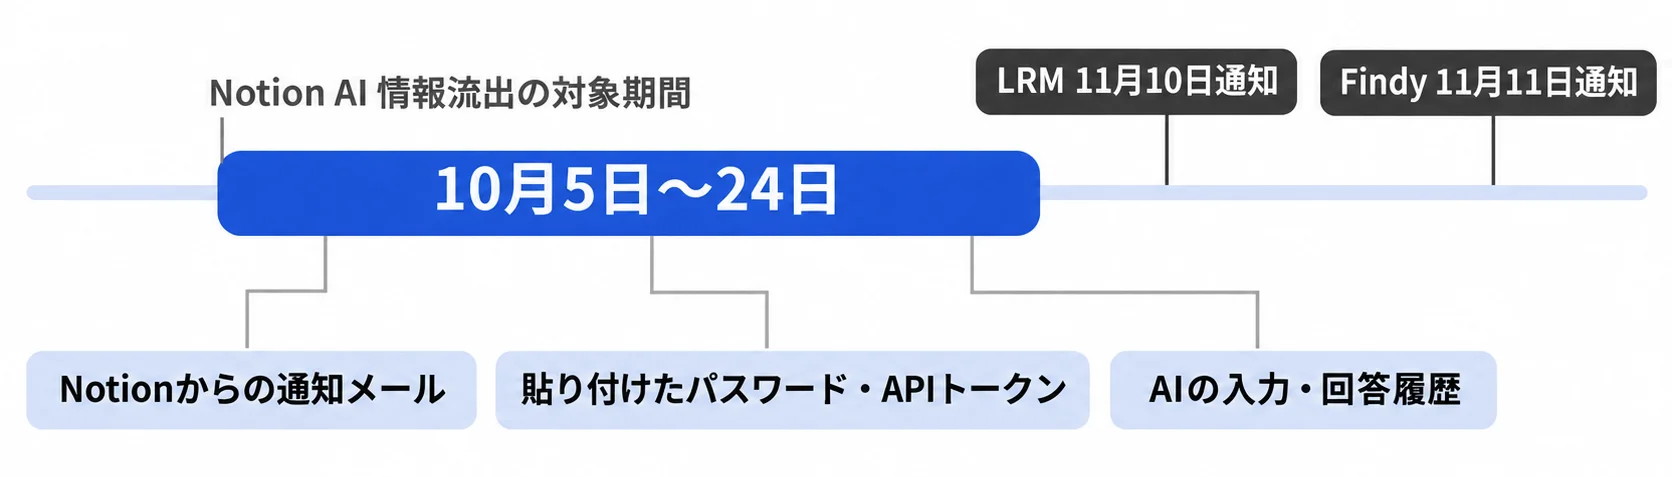
Notionはヘルプセンターで、影響を受けた可能性があるのは全ワークスペースの1%未満としている。一方、セキュリティ対策Labによると、11月15日時点で流出の可能性を公表した国内の企業・組織は少なくとも33件ある。
- LRM:11月10日にNotionから通知を受けた。10月5日〜24日に作られたチャット記録(取引先担当者名などを含む)が流出した可能性があると公表し、同社の「セキュリオ」自体への影響はないとしている
- Findy:11月11日に通知を受け、Notion AIのチャット記録の一部が外部に漏れた可能性があると第一報を出した。対象データの特定と影響範囲を調査中
- ワンキャリア:Notion AIへの入力情報のうち、最大約2,300件の個人情報(氏名・連絡先等)が流出した可能性があるとしている
どの社の発表も「可能性」にとどまり、情報が悪用されたとは述べていない。
自社が対象かどうかの目印は、次の3つだ。
- Notionからの通知メールを探す。 影響を受けた顧客には、Notionのセキュリティチームが個別にメールで知らせるとされている。見つからなければ、迷惑メールのフォルダや、管理者宛てに届いていないかも見る
- パスワードやAPIトークンの貼り付けがないか思い出す。 APIトークンは、外部のサービスとつながるための鍵のような文字列だ。10月5日〜24日にAIへ貼り付けた場合は、Notionが失効と再発行を推奨しているという
- 対象期間のAIの入力・回答の履歴を見る。 取引先や個人の連絡先が含まれていないかを確かめる。具体的な操作は、Notionの通知とヘルプセンターのセキュリティインシデントのページに従う
LayerXの取引先や応募者で心当たりがある人は、同社の問い合わせフォームで「その他」を選び、「Notion AIの件」と書く。
出典
- LayerX 公式お知らせ(2026年11月16日):https://layerx.co.jp/news/202611161636/
- Notion「一部のNotionワークスペースに影響が及ぶ可能性のあるFireworks AIのインシデントに関する通知」(LayerXの発表ページ内の関連情報から参照)
- Fireworks AI「Update on October 2026 security incident」(同上)
- Notionヘルプセンター(セキュリティインシデントのページ)
- ITmedia NEWS
- セキュリティ対策Lab
- LRM、Findy、ワンキャリアの各社発表