いま、国税庁をかたる偽メールが増えている。フィッシング対策協議会(フィッシングの報告を集め、毎月公表している団体)が11月20日に公表した10月分の報告では、かたられたブランドは国税庁が約26.1%で最多だった。報告全体は116,580件で、前月より約23.2%増えている。この記事では、どんなメールが届き、開くとどうなるのか、届いたときの見分け方と対応、企業がメール設定で確認すべき点が分かる。
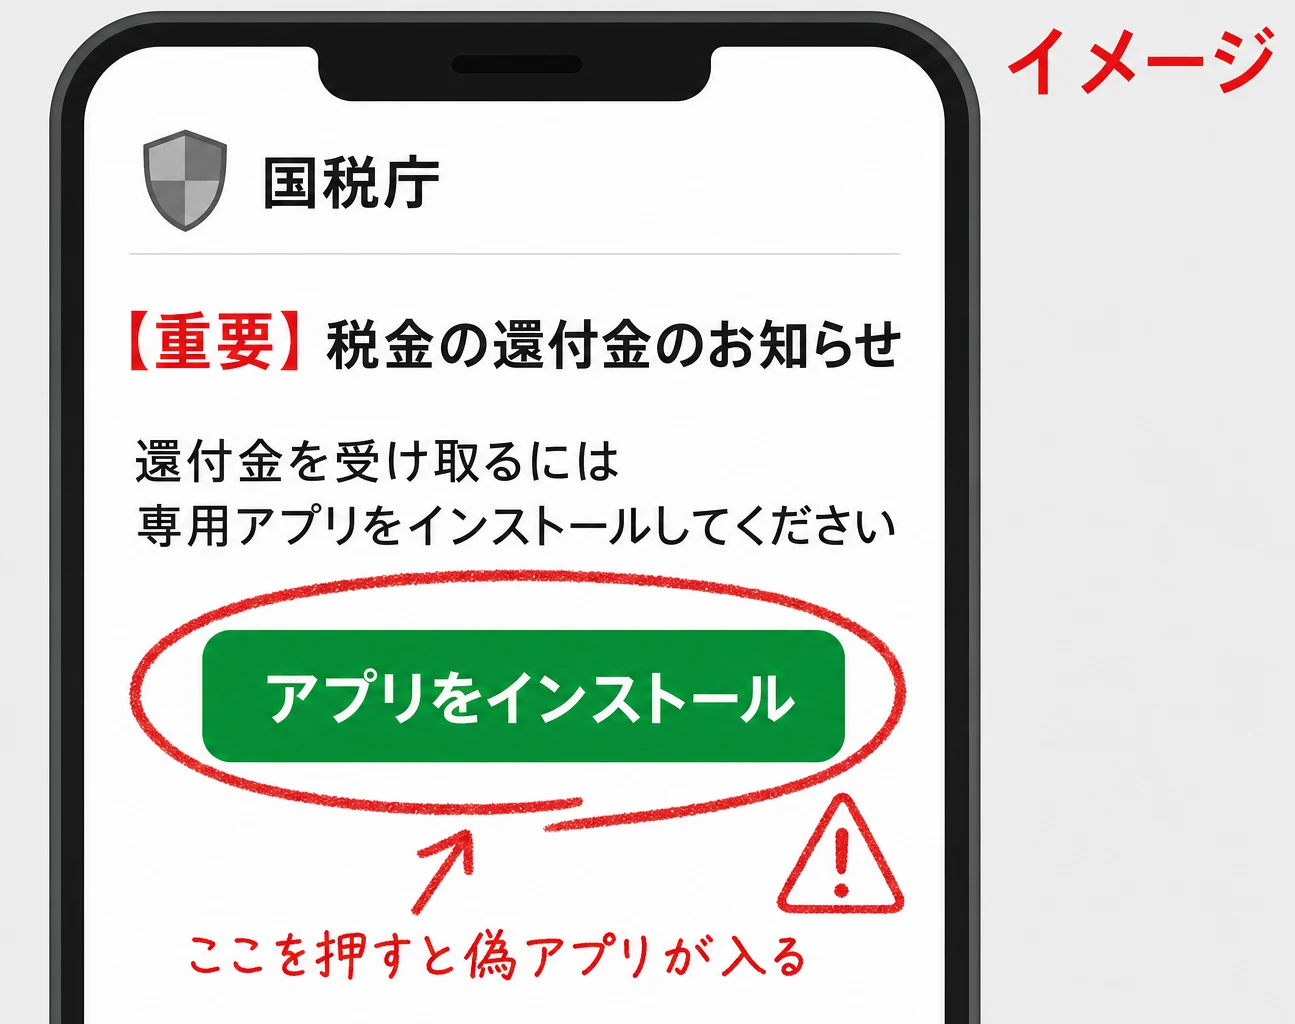
国税庁をかたる偽メール、「還付金」を口実にアプリを入れさせる
国税庁の約26.1%は、手口を問わない国税庁名義のメール全体の割合だ。文面は、e-Tax(国税の電子申告システム)の還付金の案内、控除の手続き、未納税金の督促などで、「期限内に対応しないと損をする」と思わせてリンクを開かせる。FNNの報道によると、10月には「税務署からの重要なお知らせ」「還付金の受取手続き」といった件名の偽メールが急増した。
今月の特徴は、パスワードを打たせるだけでなく、スマートフォンにアプリを入れさせようとする点にある。メールが届いてから、アプリが入るまでの流れは次のとおりだ。
- 還付金などを知らせるメールが届く
- 本文のリンクを開くと、e-Taxを装った画面が出る
- 手続きに必要だとして、アプリのインストールを求められる
- 指示どおりに入れると、偽のアプリがスマホに入る
同報道は、狙われているのは主にAndroid端末だとしている。Androidは公式のアプリストア以外からもアプリを入れられるため、そこを突くかたちだ。
偽アプリを入れると何が起きるか
入れてしまうと、FNNによれば遠隔操作と認証情報の窃取の被害が出る。遠隔操作は、第三者が離れた場所からスマホを動かせる状態のこと。認証情報はIDやパスワードなど、本人であることを示す情報を指す。
被害は税の手続きにとどまらない。横浜銀行は10月30日、国税庁やECサイトを装ったSMSから偽アプリを入れさせ、ログイン画面を模した偽サイトで認証情報を盗む手口について、利用者に注意を呼びかけた。
SMSで誘導する手口は「スミッシング」と呼ばれる。協議会によると、10月は増加傾向にあり、電気・ガス・水道料金の未納、カード会社、決済事業者をかたる文面が確認された。同じ手口は国税庁に限らない。協議会は、証券会社をかたってパスキー(パスワードの代わりに端末の認証でログインする仕組み)の設定を促す文面も例に挙げている。金融庁は、証券会社での不正アクセスの件数と売買金額が再び増えていると発表している。協議会は、個別の情報流出事案とフィッシングの増加との関連は不明としている。
届いたらどう見分け、何をすればいいか
アプリ導入を求めるメールは偽物
協議会は、次の対応を呼びかけている。
- アプリの更新は、公式アプリストアかスマホの設定から行う
- メールやSMSのリンクから、アプリを直接ダウンロードしない
- ログインが必要なときは、ブックマークや、いつも使っているアプリから入る
国税庁をかたる場合も同じだ。メールやSMSで「アプリを入れてください」と求められたら、差出人や文面の整い方にかかわらず、その場で手を止めてよい。
偽の更新通知とサポート詐欺
国税庁とは別の口実で、不正アプリや遠隔操作ソフトを入れさせる手口も目立つ。一つは、アプリの更新や申請手続きを装うメールで、協議会は急増を報告している。
もう一つがサポート詐欺だ。パソコンに偽のウイルス警告画面を出し、表示された偽のサポート窓口に電話をかけさせて、遠隔操作ソフトを入れさせたり金銭をだまし取ったりする。10月はこのメールが急増した。受信者自身の会社のドメイン(メールアドレスの@以降の部分)を名乗って送られてくるものが多い。
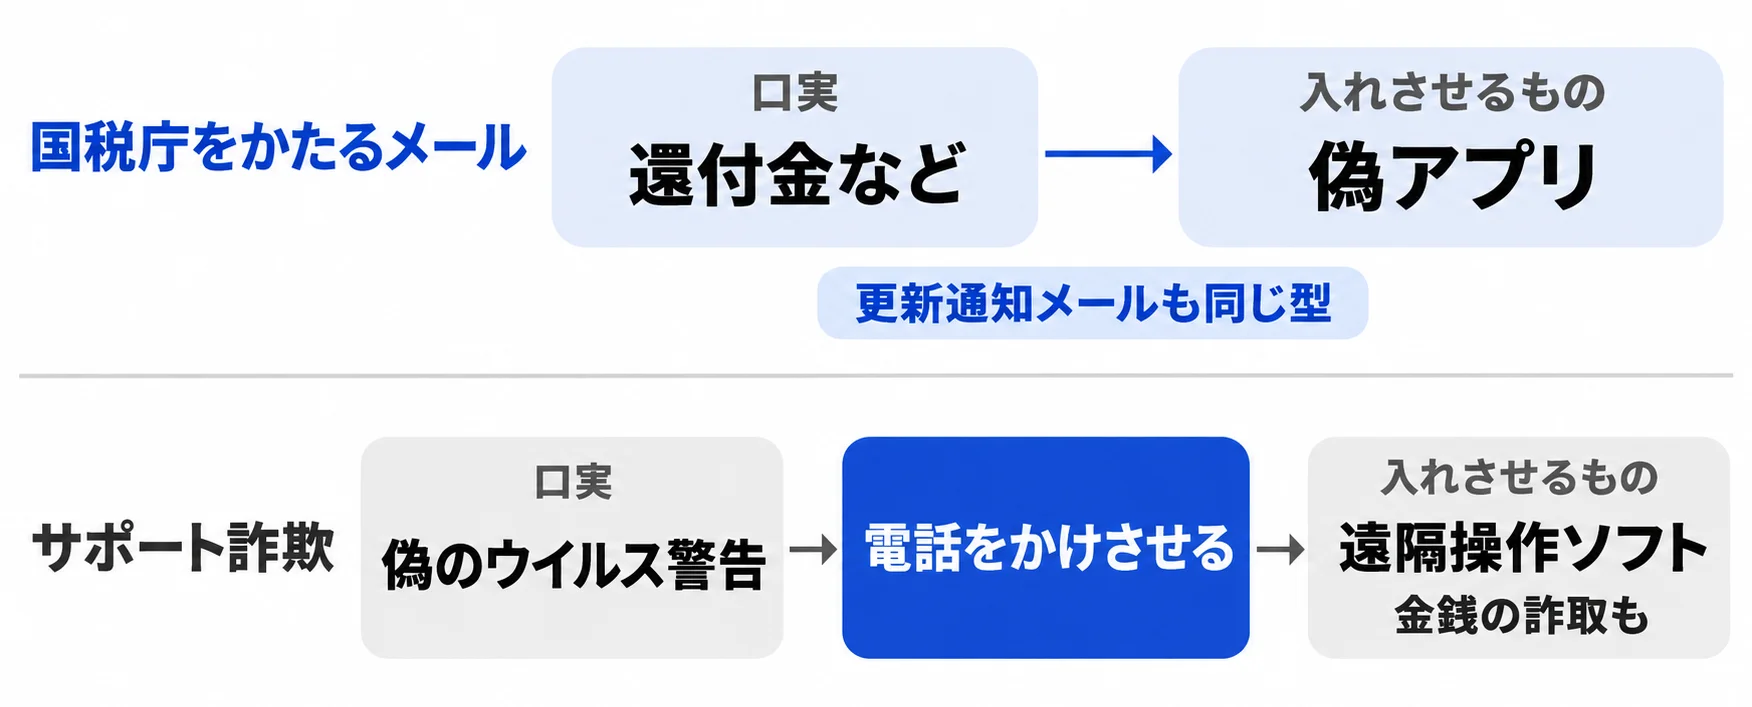
自社のドメインが差出人に見えても、社内から送られたとは限らない。送信元を偽る「なりすまし」は簡単だからだ。見分ける基準は差出人ではなく中身にある。ウイルス警告を理由に電話や遠隔操作ソフトの導入を求めるメールは、まず疑ってよい。電話をかける前に、社内の情報システム担当などへ相談する。その窓口が従業員に周知されているかは、会社側で確かめておきたい。
トレンドマイクロの解説を報じたITmediaによると、2026年上半期の国内のサポート詐欺の報告は5,499件で、前年同期の2.5倍だった。標的は個人にとどまらず、企業の従業員にも広がっている。
会社で確認するメールの設定
なりすましを受け取る側で防ぐ仕組みが、DMARC(ディーマーク)だ。送信元が本物かどうかを受信側が確かめ、偽物だった場合の扱いを、送信元ドメインの持ち主があらかじめ指定しておく。指定は3段階で、何もしない(none)、迷惑メールとして隔離する(quarantine)、受け取りを拒否する(reject)の順に強くなる。
協議会は、調査用アドレス宛のメールを分析している。なりすましは約30.6%で、前月より減った。内訳は次のとおりだ。
- 隔離か拒否を指定しているドメインのなりすまし: 約15.7%
- 何もしない(none)を指定しているドメインのなりすまし: 約3.6%
- DMARC自体に未対応のドメインのなりすまし: 約11.3%
残る約69.4%はなりすましではなく、そのうち約93.4%はDMARCの確認に通っていた。攻撃者が自前のドメインから正規の手順で送っているメールが多いとみられ、認証を通ったメールでも安全とは言えない。
送信元のIPアドレス(ネット上の住所)の特徴もある。IPアドレスからドメイン名をたどる「逆引き(PTR)」が未設定の送信元から届いたメールは約54.7%だった。逆引きはGmailの送信者ガイドラインで対応が必須とされており、受け取る側が弾く手がかりにもなる。送信に使われたネットワークの事業者は、Microsoft Azureが約29.3%、BytePlus(TikTok運営元のByteDance系のクラウド事業者)が約26.3%、Google Cloudが約14.7%、China Telecomが約10.6%。国別ではUSが約48.6%、香港(HK)が約26.4%、中国(CN)が約12.3%だった。協議会はBytePlusの国別集計をシンガポール(SG)からHKに変えており、前月との比較には注意が必要だとしている。
協議会は事業者向けに、政府のサイバー対策を担う国家サイバー統括室(NCO)の注意喚起を参考にした調査と対策を求め、次の点を挙げている。
- 多要素認証の導入など、漏れたIDやパスワードを使い回されないための対策
- 必要に応じた、全員のパスワードの強制リセット
- DMARCの指定を、最も強い reject にする計画づくり
- 送信元の認証や逆引きに失敗したメールを、警告付きで表示するか拒否する検討
- メール配信の購読解除をワンクリックでできるようにする対応の検討
自社の現状は次のように確かめられる。DMARCの指定は、自社ドメインのDNS(ドメインの設定情報)に「_dmarc.自社ドメイン名」というTXTレコードで登録されている。その中の「p=」が none のままなら、なりすましメールを止める指定にはなっていない。逆引きは、メールを送るサーバーのIPアドレスを管理している事業者(回線やクラウドの提供元)に、設定の有無を問い合わせる。
10月の報告は11.6万件、偽サイトURLは47%増
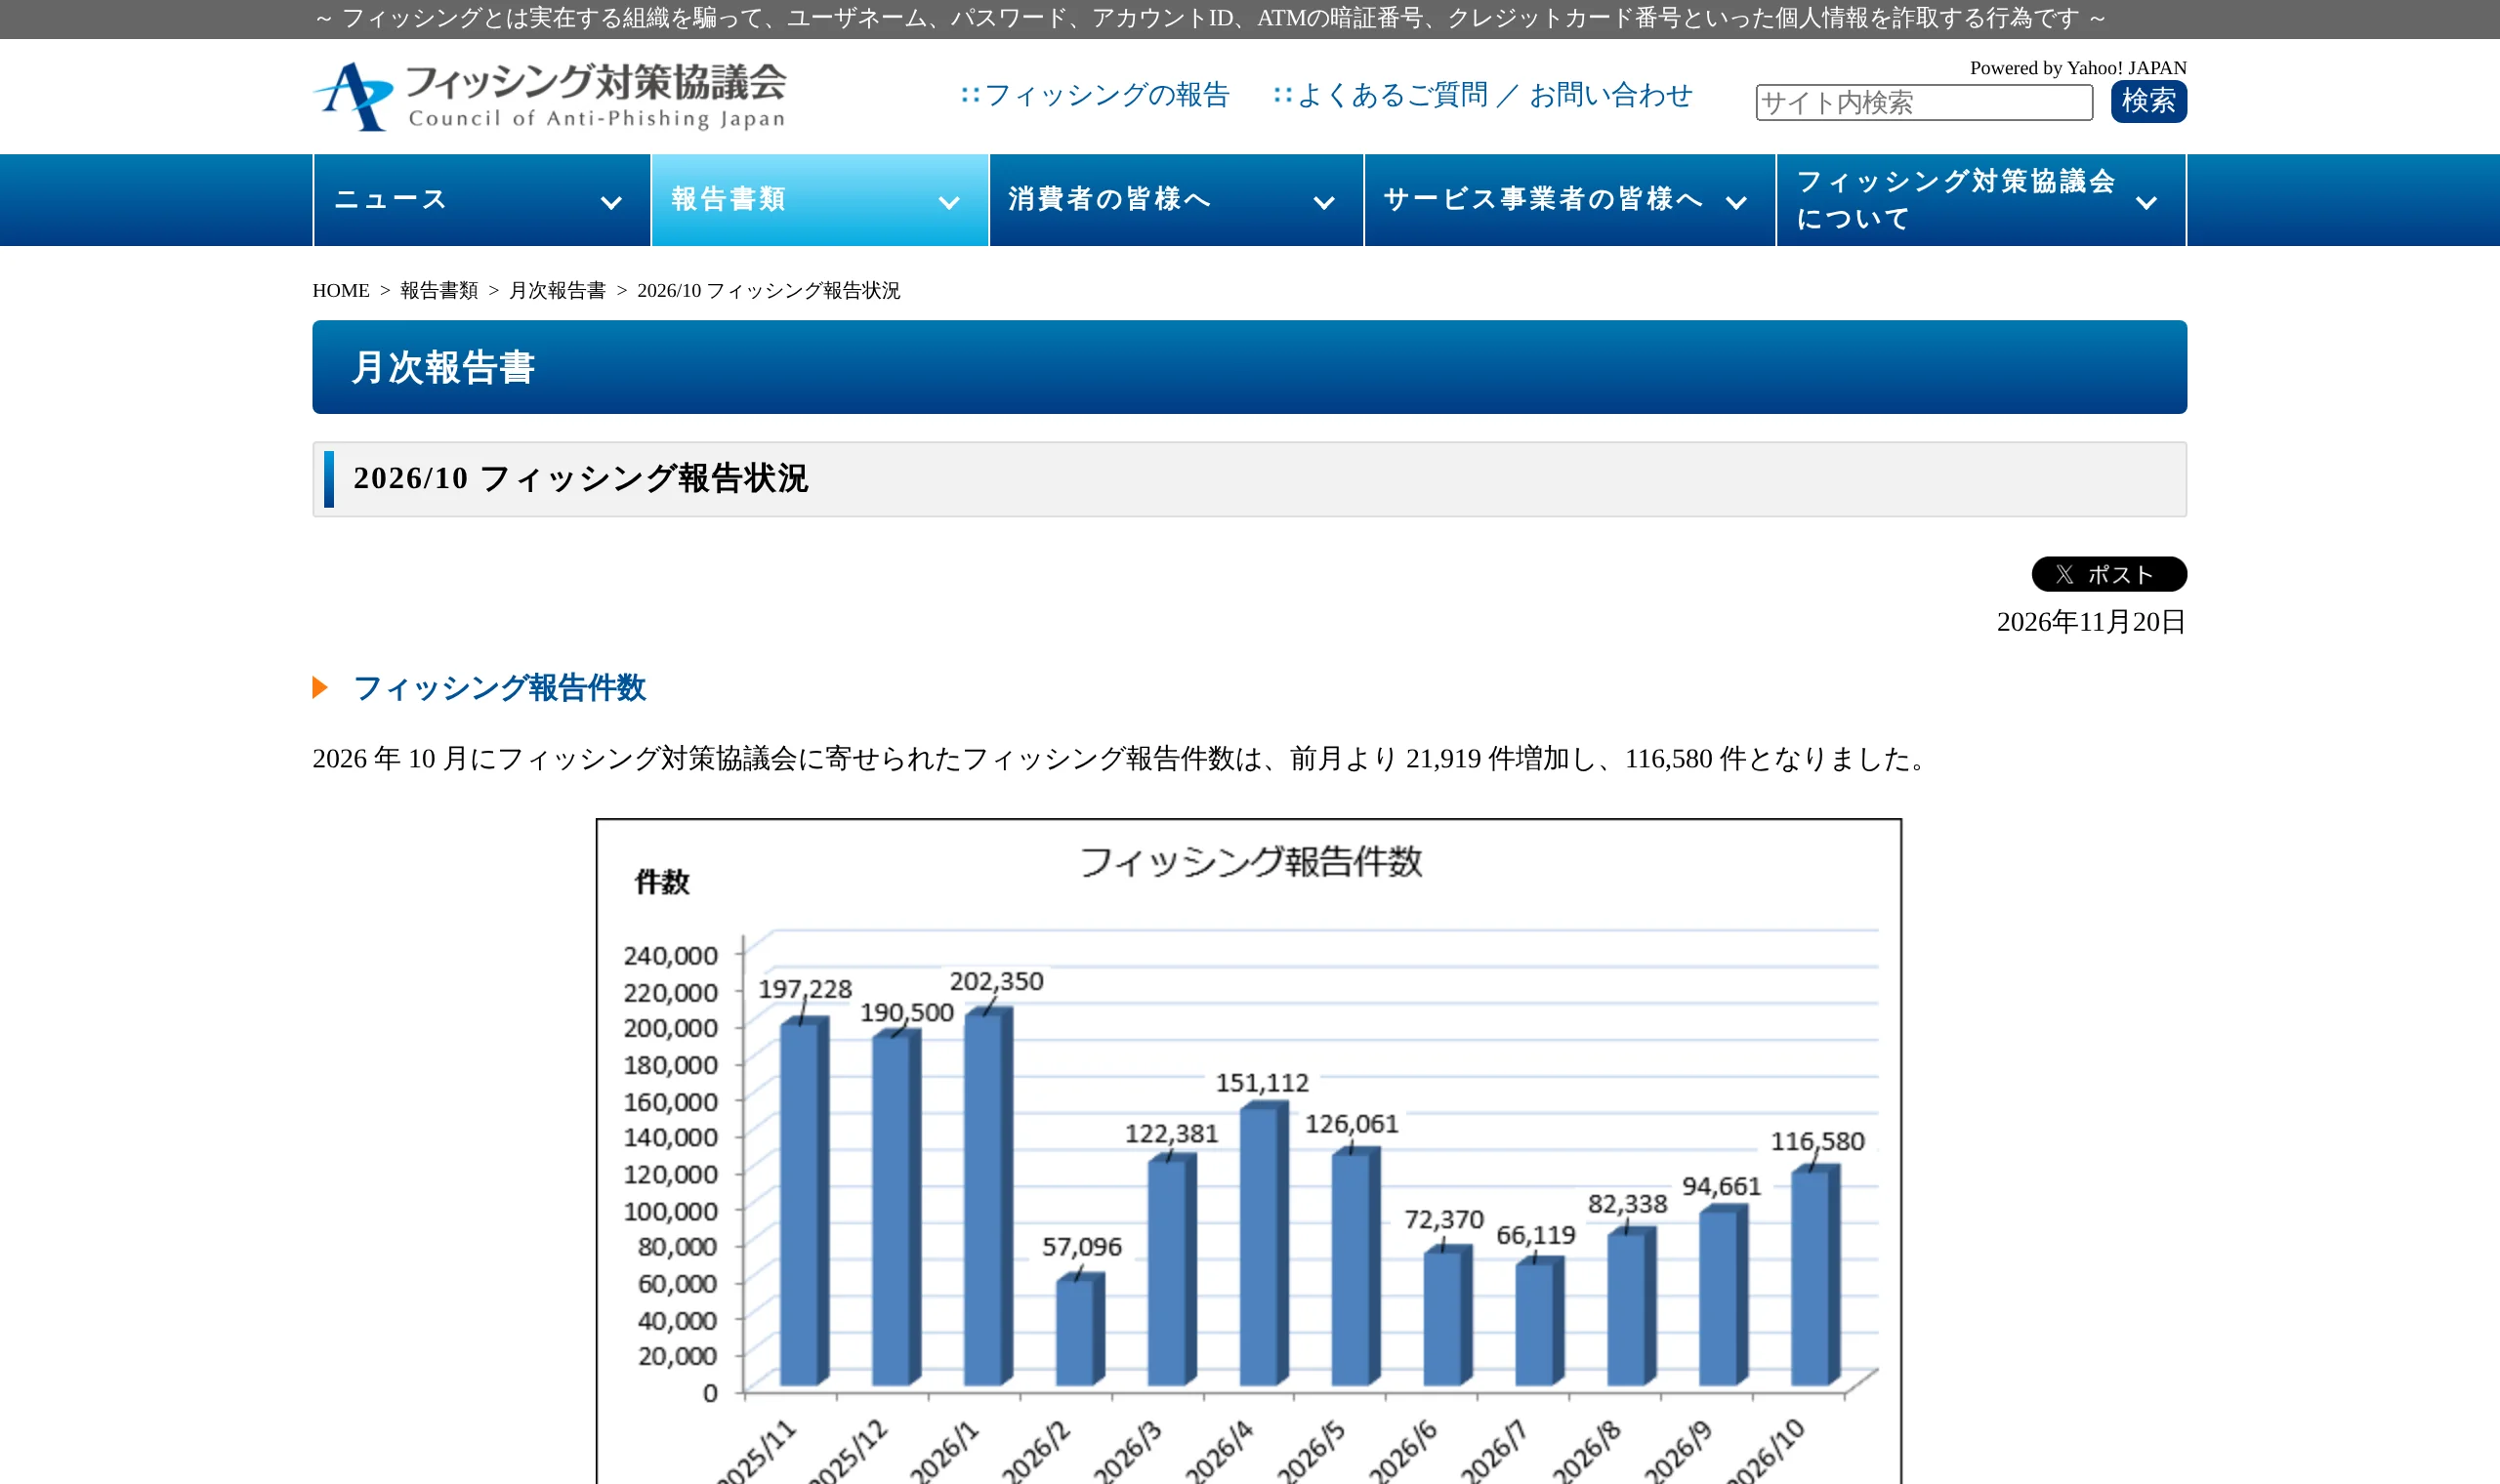
ここまでの手口が、数字ではどう表れているか。10月の報告は116,580件で、9月の94,661件から21,919件増えた。
より大きく伸びたのは偽サイトだ。「フィッシングサイトのURL件数」(偽サイトの住所を、同じものは1件として数えた数)は72,022件で、前月より22,990件、約46.9%増。9月は約4万9千件で、伸び率は報告件数(約23.2%)のほぼ2倍になる。協議会は理由を説明していない。
かたられたブランドも128件と、前月より23件増えた。協議会は、攻撃者が数日単位で文面やかたるブランドを切り替えているとも指摘している。
文面の作りにも変化がある。前月に続き、AIにメール文面を作らせたとみられる指示文(プロンプト)が本文に残ったままのメールがあった。一方で、画面には見えない文字(Unicodeの不可視文字や制御文字)を埋め込んで迷惑メールフィルターをすり抜けようとし、HTML表示では整って見えるメールもある。雑な攻撃と巧妙な攻撃が同時に届いている。
10月にかたられたブランドは、国税庁が約26.1%、Amazonが約16.4%で、次いでセゾンカード、Apple、三菱UFJ eスマート証券の順だった。Amazonは前月より減っている。上位5ブランドで約61.4%を占め、1,000件以上の報告があったブランドは17で、合計すると約86.7%になる。
分野別では、クレジット・信販系が約28.2%、EC系と官公庁系がそれぞれ約26.3%、証券系が約5.9%だった。EC系とクレジット系は大きく減り、官公庁系と証券系が急増した。
出典: フィッシング対策協議会 月次報告書(2026年10月分)