決済代行会社Cleverbridge(ソフト企業に代わって決済や販売を請け負う会社)が、不正アクセスでカード番号・有効期限・カード裏面3桁のセキュリティコード(CVV/CVC)が第三者にコピーされたと公表し、11月20日から対象者への通知を始めた。
自分が対象かどうかは、通知メールに書かれたカード番号の下4桁で分かる。手元のカードと一致したら、カード会社に利用停止と再発行を相談する。
Cleverbridgeでカード番号とCVVがコピーされた
Cleverbridgeが不正な活動を検知したのは2026年11月4日で、第三者が保存されていたカード決済データをコピーしていた。
封じ込めのためシステムを一時的にオフラインにし、同じ11月4日にオンラインへ戻した。コピーの事実は、その後の調査で分かった(BleepingComputerが引用した同社の告知による)。影響を受けた顧客への通知は11月20日に始まった。
同社は、ソフトやSaaS(ネット経由で使うソフト)の会社に代わって売り手として決済を受け、販売やサブスクリプション(定期課金)の管理を請け負う。公式サイトによれば、展開先は180か国以上、月間の取引は約150万件だ。
BleepingComputerの報道によると、顧客にはRed Hat、SUSE、Tenable、Veeam、Jamf、Sonyなどが挙がる。ただし、顧客として挙がっていることと被害を受けたことは別だ。どの企業の購入者が対象か、何人が影響を受けたかは確認できていない。
何がコピーされたか
出どころを分けて読む必要がある。Cleverbridgeの公開告知には、どのカード情報かまでは書かれていない。カード番号、有効期限、CVV/CVCが含まれると明記しているのは、BleepingComputerが入手した対象者向けの通知だ。この通知によれば、氏名や連絡先、請求先情報などのほかの個人データはコピーされていない。
ランサムウェアではなく、当局にも通知済み
今回はランサムウェア(データを暗号化して身代金を要求する攻撃)ではなく、システムの暗号化もなかったという。同社はデータ保護当局、法執行機関、カードネットワーク、決済パートナーに通知したとしている。
対象者には、米信用情報会社TransUnion傘下のCyberscoutを通じて、無料のクレジット監視と不正利用の支援が用意されている。日本のカードの利用者が同じ形で使えるかは、確認できていない。
1社の事故が複数のソフトの購入者に及ぶ
Cleverbridgeは複数のソフト会社の購入データをまとめて預かるため、被害は1つのソフトの購入者にとどまらず広がりうる。顧客として挙がったRed Hat、SUSE、Tenable、Veeam、Jamf、Sony、Parallelsなどが自社の購入者への影響をどう説明しているかは、確認できた範囲では見つかっていない。
明細のCleverbridgeは通知の下4桁で確認
対象かどうかの決め手は、通知メールに書かれたカード番号の下4桁だ。明細に「Cleverbridge」と出ているだけでは対象と決まらない。どの会社の購入者が対象か公表されていない以上、手元の通知と明細で自分で確かめるしかない。
明細に見覚えのない名前が出る理由
Cleverbridgeは「Merchant of Record(販売主体者)」、つまりソフト会社に代わって購入者と契約を結び、代金を受け取る立場だ。このため、Red HatやVeeamなどの製品を買っても、明細の請求名には「Cleverbridge」と出ることがある。通知メールも、聞き覚えのないこの社名から届く。詐欺メールと思って捨てるとカードが対象だと知らないままになるので、迷惑メールのフォルダも見ておきたい。
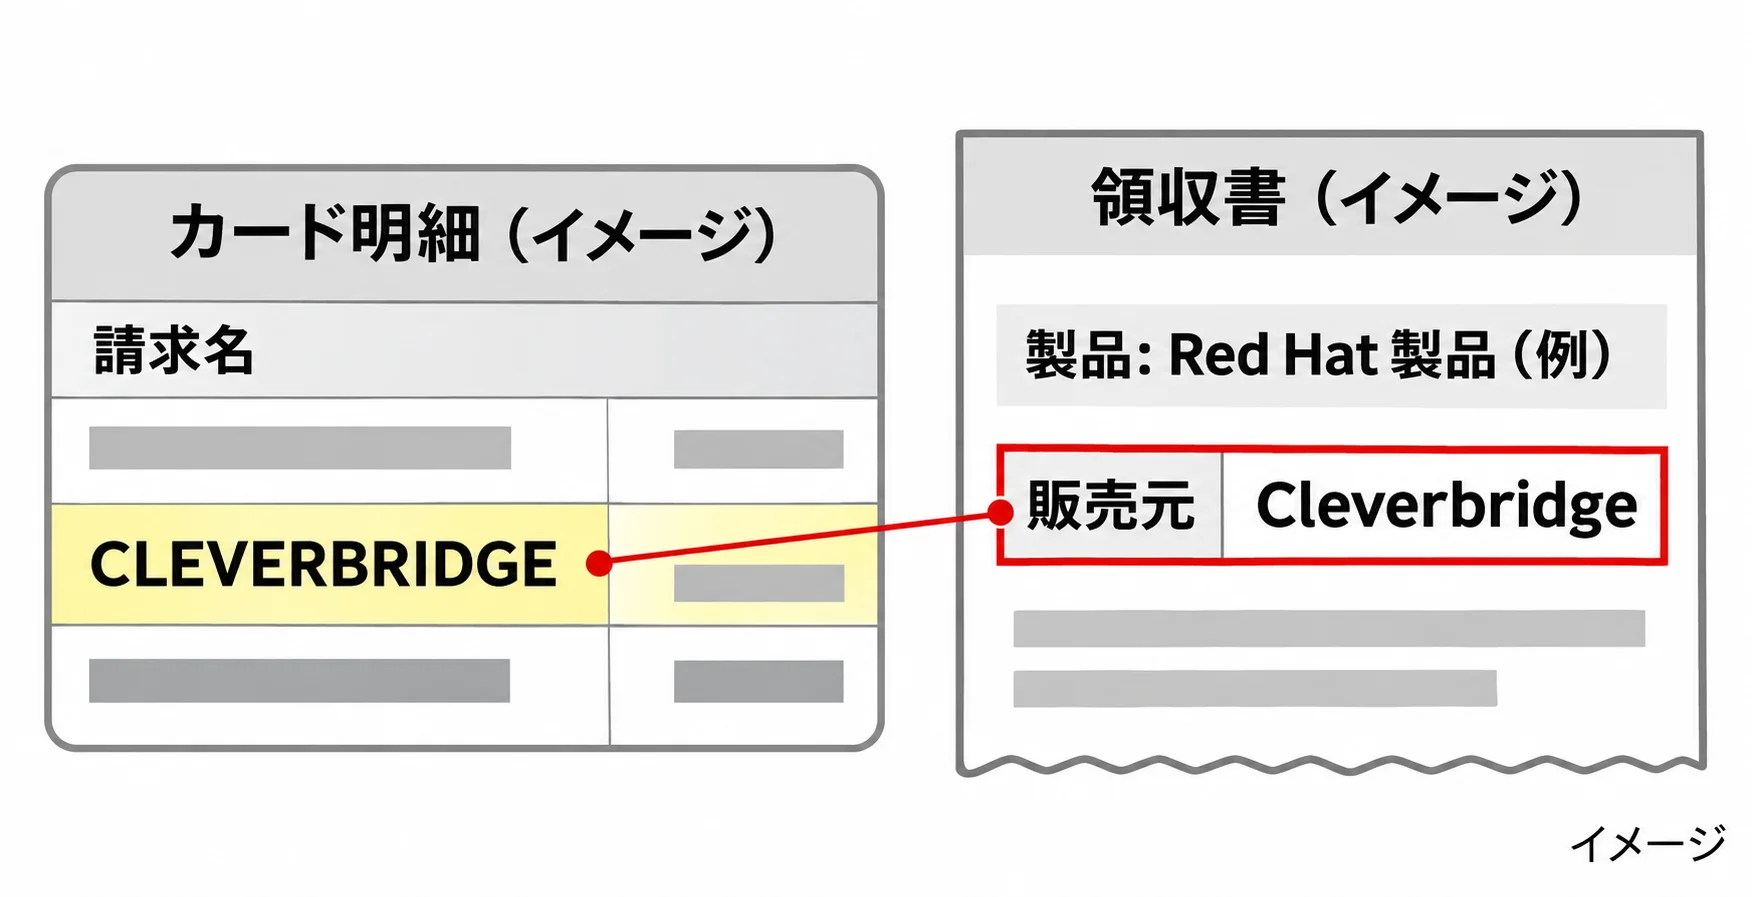
確かめる3つの手がかり
- 通知メール: 11月20日以降にCleverbridgeから届いたメール。カード番号の下4桁が書かれている
- 領収書・請求書: 販売元欄にCleverbridgeとあるか
- カード明細: 請求名にCleverbridgeが出ている月があるか
領収書や明細に名前があっても、それだけで対象とは言えない。通知メールが届いていなければ、現時点では対象として通知されていないということだ。ただし、身に覚えのない請求を見つけたら、通知を待たずにカード会社へ連絡する。
事件の直後は、通知を装った偽メールが出回りやすい。本物か判断がつかないメールは、リンクを開かず、Cleverbridgeの公式サイトの告知か、カード裏面の電話番号で確認する。カード番号やCVVの入力を求める内容なら入力しない。BleepingComputerが入手した通知に書かれているのは、確認用のカード下4桁までだ。
日本向けで確認できたのはSonyのCreators’ Cloudまで
Creators’ Cloudは、Sonyが写真や動画のクリエイター向けに提供するクラウドサービスだ。日本向けの購入がCleverbridge経由と確認できたのはこのサービスで、プライバシーポリシー(2026年11月19日時点)が決済処理と販売代理にCleverbridgeを指定している。ほかの企業の製品は確認できていないため、通知メールが届くかどうかで確かめるのが現実的だ。
CVVまで盗まれたカードは停止と再発行が先
カード番号、有効期限、CVVの3点がそろうと、カードの現物がなくてもネット通販で決済できる場合が多い。対象と分かったら、すぐカード会社に連絡して利用の停止と再発行を頼む。
伝えるのは、買った製品名と、決済代行会社Cleverbridgeの情報漏えいで通知を受けたことだ。明細に身に覚えのない請求がないかも、同時に確認する。
CVVは、決済が済んだあとは保存しないのが一般的なルールとされる。それが今回は保存データに含まれていた。なぜ残っていたのかは公表されていない。保存データが暗号化されていたか、侵入経路や侵入期間も同じで、BleepingComputerの問い合わせにもCleverbridgeは答えていない。
通知が来ていなくても、明細に不審な請求があれば同じ連絡をしてよい。日本の購入者への影響について公式の情報が出たら、この記事に追記する。
出典
Cleverbridge自身の告知ページは確認できておらず、主な出どころはBleepingComputerの報道だ。
- BleepingComputer 報道(2026-11-22): https://www.bleepingcomputer.com/news/security/cleverbridge-warns-hackers-stole-credit-card-numbers-cvvs-in-data-breach/
- Cleverbridgeのインシデント告知ページは、公開時点でURLを確認できていない。同社の告知の内容は、BleepingComputerが引用した範囲で記している。公式ページが確認でき次第、差し替える。
- 対象者向け通知の内容は、BleepingComputerが入手した通知による。
- Sonyのプライバシーポリシー(Creators’ Cloud、2026年11月19日時点)