MicrosoftはEntra Connect Health(旧称Azure AD Connect Health)のAPIにあった欠陥を通じて、一部の組織のテナント管理者のメールアドレスやテナント設定が不正に読み取られたとして、影響を受けた顧客への通知を始めた。テナントとは、会社ごとのMicrosoftクラウド契約の単位のことだ。この記事では、何が読まれ、何が読まれていないか、管理者が何に備えるべきかが分かる。
内容はBleepingComputerの報道(2026年11月21日)に基づく。Microsoftの公式ページは確認できていない。
管理者のメールとテナント設定が読まれた
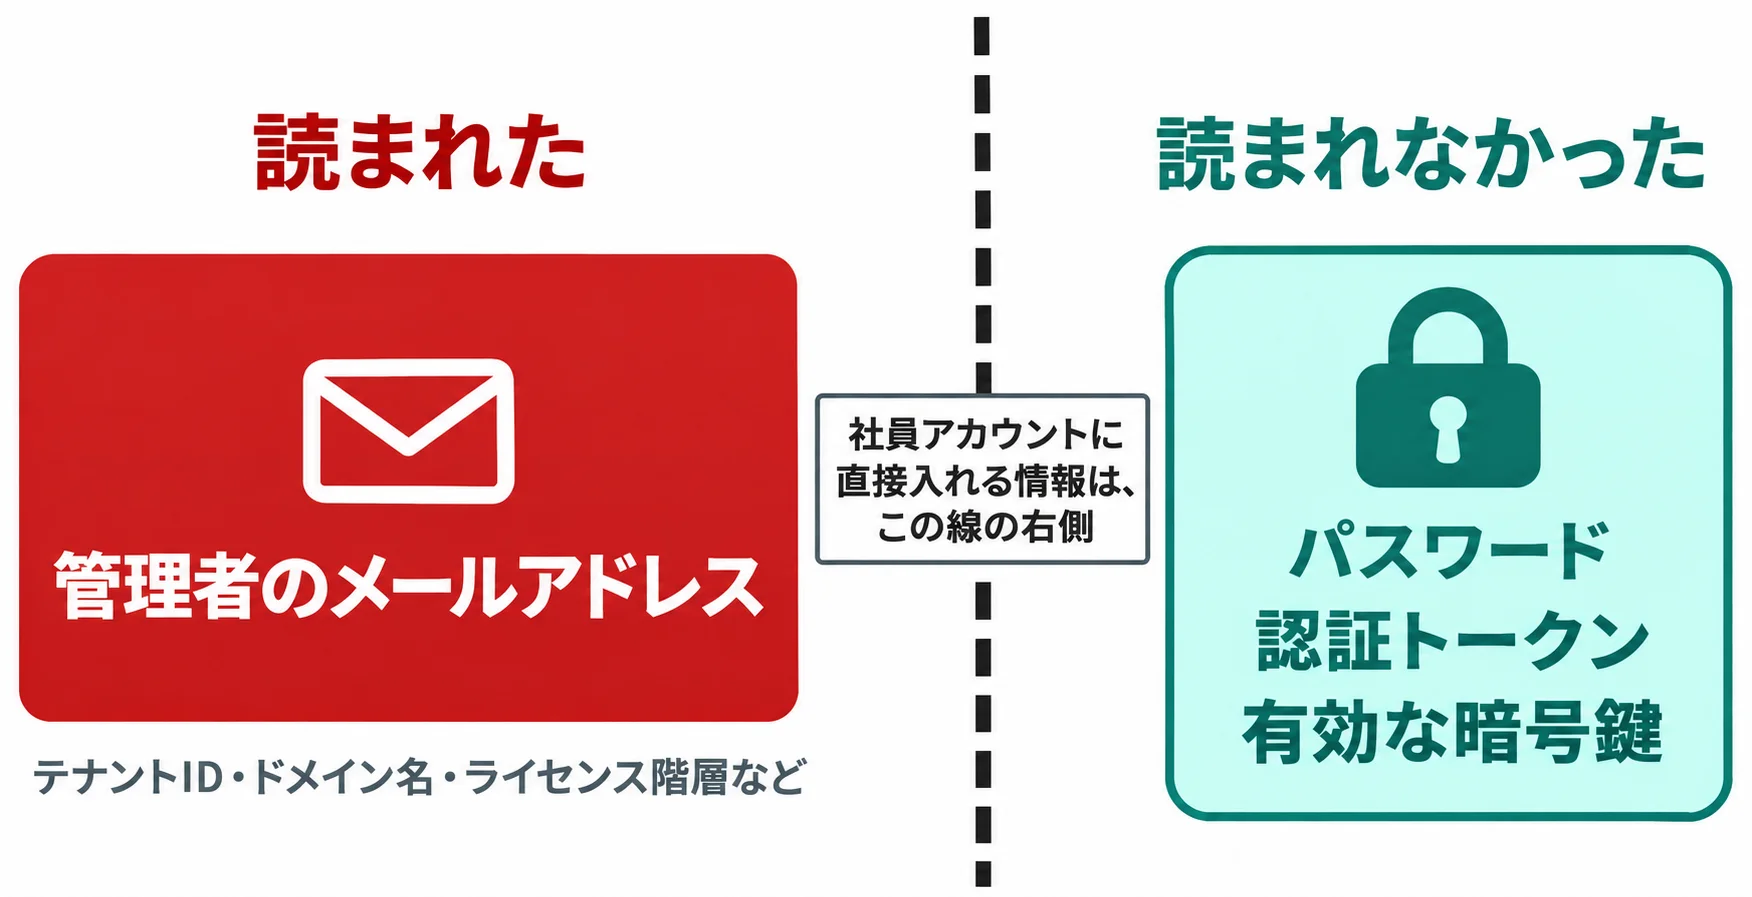
読まれたのは管理者のメールアドレスやテナント設定で、パスワードや認証トークンは読まれていない。修正はMicrosoft側で済んでおり、利用者の更新は要らない。ただし、露出した管理者のメールアドレスは、管理者を狙った偽メールに使われかねない。
Microsoftは影響を受けた組織に、Entra Connect Healthの欠陥を通じてテナント単位の情報が不正に読み取られたと通知した。設定を不正に書き換えられた形跡は確認されていないという。通知はAzure Service Health(Microsoftのクラウドで障害や問題を契約者に知らせる窓口)経由で届き、その内容がRedditに共有された。
Entra Connect Healthは、社内のActive Directory(社員アカウントを管理する社内サーバー)とMicrosoft 365のアカウントの連携が動いているかを、クラウド側で見守るサービスだ。日本企業でも、Microsoft 365と社内ADをつなぐ構成では利用される。
欠陥はMicrosoftのクラウド側にあったため、利用者がパッチを当てる通常の脆弱性とは性質が違う。欠陥の種類、読み取りの手口、CVE番号(脆弱性に付く共通の識別番号)の有無は、報道では伝えられていない。
読まれた情報
報道によると、露出した情報は次のとおりだ。
- テナントの技術連絡先と管理者アカウントのメールアドレス
- テナントID、表示名、初期ドメイン名(契約時に自動で付く「○○.onmicrosoft.com」の名前)、国コード、地域情報
- Entraのライセンス階層(契約しているプランの種類)
- ディレクトリ同期(社内ADのアカウント情報をクラウドに写す仕組み)の状態。有効かどうかと、最終同期の日時
- Connect Healthのオンボーディング状況(導入手続きがどこまで進んでいるか)
- 2024年後半に廃止された社内サービスへのエージェント登録に使われていた、期限切れの証明書
期限切れの証明書は、廃止されたサービス向けで有効な鍵ではない。実害につながりうるのは、管理者のメールアドレスだ。管理者を名指しした偽メールの宛先に使える。
読まれなかった情報
Microsoftの通知は、次のものは露出していないとしている。
- パスワードとパスワードハッシュ(パスワードを変換して保存した値)
- 認証トークン(ログイン済みであることを示す証票)
- 有効な暗号鍵
- オンプレミスのサーバーやActive Directoryの構成
- Azureサブスクリプション(Azureの契約)の情報
社員のアカウントに直接入れる種類の情報は含まれていない。
脆弱性は7月に混入、11月19日に修正
欠陥は2026年7月23日に入り、11月19日にMicrosoftがクラウド側で修正した。日付のとおりなら、約4か月残っていたことになる。
時系列は次のとおりだ。
- 2026年7月23日: Entra Connect Health API(Connect Healthがクラウドとやり取りするための窓口)に欠陥が入ったとされる
- 11月9日: Microsoftが欠陥を発見したとされる
- 11月19日: Microsoftがクラウド側で修正を展開
- 11月20日: 調査を終え、影響を受けた組織への通知を開始
Microsoft広報はBleepingComputerに対し、問題を特定して対処し、11月19日に修正を展開したこと、影響を受けた顧客にAzure Service Healthで通知してガイダンスと支援を提供したことを説明した。それ以上の質問には答えていない。
影響を受けた組織の数、攻撃者、読み取りの開始時期は公表されていない。規模感の手がかりはRedditの投稿だ。BleepingComputerによると、十数人以上の管理者が通知を受けたと書き込んでおり、複数の顧客企業のテナントについて通知を受けた管理代行事業者(MSP、他社のIT管理を請け負う事業者)もいる。ただし、この数は総数を示すものではない。日本の組織が影響を受けたかどうかは、公表情報からは分からない。
対象の確認と、管理者が警戒すること
利用者側の作業をMicrosoftは求めていない。残る問題は、すでに読まれた情報をどう扱うかだ。
通知の届き方と確認先
まず見るのは、Azure Service Healthの通知だ。複数の顧客のテナントを預かるMSPは、テナントごとに通知の有無を確かめる必要がある。通知が誰に届くのかは報道では説明されていない。この画面を見られる管理者が限られている組織では、見落とす可能性がある。自社の管理者が見られるかを先に確かめておきたい。
BleepingComputerによると、Microsoftが勧める備えは次の4点だ。
- 社内のセキュリティ担当に知らせ、管理者を狙った偽メールやなりすましの電話に備える
- 管理者アカウントに、フィッシングに強い多要素認証を使う。偽サイトにうっかり入力しても突破されにくい認証のことで、物理キーや端末に紐づく認証が当てはまる
- Entra管理センターで、Connect Healthの設定を見直す
- Entraの監査ログ(設定変更の記録)とサインインログ(ログインの記録)を確認する
ログの確認は、見慣れない設定変更や心当たりのないログインがないかを見るためのものだ。不正な設定変更は確認されていないとされるが、自社の記録で確かめておく意味はある。
Microsoftは確認用のPowerShellスクリプト(https://aka.ms/ConnectHealth/scripts)も公開している。ただ、表示されるのは現在の設定値で、侵害時に実際に読み取られた情報ではない。結果が出ても、自社のどの情報が読まれたかは分からない。
管理者宛ての偽メール
今回いちばん現実的なリスクは、読まれた情報を使った偽メールだ。
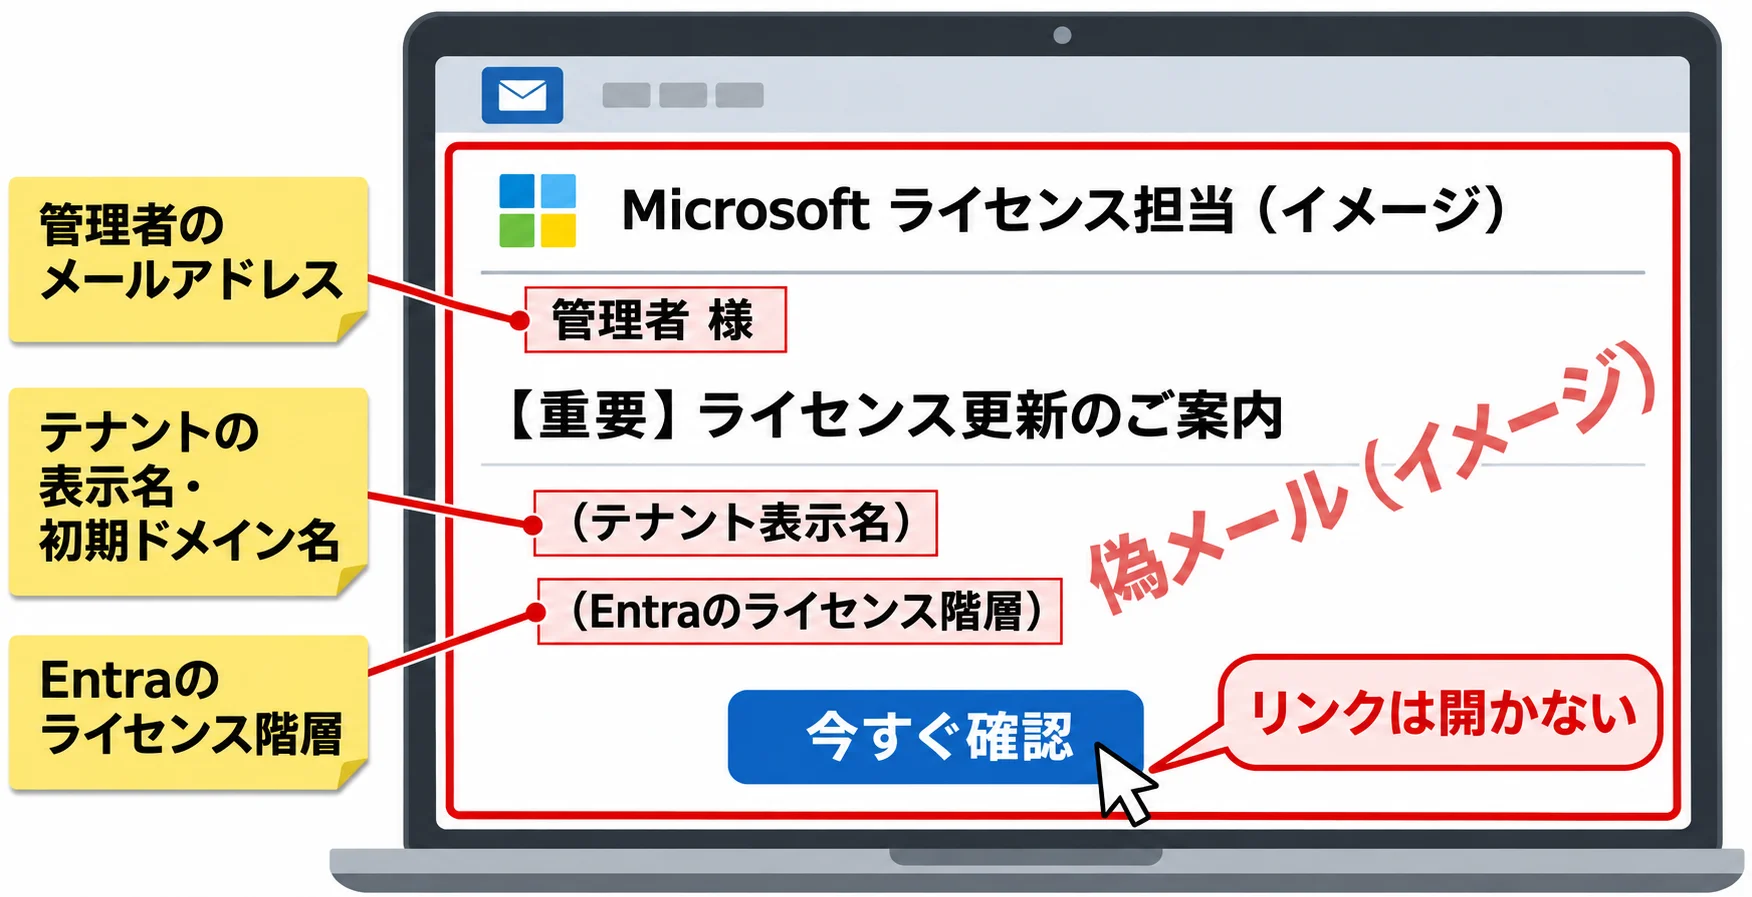
攻撃者には、管理者や技術連絡先のメールアドレスに加え、テナントの表示名や初期ドメイン名、Entraのライセンス階層が渡った可能性がある。宛先が実在の管理者で、会社名も契約プランも合っていれば、ライセンス更新の案内やセキュリティ通知、請求のお知らせを装った文面を本物らしく作れる。管理者は強い権限を持つため、1通の成功が大きな被害につながりやすい。ただし、今回の情報が実際に偽メールに使われたという報道は、現時点では見当たらない。
対処はシンプルだ。Microsoftを名乗る通知や請求のメールが届いても、メール内のリンクからは開かない。Entra管理センターやMicrosoft 365管理センターに自分でアクセスし、同じ通知が出ているかを確かめる。電話でのなりすましにも同じ注意が要る。相手がMicrosoftを名乗っても、その場で認証情報や認証コードを伝えず、自分から公式の窓口にかけ直す。
出典: BleepingComputer 2026-11-21(Microsoftの公式ページは未確認。通知の原文はRedditに共有されたものを同紙が伝えており、本稿はBleepingComputerの報道に依拠している)