セキュリティ企業Dragos(工場や発電所など産業システムを守る会社)の研究責任者HD Moore氏が、約200万件のプロンプト(AIへの入力文)に偽のAWSキーやSSHの認証情報を仕込んで追跡し、AIの仲介サービス経由でプロンプトが盗まれ、偽キーが実際に使われたと11月19日に公表した。仲介サービスとは、1つの窓口から複数のAIモデルへ振り分ける「AIルーター」のことで、Anthropicや OpenAIを直接使わずに利用する開発者が増えている。Ars Technicaの報道による。
この記事では、「データを保存しない」というZDR(Zero Data Retention)の指定をした送信も盗まれていたことと、自社で確かめるべき点が分かる。
偽のAWSキーが盗まれ、実際に使われた
少なくとも3つのAI提供事業者が侵入され、受け取ったプロンプトを抜き取られていた。調査が対象にしたのは仲介・再販事業者を経由する経路で、会社の認証情報をプロンプトに貼り付けたことがある人は当てはまりうる。
Moore氏は結果を3つにまとめている。1つ目は、上記の3事業者の侵害だ(事業者名は非公表)。2つ目は、推論市場の複数の再販事業者がプロンプトをログに残し、認証情報を使う第三者に渡していたこと。3つ目は、複数の提供事業者がZDRや「no data collection」といったプライバシー設定を守っていなかったことだ。
罠のしくみと調査の規模
Moore氏は約200万件のプロンプトに、一度も使われていない固有の秘密情報を仕込んで送った。1つの秘密は、1つの事業者への1回の送信にだけ入れた。後でその秘密が使われれば、どの送信から漏れたのかが一通りに決まる。受け取り側のサーバーもMoore氏が管理していた。
罠の秘密は4種類ある。
- 中身が空のAWSアカウントにつながる、有効なアクセスキー
- SSH(サーバーに遠隔ログインする方式)などのパスワード
- この調査のためだけに用意した固有のURLやDNS名
- 非公開のgitリポジトリ(プログラムの置き場)への参照
どれも検知用で、使われても本物の被害は出ない。
再販事業者の一部は、相場より安い価格で利用者を集め、リクエストのログを有効にして待ち構えていた。Moore氏は同じAIモデルを別々の販売者経由で送り分け、認証情報が再利用された経路から、問題のある事業者を割り出した。
報道には、調べた事業者の総数や、盗まれた件数が200万件のうちどれだけを占めるかは出ていない。「侵害3社」や「複数の再販事業者」が全体のどの程度にあたるかは判断できない。
偽の鍵で試された操作
侵害された事業者の1つでは、「数百件」のAWSキーが再利用された。10月下旬の短い時間帯に送ったリクエストは、すべて盗まれていた。モデルが実行される前に拒否されたリクエストまで含まれていたため、Moore氏は、リクエストが入口の段階で丸ごと複製されたとみている。
盗まれたキーは、早いもので設置から数時間以内に試された。確認された操作は次のとおりだ。
- S3(AWSのファイル保管サービス)のバケットの探索
- Secrets ManagerやParameter Store(パスワードなどの管理サービス)の探索
- AWSのAIサービス「Bedrock」で、ホスト型モデルを有効にする試み
- 攻撃者自身のIAMユーザー(AWSの利用アカウント)の追加
AWSへのAPI呼び出し(命令の送信)は数万回に及んだ。2つの侵害事業者に送った秘密は、同じ借用サーバーからほぼ同時に使われており、Moore氏は同一の攻撃者による犯行とみている。Bedrockの有効化やIAMユーザーの追加を試みた狙いは、報道では説明されていない。
Moore氏は「セキュリティ侵害、プロンプトの窃取、顧客データ保護の広範な失敗が分かった」と述べている。
暗号化しても仲介役には中身が読める
暗号化が守るのは、ネットワークを運ばれている間だけだ。運送中の封筒にたとえると、封をしたまま運ばれる間は誰も中を読めないが、仕分け所では開封される。AIルーターにとっての仕分け所が各中継点で、送り先を決めるために暗号を解いて元の文章に戻し、あらためて暗号化して次へ送る。
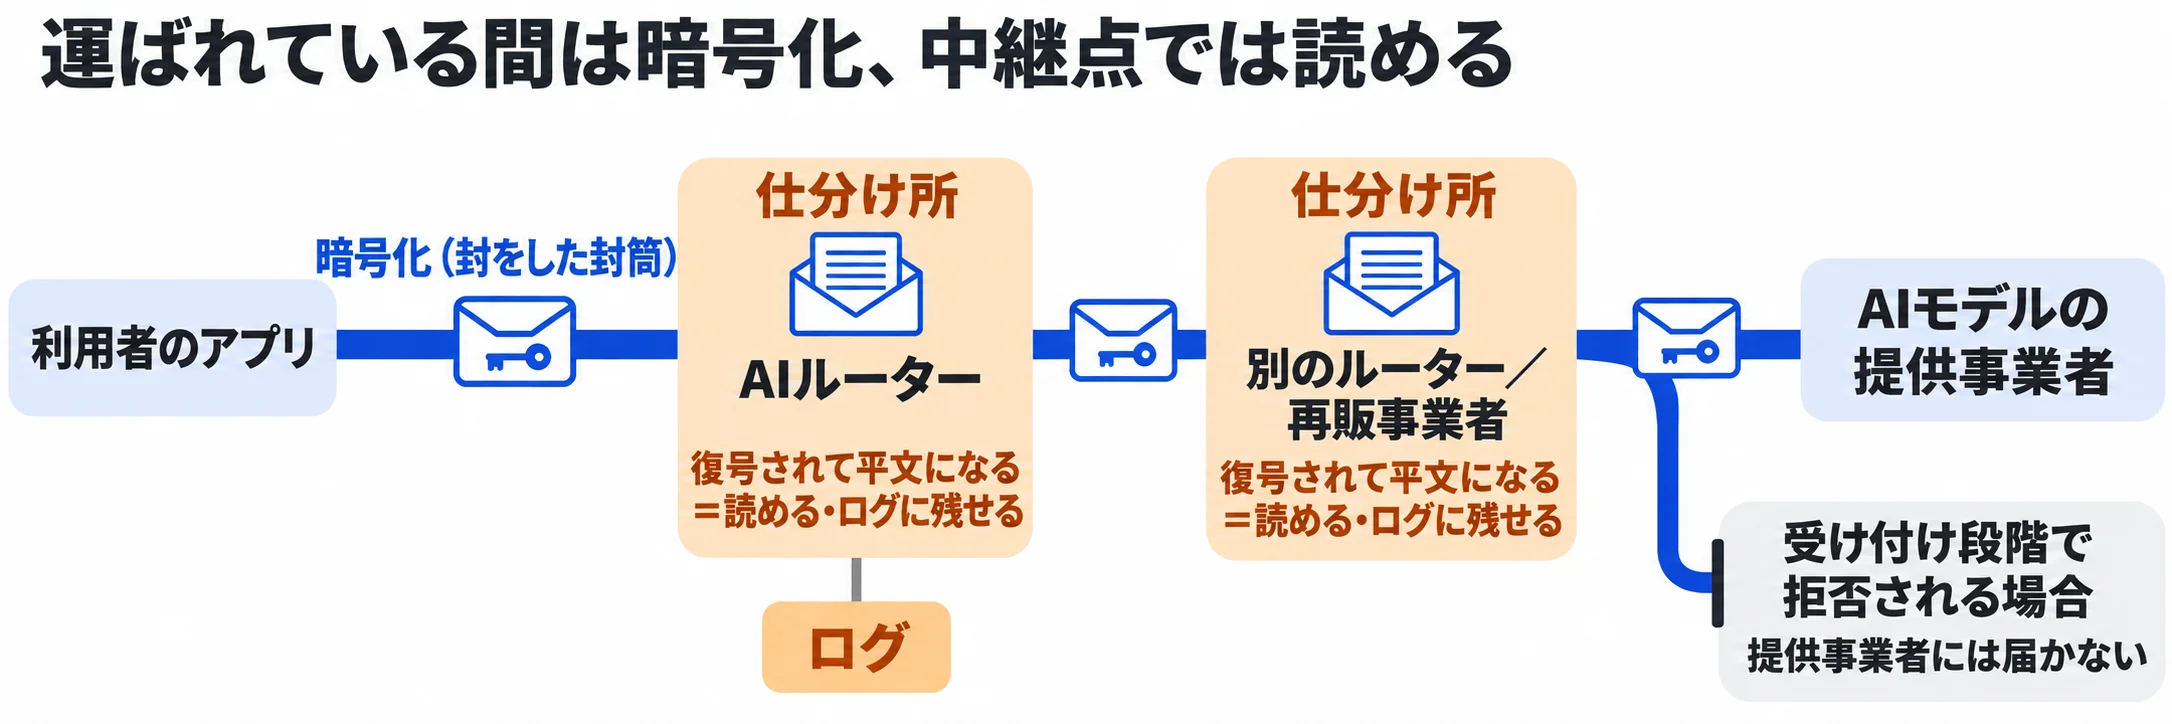
中継は1回とは限らず、たとえばVercelからOpenRouterへと、ルーターから別のルーターへ渡ることがある。この2社は仕組みを説明するための例で、今回侵害されたと報じられた事業者ではない。中継が増えるほど、プロンプトを平文で読める相手も増える。
そのため、ログ機能を有効にするだけで、通過する顧客のプロンプトを読んで保存できる。前章の再販事業者がプロンプトをログに残せたのも、この構造による。中身が読める地点がある以上、利用者が頼れるのは「保存しない」という約束だけになる。ところが、その約束も守られていなかった。
データ保持なしの約束が破られた
ZDRは、AIの提供事業者に「送った内容を保存しないでほしい」と指定する設定で、契約書や管理画面のフラグで示す。企業は社内文書や顧客情報をAIに処理させる際の安全装置としてこれを使ってきた。「no data collection(データを収集しない)」というフラグも同じ趣旨だ。今回の調査では、この指定が効いていない場面が2通り見つかった。
1つは、事業者が侵入された場合だ。侵害された3事業者のうち2件では、ZDRを指定した送信も盗まれていた。攻撃者が事業者の内側でリクエストを抜き取れば、保存しないという約束は関係がない。
もう1つは、フラグが無視された場合で、約束そのものが破られている。Moore氏によると、中国のAIラボのシステムが、7〜10月にそのラボのモデルへ送ったプロンプトの半数超から、仕込んだ秘密のURLを取得した。「収集しない」やZDRを指定した送信も、その約3分の2が含まれていた。いずれもこのラボのモデル向けの数字で、他の事業者や業界全体の割合ではない。
URLを読んで開くのは、「スクレイパー」と呼ばれる自動巡回プログラムだ。アクセスは通常、送信の2〜3日後に来た。罠のURLはMoore氏だけが知る固有のものなので、アクセスが来たこと自体が、プロンプトの本文が誰かに読まれた証拠になる。
このラボのモデルは、米国の複数のホスティング事業者も再販している。それらを経由して送った場合にも同じスクレイパーが動き、データはラボ側に流れていた。ただ、ラボ自身が入力を集めているのか、どこかが侵害されているのかは、報道では説明されていない。ラボ名や米国事業者の名前も伏せられており、本稿でも推測しない。
ZDRを信じてよいかは、2通りを分けて考える必要がある。事業者が約束を守っていても侵入されれば防げず、約束そのものが守られない例も実際に見つかっている。
自社の鍵が流出していないか確かめる
事業者名が公表されていない以上、利用する側で確かめられる点から始めるしかない。
- AIルーターや再販業者を経由していないかを洗い出す。複数のAIモデルへ振り分けるサービスや、モデルを安く再販する業者を通していないか調べる。開発部門が独自に契約している分も含める。
- AIへの質問文や事前設定の文章に、秘密情報が入っていないかを確かめる。AWSのキー、パスワード、社内URLなどが貼り付けられていたら、流出した前提で作り直し、古いものを無効にする。
- AWSを使っている場合は、CloudTrail(AWS上の操作の記録)を見る。10月下旬以降に身に覚えのない操作がないか、知らないIAMユーザーが追加されていないか、Bedrockが勝手に有効化されていないかを確認する。
- ZDRは、指定しただけでは足りない。契約や規約で、事業者がデータを保存しないか、別の業者へ処理を委託しないかを確かめる。
- 偽の認証情報を置いておく手もある。Moore氏と同じ発想で、使われたら分かる偽のキーを仕込んでおけば、漏れたことに気づける。
Moore氏本人の調査記事は、本稿の執筆時点で確認できていない。以上は、Ars Technicaが伝えた範囲に基づく。
出典: Ars Technica(2026年11月20日)