Linuxカーネルは、企業のサーバーやクラウド、ネットワーク機器など多くのシステムの土台として動いているソフトウェアだ。そのカーネルに、IDやパスワードなしでネットワーク越しにサーバーを乗っ取れる不具合「CVE-2026-98432」が見つかった。深刻度は10点満点中9.8のCritical(緊急)で、自社でLinuxサーバーを運用している場合やクラウド上でLinuxを使っている場合は影響を受ける可能性がある。
Linux本家は10月11日と15日に修正版を出したが、10月31日時点ではUbuntuとRed Hat Enterprise Linux(RHEL)8/9/10には修正が届いていなかった。その後、11月1日にRHELの修正が公開され、11月10日時点ではUbuntu 22.04 LTS以降にも修正版が出ている。
報告したのはAnthropicの研究者で、同社のAI「Claude」がサーバーの最高権限(root)でコマンドを実行できる実証コードを作ったと説明している。コードは公開されておらず、悪用の確認は記載されていない。
欠陥の仕組みと、組織で異なる深刻度の評価
見つかったのは、IPv4のTCP接続を受け付ける処理の不具合だ。サーバーが接続の要求を受け取ったとき、すでに解放したメモリを読み書きしてしまう(use-after-free)。
悪用にIDやパスワードは要らず、利用者の操作も必要ない。ネットワーク越しに届く通信だけで突ける。Linux 4.4以降のカーネルに存在し、IPv6は主な問題の対象外だ。
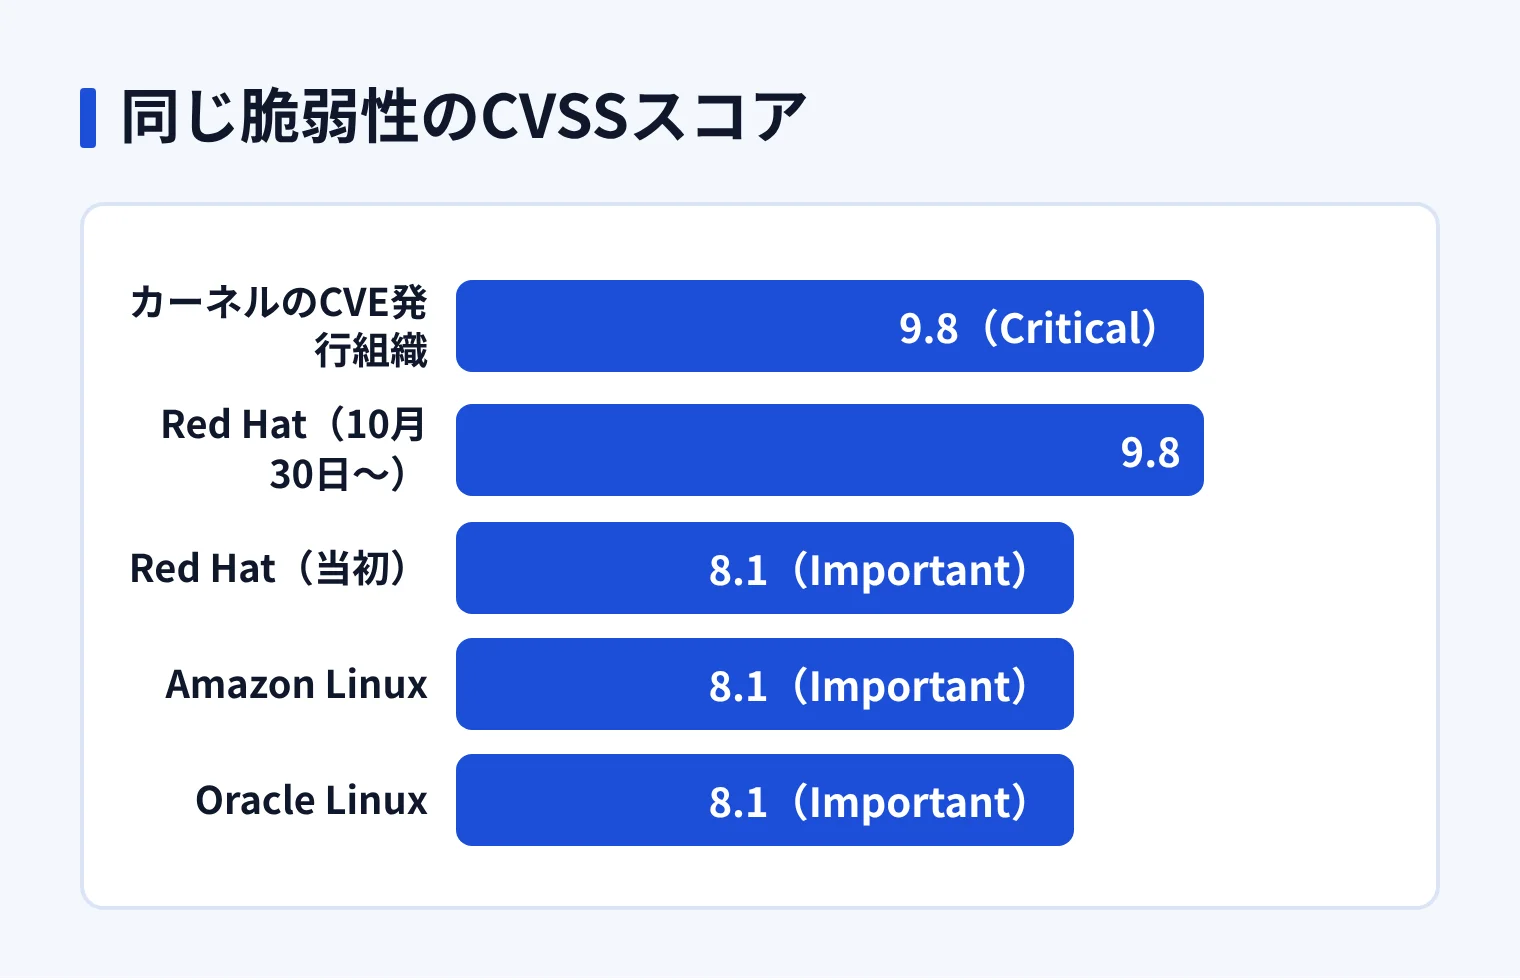
この不具合の深刻度を示す共通指標(CVSS)は、評価する組織によって異なっている。Linuxカーネルの脆弱性番号を発行する側はCVSS 9.8のCritical(緊急)と評価した。Red Hatは当初8.1のImportant(重要)としていたが、10月30日に9.8へ引き上げている。Amazon LinuxとOracle Linuxは8.1のImportant、SUSEはimportant、UbuntuはHighだ。
Red Hatは、外部の攻撃者が接続要求の処理中に生じる競合状態を突き、サーバー上でプログラムを実行できる可能性があると説明している。
上流の修正はわずか4行の変更で、7.2.10と6.18.56が10月11日、6.12.113・6.6.159・6.1.190・5.15.223・5.10.272が10月15日、7.3が10月18日に出ている。4.4〜5.4など本家が保守を終えた系統には本家の修正がなく、各OSの対応を待つしかない。
各OSが利用者に配る版は本家とは別に作られ、そこで差が出ている。
この章と次の章の細部は、ブログ解説サイトAtlasum(カーネルのCVE発行組織やRed Hatなどの情報を集約)の記述による。記者は一次ページをすべては確認できていない。以降、出典を示さない各社の状況もAtlasumに基づく。
UbuntuとRHELの修正状況
サーバーに入っているのは各社が手を加えて配るOSで、本家の修正が届くには時間がかかる。10月31日時点では、直った組とまだの組にはっきり分かれていた。その後、11月1日にRHEL、11月10日までにUbuntu 22.04以降の修正が出ている。
修正済みのOS
Debianは12と13が修正済みだ。修正カーネルはDebian 12が6.1.190-1または6.12.113-1~deb12u1、Debian 13が6.12.113-1。
SUSE Linux Enterprise Serverは16.0と15 SP4〜SP6 LTSSが修正済みで、15 SP7は対応中。Oracle LinuxのUEKは10月16日に修正を公開した。Amazon Linux 2023と2は全カーネルで修正済みで、公開は10月24〜30日だった。
自分のサーバーのカーネルは uname -r で確認できる。ただし表示される番号は本家の番号とは別なので、各OSのセキュリティ情報でCVE-2026-98432の状況を見る必要がある。
自社が対象かどうかの見分け方は、Ubuntuの脆弱性、うちの会社は関係ある?の解説で順に説明している。
UbuntuとRHELの修正版
10月31日時点では、Ubuntuはトラッカー上で全リリースが「Vulnerable(脆弱)」で、Ubuntu Security Noticeも出ていなかった。RHEL 8・9・10も影響ありで修正が出ておらず、Red Hat OpenShift Container Platform 4と5も同じ状況だった。RHEL 6と7は対象外だ。RHELのカーネルに依存する製品も影響を受け得るとRed Hatは説明している。
11月10日時点では、RHELとUbuntuの主要な版で修正が出ている。
Red HatはCVE-2026-98432のページで、11月1日に修正を公開した。RHEL 8はRHSA-2026:93414(kernel 4.18.0-553.182.1.el8_10)、RHEL 9はRHSA-2026:93412(kernel 5.14.0-687.64.1.el9_8)、RHEL 10はRHSA-2026:93413(kernel 6.12.0-211.72.1.el10_2)だ。RHEL 10.0 EUSは11月3日に修正された。
Ubuntuは11月10日更新のトラッカーで、26.10が7.3.0-10.10、26.04 LTSが7.0.0-43.43、24.04 LTSが6.8.0-149.149、22.04 LTSが5.15.0-203.213で修正済みとしている。20.04・18.04・16.04は「Vulnerable(対応作業中)」のままだ。
RHELと互換のAlmaLinuxは、8・9・10の修正カーネルを10月30日からテスト用リポジトリに置いていた。
クラウドの仮想サーバーも同じだ。UbuntuやRHELを動かしていれば、修正状況はそのOSの提供元に左右される。Ubuntu 20.04以前のように修正待ちの版を使っていれば、同じクラウドでAmazon Linuxが修正済みでも未修正のままだ。
コンテナはホストのカーネルをそのまま使う。イメージを更新しても解消しないので、更新すべきは土台のサーバーのカーネルだ。サーバーの管理を外部に委託している場合は、委託先にOSの種類と修正の適用予定を確認してほしい。
Red Hatの暫定策
Red Hatは、正式な修正が出るまでの緩和策をセキュリティ情報 RHSB-2026-016 で案内していた。nftablesで問題の通信を止める方法だ。11月1日に修正が公開されたため、RHELでは修正カーネルへの更新が本筋になり、この緩和策は更新までのつなぎとして位置づけられる。Ubuntu側に同等の公式案内があるかは確認できていない。
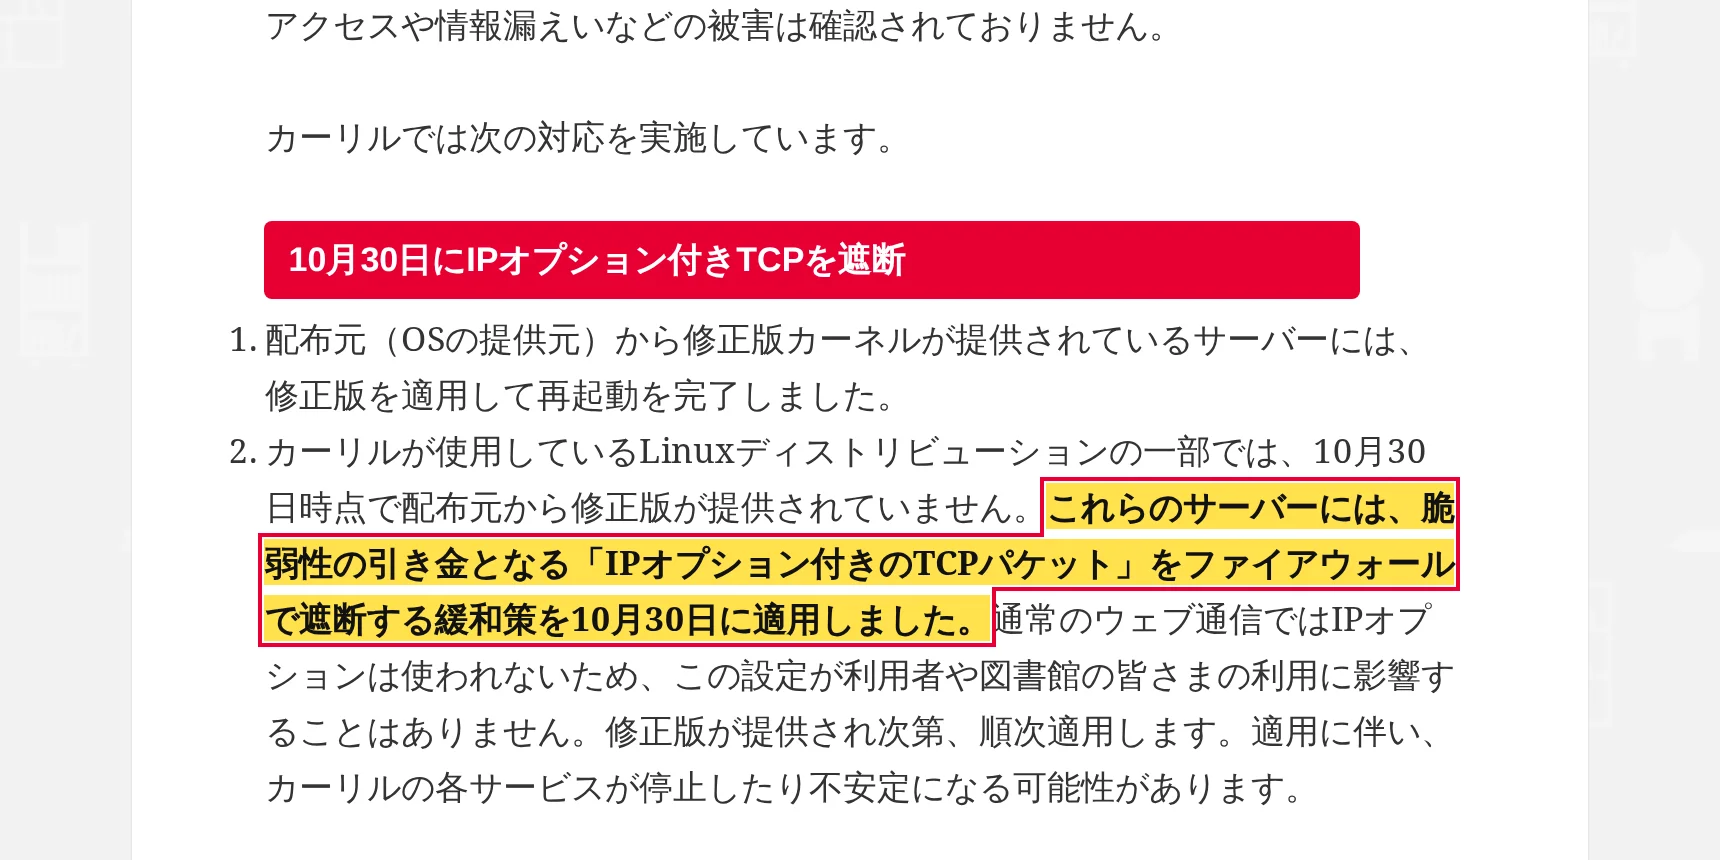
日本でも同じ発想の対策が取られた。蔵書検索サービス「カーリル」は10月30日、配布元から修正が出ていないサーバーで、不具合の引き金になる「IPオプション付きTCPパケット」を遮断した。サービスへの被害は確認されていない。
Claudeが作った実証コードの範囲
この脆弱性を報告したのは、AnthropicのXinyang Ge氏だ。コミットにそう記載されている。修正を書いたのはEric Dumazet氏で、Kuniyuki Iwashima氏がレビューした。
Anthropicの説明では、Claudeが作ったのは、multipath TCP(MPTCP)のリスナーを持つLinuxサーバーに対し、認証なしでrootのコマンドを実行できる実証コードだ。MPTCPは通常のTCPを複数の経路にまたがって使えるよう拡張した通信方式で、リスナーとはその方式で接続を待ち受けている状態を指す。つまり条件は、サーバーがMPTCPで待ち受けていることだ。Linuxサーバーならどれでも乗っ取れる、という話ではない。
ただし、不具合そのものがMPTCPに限られるのかは、確認できた資料に書かれていない。通常のTCPで待ち受けるサーバーが安全だとは言えない。
Atlasumによると、所要時間はカーネル内部のアドレスの漏えいに約48分、そこからrootの奪取に約5分の合計約53分とされる。Go Security Teamは、Go言語で作られたサーバーはデフォルトでMPTCPのリスナーを開くと説明しているという。この2点はAnthropicなどの一次ページで確認できていないため、Go製のサーバーが必ず該当すると決めつけず、自社のサーバーが実際にMPTCPで待ち受けているかを調べてほしい。
CVE番号、9.8という評価、本家の修正版の日付、Red Hatの情報は、公式の記載に基づく。
実証コードは公開されておらず、再現の手順も公表されていない。実際に悪用されたという情報は、確認できた範囲では見当たらない。10月31日時点で、米国のサイバー防衛機関CISAが「悪用が確認された脆弱性」として公開する一覧(KEV)にも載っていない。
自社のサーバーが気になるなら、まず uname -r でカーネルのバージョンを見て、使っているOSのセキュリティ情報でCVE-2026-98432の状況を確認するのが最初の一歩になる。11月10日時点では修正版が出ているので、カーネルを更新して再起動する。修正待ちのUbuntu 20.04以前は、MPTCPの無効化やRed Hatのnftables緩和策のような暫定対応を検討する。コンテナを使っているなら、土台のサーバーのカーネルを更新する。
出典
- Atlasum「CVE-2026-98432 Linux IPv4 TCP UAF」(2026年10月31日): https://atlasum.net/blog/cve-2026-98432-linux-ipv4-tcp-uaf
- Red Hat セキュリティ情報 RHSB-2026-016