BleepingComputerの報道によると、米連邦捜査局(FBI)は11月14日、AIで侵入作業を自動化するツール「ARTEX」が複数の攻撃者に悪用されているとして、企業向けの技術的な注意喚起(FLASH勧告)を出した。ARTEXは、ClaudeやGPT、DeepSeekなど外部のAIに指示を出させ、情報収集から管理者権限の奪取までを自動で進める。本来は企業が自社の弱点を探すために、味方が模擬攻撃を行う「侵入テスト」用に作られた。2026年8月以降、これが金融、政府、技術、防衛、医療などへの攻撃に使われているという。
FBIによると、標的の選定から管理者権限の奪取まで3時間未満で進んだ侵入もある。実害の代表例が、10月にConnectWiseのクラウドバックアップサービス経由で顧客のMicrosoft 365が侵害された事件だ。ただ、この事件でARTEXが使われたと説明しているのはMicrosoftの調査で、FBI勧告が同事件に触れているかは確認できていない。自社がMicrosoft 365を使っているか、自社や委託先がConnectWiseのバックアップを使っているか。それが、影響を受けうるかを確かめる目印になる。
ConnectWise経由でMicrosoft 365が侵害された
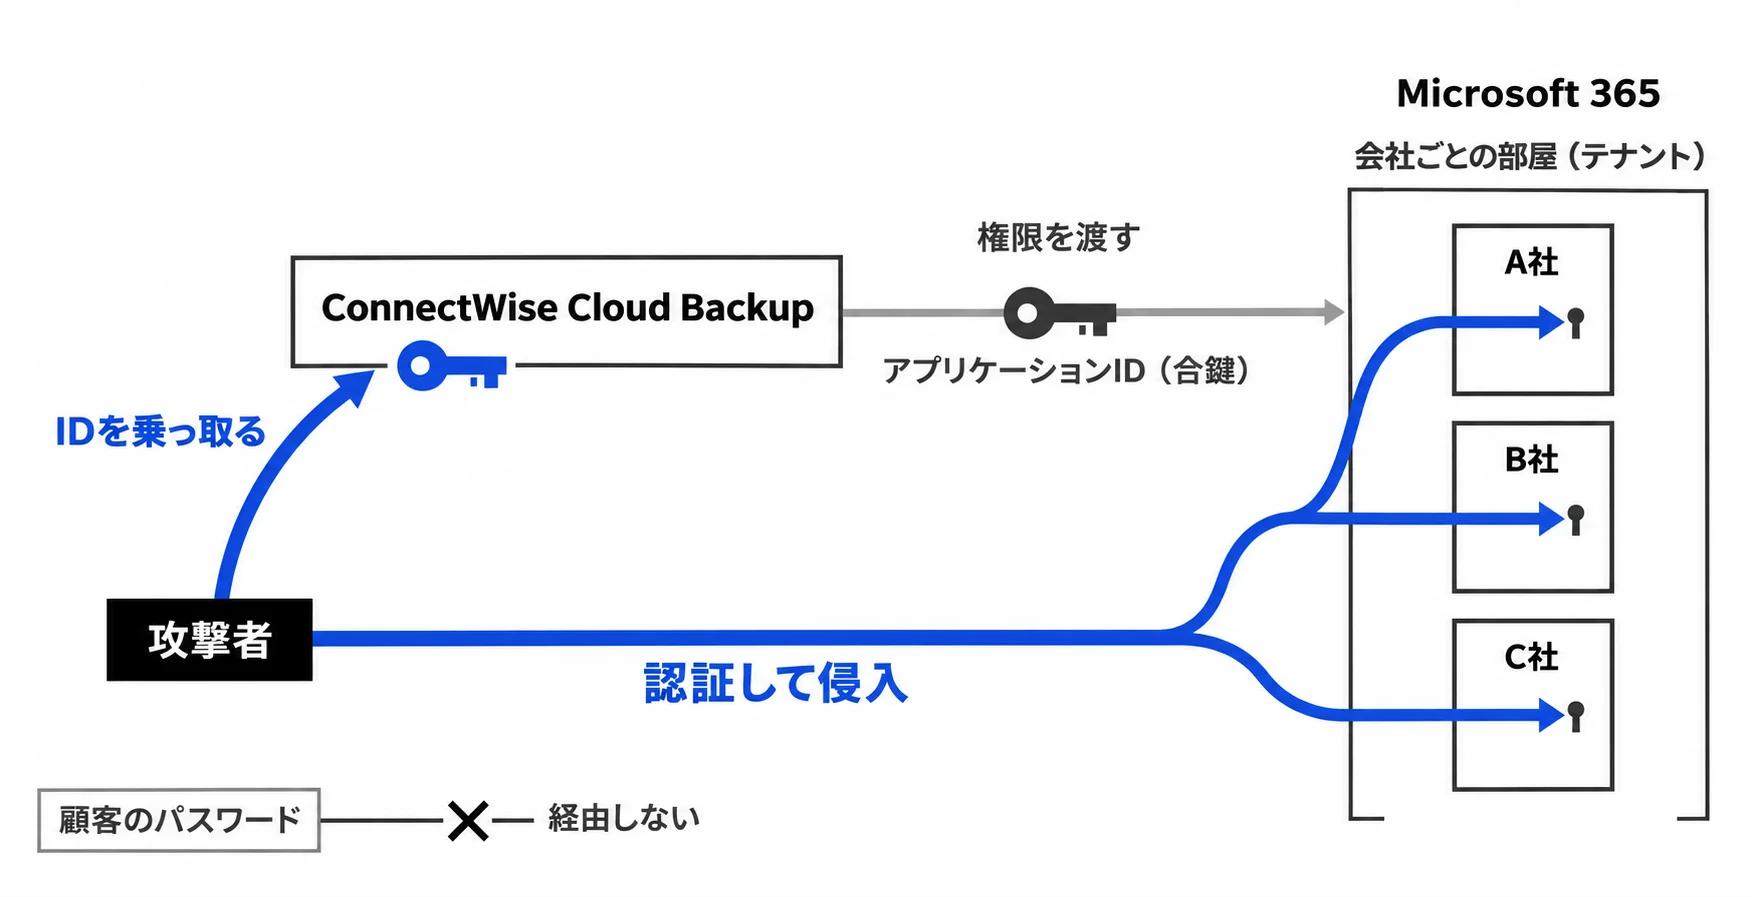
被害企業は、自社のパスワードを漏らしたわけではなかった。入口になったのは、Microsoft 365のバックアップを任せていた外部サービスだった。
ConnectWiseは、中小企業のIT運用を代行する事業者(MSP)が使う管理ツールで知られる米企業だ。狙われたのは同社の「ConnectWise Cloud Backup」(旧SkyKick Cloud Backup)で、Microsoft 365のデータを複製して保管するサービスである。顧客はあらかじめ、自社のMicrosoft 365にアクセスする権限をこのサービスに渡している。
Microsoftの調査によると、攻撃者はこのサービスのアプリケーションIDを乗っ取った。外部サービスが顧客の環境に入るための識別情報で、バックアップ業者に渡していた合鍵にあたる。攻撃者は顧客のパスワードを知らなくても、与えられていた権限のまま、各社のMicrosoft 365の「テナント」(会社ごとに区切られた専用の部屋)に認証できた。取引先や委託先のサービスを足がかりにするこの手口は「サプライチェーン攻撃」と呼ばれる。
試みた2,250超と、侵害が確認された162
Microsoftが2026年10月21日に公開したとされる調査(同社ブログ)は、これを中国系とされる攻撃グループ「Storm-0940」の仕業だとした。同グループはARTEXで偵察やパスワードスプレー(よく使われるパスワードを大量のアカウントに順に試す攻撃)、クラウドアプリの権限の悪用を速め、下流にある2,250を超える顧客のMicrosoft 365テナントに認証を試みたという。
この2,250超は「試みた」数で、被害が確定した数ではない。セキュリティ企業Huntressは、侵害を確認できたのは少なくとも162テナントだと発表している。FBIの「3時間未満」とも別の数字だ。
1分間に最大約2,900回
SC Mediaは、この事件で1分間に最大約2,900回のサインイン試行が記録されたと伝えている。1秒あたり50回近い計算で、人が手で入力して試せる回数とは桁が違う。
ARTEXは管理者権限の奪取まで3時間未満
なぜ、腕のない攻撃者でもこれほど速く攻撃を進められるのか。ARTEXの特徴は、攻撃の各工程をAIがつないで一気に進める点にある。BleepingComputerによると、ARTEXは独自のAIモデルを持たない。Anthropic Claude、OpenAI GPT、DeepSeek、GLM、Grok、Kimiなど既存の外部AIにつないで動く。ARTEXが作業を取り仕切り、考える部分は一般に提供されているAIが担う。
攻撃者が目標と作業を与えると、役割ごとに分かれたAIエージェント(指示を受けて自分で作業を進めるAI)がそれをコマンドに変換して実行する。標的は一つでなくてよく、複数の組織を同時に狙える。
偵察から管理者権限までを一続きで実行
FBIの勧告によると、ARTEXは偵察、弱点の発見、悪用、権限の引き上げ、データの持ち出しを、人手をほとんど介さずに続けて実行する。従来は人が一つずつ試し、結果を見て次の手を考えていた。ARTEXでは、一つの工程の結果をAIが読み取り、そのまま次へ進める。
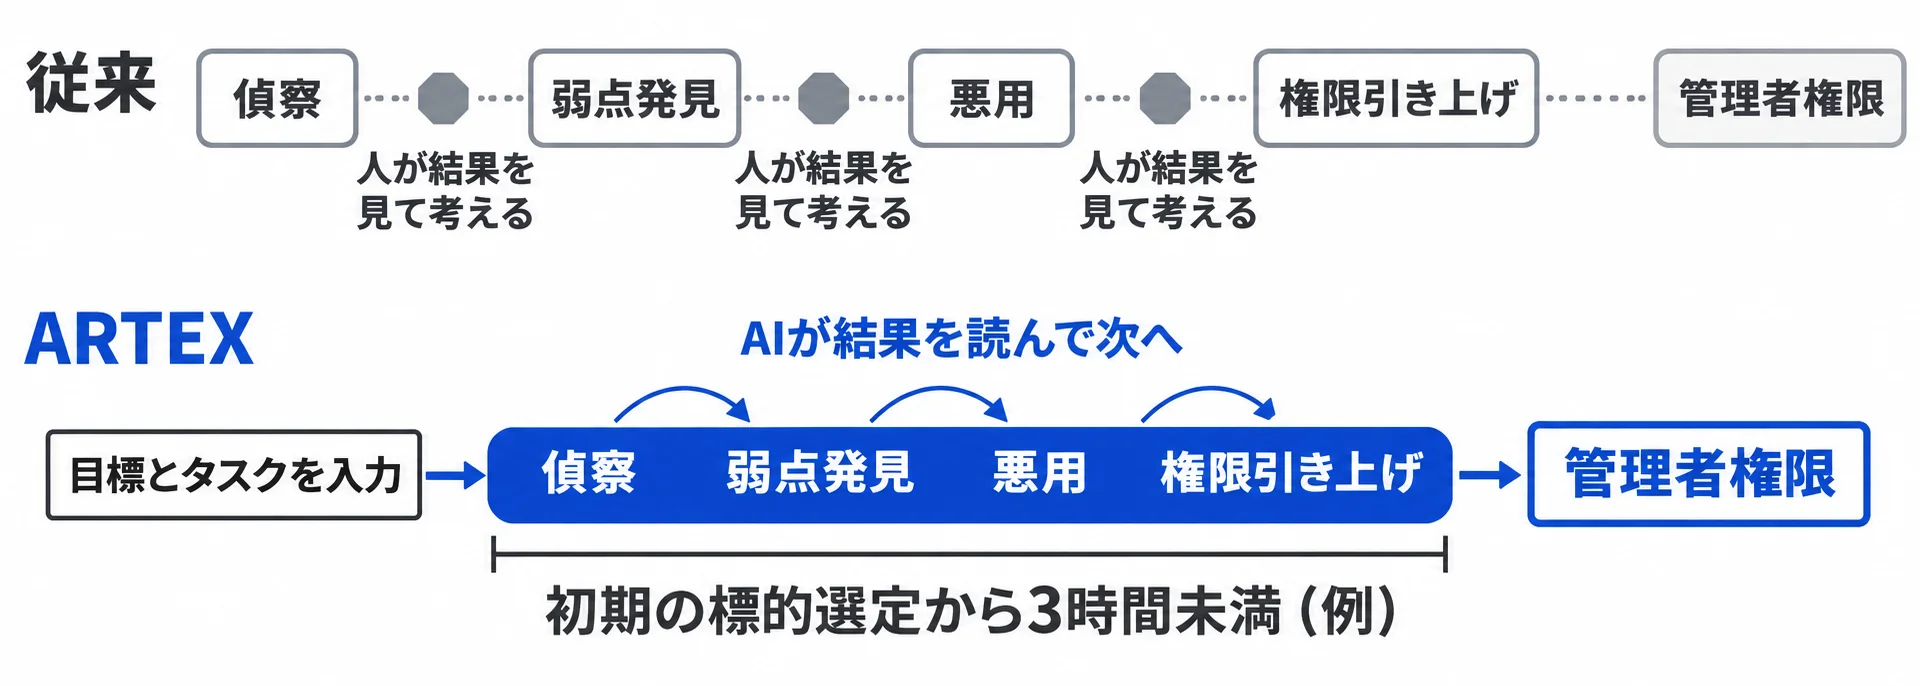
その結果、初期の標的選定から管理者権限(特権アクセス)の奪取まで3時間未満で進んだ侵入が確認されている。とくに見つけやすいのは、パートナー企業向けのポータル、社員向けのアプリ、古いまま残ったサービス、外部サービスとの連携部分など、管理の目が届きにくいシステムの弱点だという。
FBIはARTEXについて、攻撃の連鎖に要する時間を大幅に短縮し、技術力の低い者でも複雑な複数標的の作戦を可能にする、と説明している。
元ツールを消してもARTEXが広がる
ARTEXは2026年7月、開発者のAutumn-27がGitHubで公開した。悪用の報告を受け、10月8日にリポジトリ(公開場所)は削除された。しかしBleepingComputerによると、フォーク(複製)やアーカイブ、各国語版、有料の商用版「ARTEX PRO」で今も入手できる。11月初旬の時点で、ネット上から見える状態のARTEX管理コンソールが1,600超確認され、実数はさらに多いとみられる。削除から勧告までは5週間余りあった。
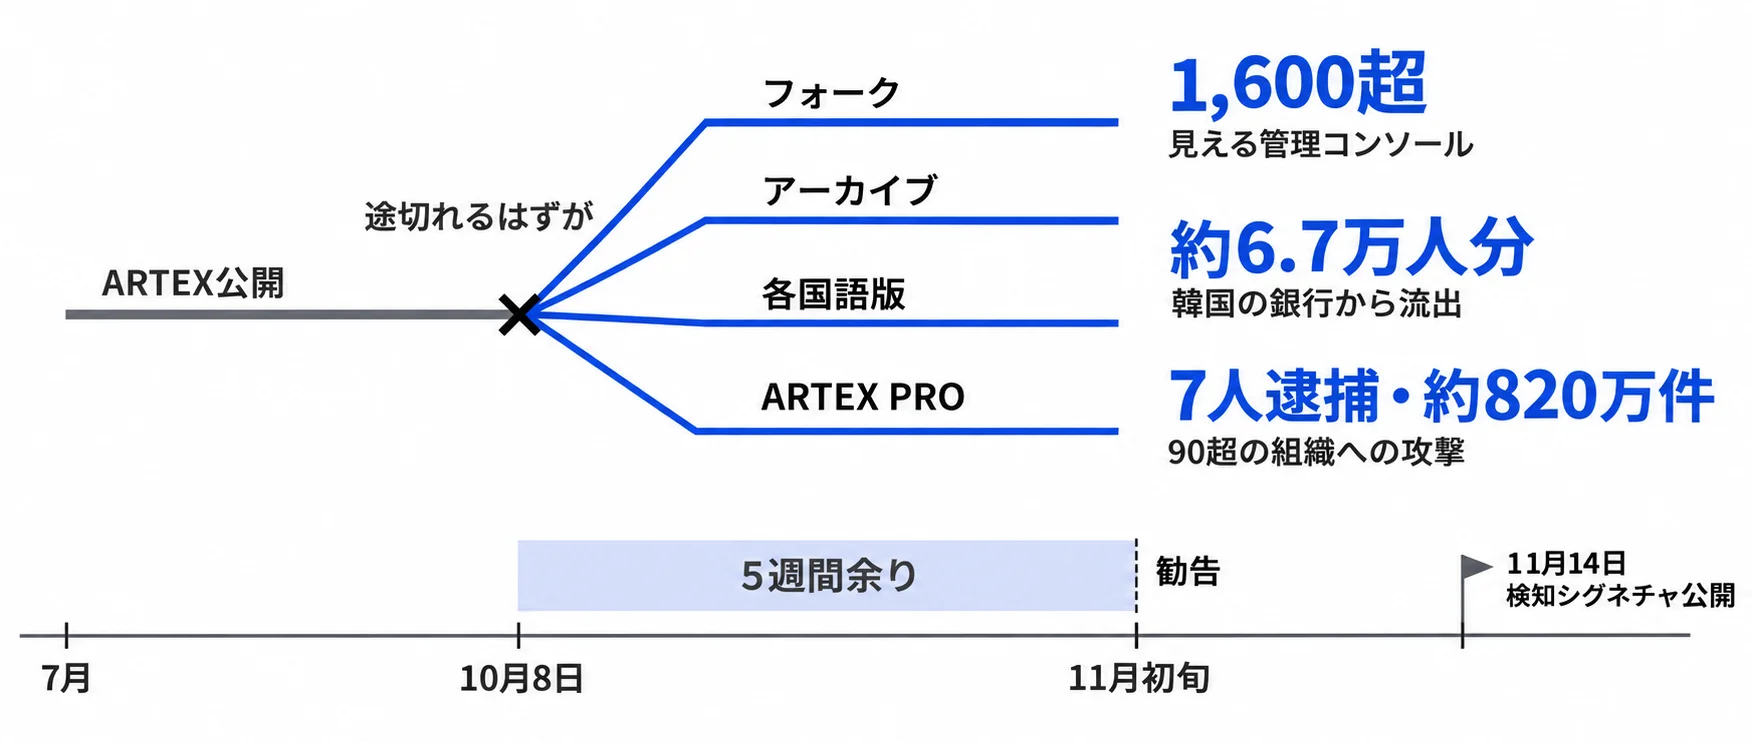
広がった先では、実際に被害が出ている。BleepingComputerによると、中国語圏の攻撃者がARTEXとClaude Codeのエージェントを組み合わせ、韓国の新韓銀行、KB国民銀行、ハナ銀行などを攻撃し、約6.7万人分の個人情報が流出した。Claude Codeは、Anthropicが提供するプログラミング用のAIエージェントだ。セキュリティ企業CrowdStrikeは、この攻撃者のインフラ(攻撃に使う機材やサーバー)から、ARTEXの設定ファイルとClaude Codeのセッション履歴(AIとのやり取りの記録)を見つけた。
さらに同報道によると、韓国警察は90を超える組織への攻撃に関連して7人を逮捕した。多くの侵入でARTEXが使われたとされ、盗まれたデータは約820万件にのぼるという。この逮捕が銀行への攻撃と同じ事件なのか、10月のStorm-0940と関係があるのかは、報道からは読み取れない。分かっているのは、複数の別々の攻撃者がARTEXを使っているという点だ。
見つける側の備えも動いた。研究者のMalwareMustDieは11月14日、ARTEXの動きを検知するためのオープンソースのシグネチャ集(不審な動きの特徴をまとめた一覧)と、検知の手順書(プレイブック)を公開した。
Microsoft 365で見る2か所
FBIが勧告で挙げた対策は、BleepingComputerによると、ネットに公開したアプリの保護、クラウド管理画面へのアクセス制限、アプリの権限と認証ログの確認、重要なAPIの回数制限だ。あわせて、自動化されたリクエストの急増、不審なクラウド操作、認証情報や権限の想定外の変更、大量のデータ転送の監視を求めている。
Microsoft 365を使う企業がまず確かめやすいのは、このうち「認証ログ」と「アプリの権限」にあたる、管理画面(Microsoft Entra管理センター。旧Azure AD)の2か所だ。
1か所目:サインインログ
Entra IDの「サインインログ」は、誰が、いつ、どこから、どんな端末やソフトでログインしようとしたかの記録だ。人の操作ではまず出ない速さの試行が混じっていないか、次の点を見る。
- 数分のあいだに、同じ組織の多数のアカウントでログイン失敗が集中していないか
- 普段使わない種類のソフト(ユーザーエージェント)や、見慣れない場所からのアクセスがないか
失敗が続いたあとに1件だけ成功が混じる形なら、パスワードスプレーの可能性がある。外部サービスが自分のIDで入る場合は、人のログインとは別に「サービスプリンシパルのサインイン」といったタブに記録されることがあるため、そちらも開きたい。
2か所目:エンタープライズアプリケーション
同じ管理画面の「エンタープライズアプリケーション」には、自社のMicrosoft 365につながる外部サービスが一覧で出る。ConnectWiseの事件で使われたのは、こうしたサービスに渡していた合鍵(アプリケーションID)だった。ここでは次の点を確かめる。
- 身に覚えのないアプリが入っていないか
- 用途に比べて広すぎる権限(メールやファイル全体の読み取りなど)を持つアプリがないか
- ConnectWise Cloud Backup(旧SkyKick Cloud Backup)の連携がないか
3点目は、自社で契約していなくても確認が要る。日本でも、IT運用をMSPに任せている中小企業は多く、その場合はMSPが自社のMicrosoft 365にバックアップなどの連携を登録していることがある。自社の担当者が把握していない合鍵が出ていてもおかしくないため、委託先への問い合わせが早い。日本企業が被害を受けたという報道は確認できていないが、Microsoft 365と外部サービスを連携させる仕組みは国内でも同じだ。
不審なアプリや過大な権限が見つかったら、Microsoftの調査ブログなどの公表情報やMSPの案内を参照して対処する。被害の疑いがあれば、FBIまたはIC3への報告が勧告で求められている。
FBIの勧告には、攻撃に使われたIPアドレスやC2基盤(攻撃者が遠隔で指示を出す拠点)の一覧も載っている。自社のログと突き合わせる材料になるが、IPアドレスは変わっている可能性があると勧告自身が注意している。MalwareMustDieの検知パックと合わせて、セキュリティ担当に照合を頼む形になる。
ただ、標的の選定から管理者権限の奪取まで3時間未満で進む攻撃に、人が異変に気づいてから調べ始めるやり方では追いつかない。この警告が突きつけているのは、守る側の速さの問題だ。
出典
- BleepingComputer(2026-11-15): https://www.bleepingcomputer.com/news/security/fbi-warns-artex-ai-hacking-tool-is-powering-global-cyberattacks/
- FBI FLASH勧告(FLASH-20261113-001)の原文ページは今回確認できておらず、勧告の内容はBleepingComputerなどの報道による。Microsoftの調査(2026年10月21日)、Huntressの発表、SC Mediaの報道、MalwareMustDieの公開物も、報道を通じて参照しており、個別のURLは確認できていない。
確認できていない点
- FBI勧告がConnectWiseの事件やStorm-0940に言及しているか
- ConnectWiseの声明と、多要素認証(MFA)で防げなかった理由
- ClaudeやGPTなど連携先AIの提供企業による、悪用への対応
- ARTEX PROの販売者や価格、1,600超のコンソールの集計方法
- MalwareMustDieの検知パックの形式と入手先
- 約820万件の盗難に関する韓国警察発表の組織名など詳細(報道が途中で切れている)