企業が自社の弱点を調べるために作られたオープンソースのAI診断ツール「ARTEX」が、攻撃に使われていたと、Amazon Threat Intelligenceが2026年11月13日に公表した。
狙われたのは、企業が社内でAIを動かすために使う「APIキー」(AIを使うための合鍵)だ。盗まれれば、利用料は鍵の持ち主に請求される。
Amazonが世界中に置いたおとりのセンサー網「MadPot」が、自分で作業を進める攻撃者のAIの記録を捕捉した。標的にはLiteLLM、Dify、Langflow、Ollamaといった社内AI向けのソフトが含まれる。自社や委託先で使っていれば対象になりうるため、確かめる項目は記事の中ほどにまとめた。
Amazonのおとりが、AIエージェントによる自動攻撃を捕捉
Amazonが記録をつかんだのは、2026年10月3日から11月5日にかけてだ。
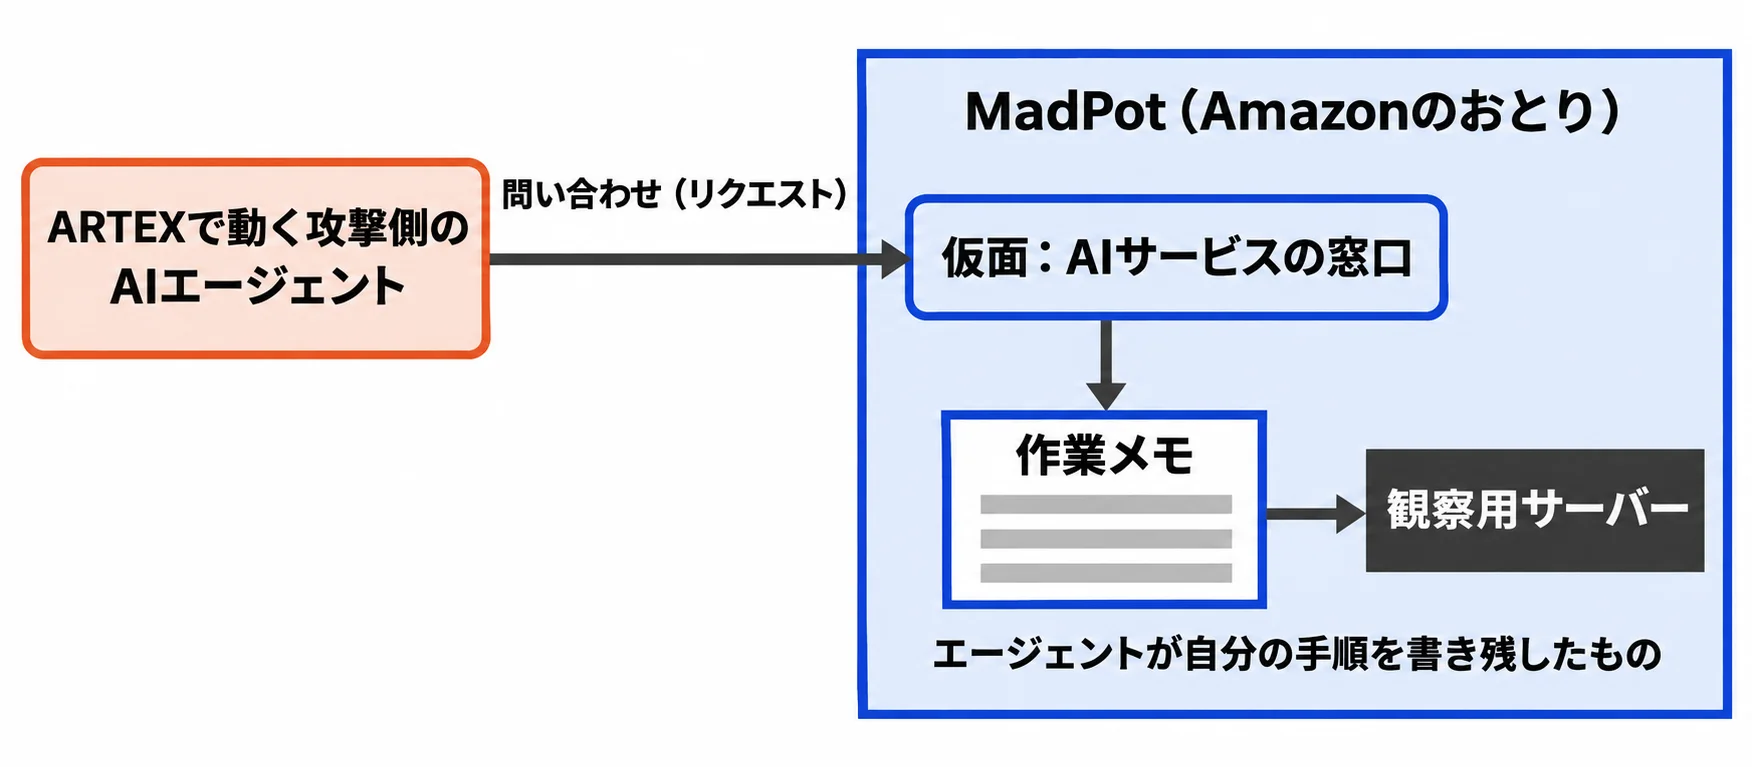
MadPotは、わざと狙われやすく作った、攻撃を観察するためのおとりのサーバー網である。攻撃者が引っかかれば、その手口が記録される。
記録に残っていたのは、ARTEXで動くAIエージェントからのリクエストだ。AmazonはARTEXが使われたと評価している(確度は「中程度」)。
ARTEXは、企業が自社のシステムに模擬攻撃を仕掛けて弱点を探す「侵入テスト」用の、オープンソースの枠組みである。その中で、どこを調べ何を試すかを自分で判断して進めるAIが、エージェントだ。守るための診断道具が、そのまま攻撃にも使えてしまう。
ARTEXの開発元や公開の経緯は、Amazonの報告には書かれていない。
攻撃側のAIが、自分の作業メモをおとりに送っていた
今回の観測で目を引くのは、記録がどう手に入ったかだ。
MadPotのセンサーの一部は、広く使われるAIサービスの接続口に見えるよう設定されていた。エージェントはそこをAIの呼び出し先とみて、リクエストを送ったとみられる。AIに何かを頼む問い合わせには、これまでの経緯を伝える文面がつく。その文面に、エージェント自身のキャンペーン記録、つまり運用上の作業メモが入っていた。
どこを狙い、何をしたかというメモが、守る側のおとりにそのまま届いたことになる。Amazonはこの記録を読み解いて、攻撃の中身を把握した。
数百の標的を、役割分担したAIが進めていた
記録からは、複数のエージェントが役割を分けて動いていた様子が読み取れる。計画を立てる役、作業を実行する役、結果を確かめる役、記録を要約する役だ。
これらは共有の記録(永続的なナレッジグラフ)を見ながら作業をつないでいた。記録には、数百の標的に対する下調べ、弱点探し、鍵などの認証情報の窃取、クラウド上の権限拡大、暗号資産まわりの詐欺の試みが書かれていた。
ただしAmazonは、攻撃をその場で観察したわけではない。エージェントが報告した結果も、検証できていないという。作業メモにある「成功」は、攻撃側の自己申告である。実際に盗まれた鍵の件数や、AWS顧客以外への影響は公表されていない。
LiteLLM・Dify・Langflow・Ollamaが狙われ、AIの利用キーが盗まれた
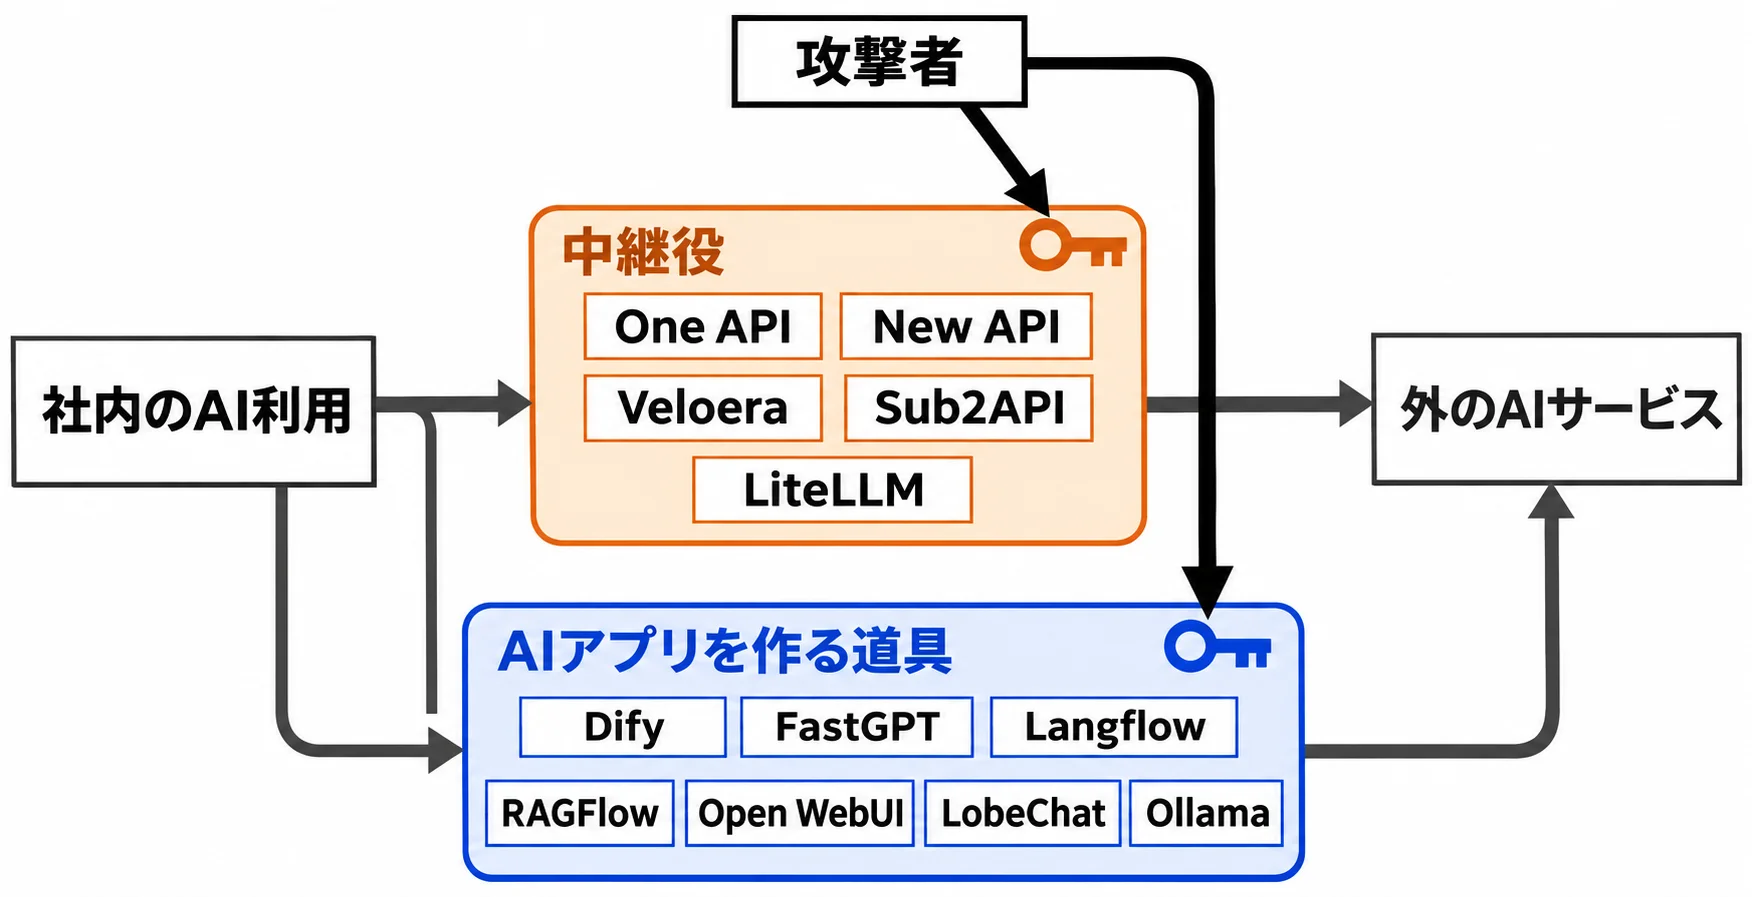
作業メモに書かれていた作戦は2つある。企業にとって身近なのは、APIキーを集める1つ目だ。
鍵を持つ人は、持ち主になりすましてAIを使える。使い込まれた分の請求は、自社に来る。
狙われたのは、企業が社内でAIを動かすために入れる、無料公開のソフト群だった。役割で2つに分けられる。
1つ目は、複数のAIサービスへの接続をまとめる中継役だ。One API、New API、Veloera、Sub2API、LiteLLMが挙がっている。窓口には各サービスの鍵が預けられているため、鍵の保管庫として狙われやすい。
2つ目は、社内向けのAIアプリを作る道具だ。Dify、FastGPT、Langflow、RAGFlow、Open WebUI、LobeChat、Ollamaが対象に含まれた。DifyやLangflowは画面操作でAIアプリや業務の流れを組み立てる道具で、OllamaはAIを自社の機器の中で動かすためのソフトである。
盗んだ鍵で、次の鍵を探すAI代をまかなう
Amazonによると、盗まれた鍵はARTEXのAI接続(モデルゲートウェイ)に投入されていた。さらに、鍵を探し続けるエージェント自身の利用料の支払いにも回されていた。
他人の鍵で動くAIが、また別の他人の鍵を探す。次の攻撃の費用を、前の攻撃で得た鍵でまかなう形になっていた。
入り口は高度な手口ではなかった
Amazonが挙げた侵入口は、基本的な設定漏れが中心だ。
- 初期設定のまま放置され、最初のセットアップが済んでいない環境の乗っ取り
- パスワードなしで誰でも開ける管理画面や設定画面
- 変更されていない初期の管理用キー(LiteLLMの初期設定のマスターキーなど)
- 修正されていない既知の欠陥
- 公開されたプログラム、デバッグ用の画面、設定ファイルに書き残された鍵
既知の欠陥として名前が挙がったのは、LangflowのCVE-2025-3248とRAGFlowのCVE-2026-28797だ。ほかに、One API系の特定の通信ヘッダーを使った認証の回避や、URLを取り込む機能を悪用してクラウドの内部情報の窓口(メタデータサービス)に問い合わせさせる手口も記録されていた。
CVE-2025-3248は、認証なしで外部から任意のプログラムを実行されうる欠陥で、Langflow 1.3.0で修正されたとされる。RAGFlowのCVE-2026-28797は、欠陥の種類や修正版を、本稿の執筆時点で確認できていない。使っている場合は、開発元の公表で自社の版が対象かを確かめたい。
公開された鍵も集めていた
鍵探しは、稼働中のソフトへの攻撃だけではなかった。インターネット上にうっかり公開された鍵も拾っていた。
探した場所は、インターネット上の機器を調べるスキャンサービス、証明書の公開記録、GitHubのリポジトリと更新履歴、npmやPyPIのアーカイブ、コンテナイメージの層、ノートブック、AIモデルの公開スペース、ペーストサイト、Telegramのチャンネルなどだ。
集めた鍵は、手がかり段階(L1)、使えると動作確認できた段階(L2)、どれだけ使えるかまで把握した段階(L3)に格付けされていた。公開から30日を超えた鍵は、価値が低いと見なされた。鮮度を重んじる、攻撃者側の商売感覚がうかがえる。
クラウドの認証情報も、次の侵入口として扱っていた。ただし、優先されたのは一般的なクラウドの権限より、高性能な最新AIを使える鍵だった。
自社で確かめる項目
Amazonの報告で挙がった侵入口に沿えば、確かめられることは次のとおりだ。日本語版の本文は途中で切れており、Amazon自身の推奨策は確認できていないため、以下は挙げられた侵入口から導いた項目である。
- One API、New API、Veloera、Sub2API、LiteLLM、Dify、FastGPT、Langflow、RAGFlow、Open WebUI、LobeChat、Ollamaが、インターネットから誰でも届く状態になっていないか。管理画面や設定画面に認証がかかっているか
- LiteLLMのマスターキーなど、初期設定の管理用認証情報を変更したか
- Langflowは1.3.0以降か。RAGFlowはCVE-2026-28797について開発元の公表を確認したか
- GitHub、npmやPyPI、コンテナイメージ、環境ファイル、ソースマップにAIのAPIキーが残っていないか。残っていたなら、キーを差し替えて古いキーを無効にしたか
- 原文で共有されている侵害指標(IOC、攻撃に使われた通信先などの痕跡)と、自社のログを照合したか(情報システム担当向け)
Amazonは、影響を受けた可能性のあるAWS顧客には評価のうえ必要に応じて通知したとしている。それ以外の組織への活動は確認できなかったという。
ディープフェイクで暗号資産取引所の本人確認を狙った試行の結果
作業メモに書かれていた2つ目の作戦は、鍵集めとは別の詐欺だった。同じARTEXのエージェントが、2つの暗号資産取引所で、口座を作るときの本人確認(KYC)を通ろうとしていた。KYCとは、口座開設のときに顔と身分証で本人かどうかを確かめる手続きである。
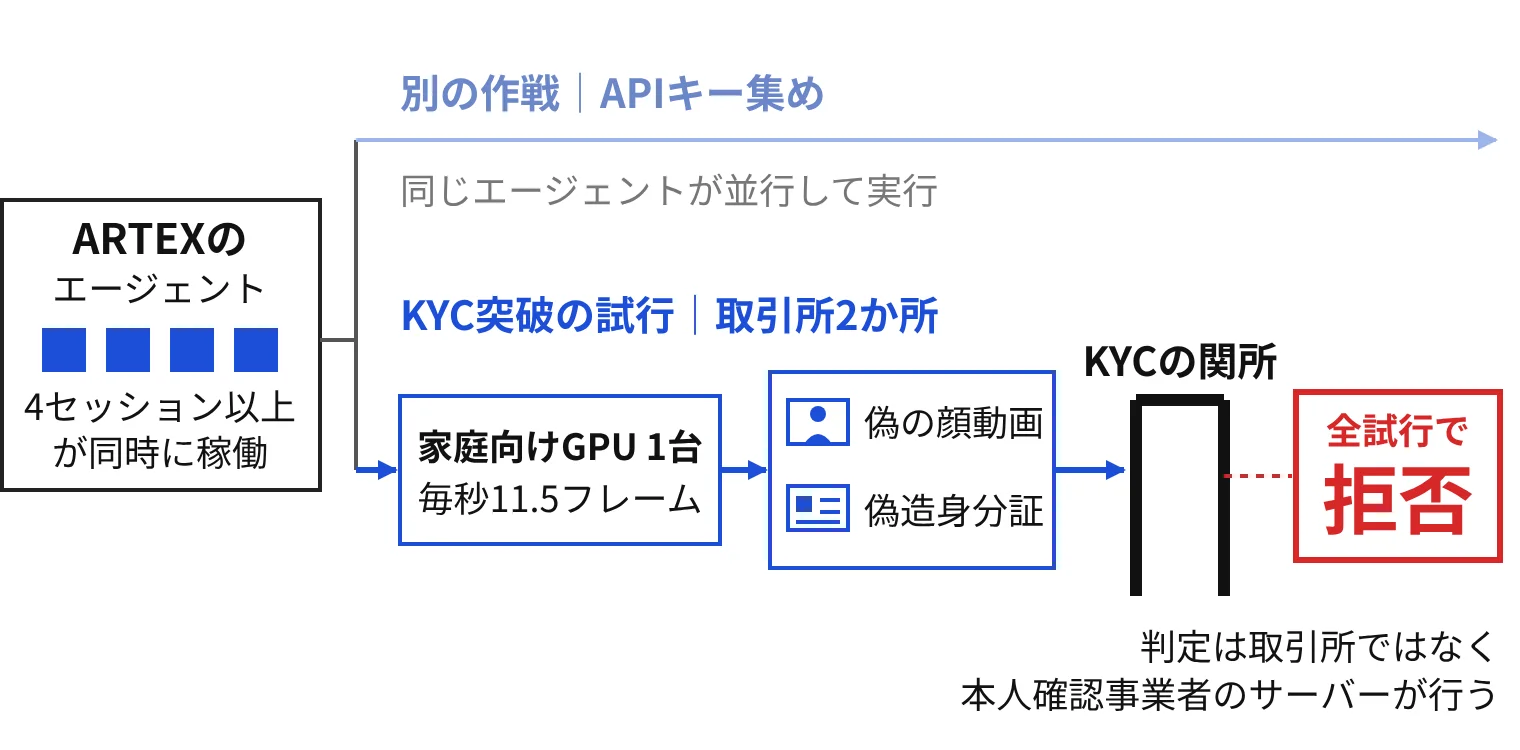
結果は、記録された全試行で拒否だった。AIで作った偽の顔動画は、本人確認を担う事業者側のサーバーの判定で退けられていた。取引所の名前は、原文では明かされていない。
攻撃者の準備は手が込んでいた。家庭向けのGPU(画像処理用の半導体)1台で、毎秒11.5フレームの偽の顔動画をリアルタイムに作る仕組みを組んでいた。偽造した身分証の写真には、加工していない写真に見せるための偽のカメラ情報なども記録されていた。
少なくとも4つのエージェントのセッションが同時に進んでいた。同じ仕組みのAIが、AIの鍵集めと暗号資産の詐欺という別々の仕事を並行してこなしていたことになる。
AI基盤を狙う攻撃は初めてか、攻撃者はどこまで分かっているか
では、こうした作戦を動かしていたのは誰で、何が新しいのか。
同種の事例が他にあるのかは、Amazonの報告に書かれていない。Amazonが述べているのは、手口そのものに新しいものはない、という点だ。AIエージェントが変えるのは、攻撃の速さと、休まず続ける力だという。
実際、挙がった欠陥のひとつLangflowのCVE-2025-3248は、2025年の番号が付いた既知のものだ。
攻撃者については、Amazonも断定していない。AIへの指示文が簡体字中国語であること、中国のタイムゾーン、標的の選び方、中国関連の攻撃者が使うツールから、中国関連の複数の異なるグループによるものと、中程度の確度で評価している。ARTEX利用の判断も、指示文にARTEXのツールへの言及があることと、技術的な痕跡に基づく。中国政府の関与を示す記述はない。
指示文には、攻撃者の慎重さがうかがえる部分もあった。中国本土の標的や政府関連のドメインは対象から外す。すべての通信は中継サーバー(プロキシ)を経由させる。AIに渡す作業ルールの段階で、足がつきにくい設計にしていた。
ARTEX側の開発者やコミュニティの見解は、確認できなかった。
どの組織が動かしていたのか、盗まれた鍵がその後どこへ流れたのかも、報告には書かれていない。
ただ、攻撃が通っていた場所について、Amazonははっきり述べている。初期設定の認証情報が残っていた環境、鍵がコードや公開物に残っていた環境、認証なしで外から使えた環境など、基本的な対策が欠けた場所で成功していたという。
出典
- AWS ブログ 日本(Amazon Threat Intelligenceの調査報告の日本語版)「Amazon Threat Intelligence observes threat actors running cybercrime campaigns with ARTEX AI agents」2026年11月13日: https://aws.amazon.com/jp/blogs/news/amazon-threat-intelligence-observes-threat-actors-running-cybercrime-campaigns-with-artex-ai-agents/