Microsoftが公開するAIエージェント(人の代わりに調べ物や作業をこなすAI)開発用の部品「Microsoft Agent Framework」のPython版が乗っ取られ、APIキーなどの認証情報を盗むコードを仕込んだ1.26.1と1.26.2が、公式置き場PyPIに出回った。月間ダウンロードは約20万回とされる。
攻撃者が公開権限をどう得たかは分かっておらず、不正版は短時間で隔離された。この記事では、安全とされる版(1.26.0)、影響を受ける環境、確認方法、該当時の対応が分かる。
公式PyPIに、鍵を盗む版が約45分載った
不正な1.26.1と1.26.2は公開後に隔離されたが、攻撃者は最初の隔離の直後に出し直している。
PyPIは、世界中の開発者がPythonというプログラミング言語の部品を取り寄せる公式の置き場だ。分析を公開したのは、ソフトウェア部品の安全性を調べるセキュリティ企業のSocket、StepSecurity、OX Securityで、報道はBleepingComputerが軸になっている。
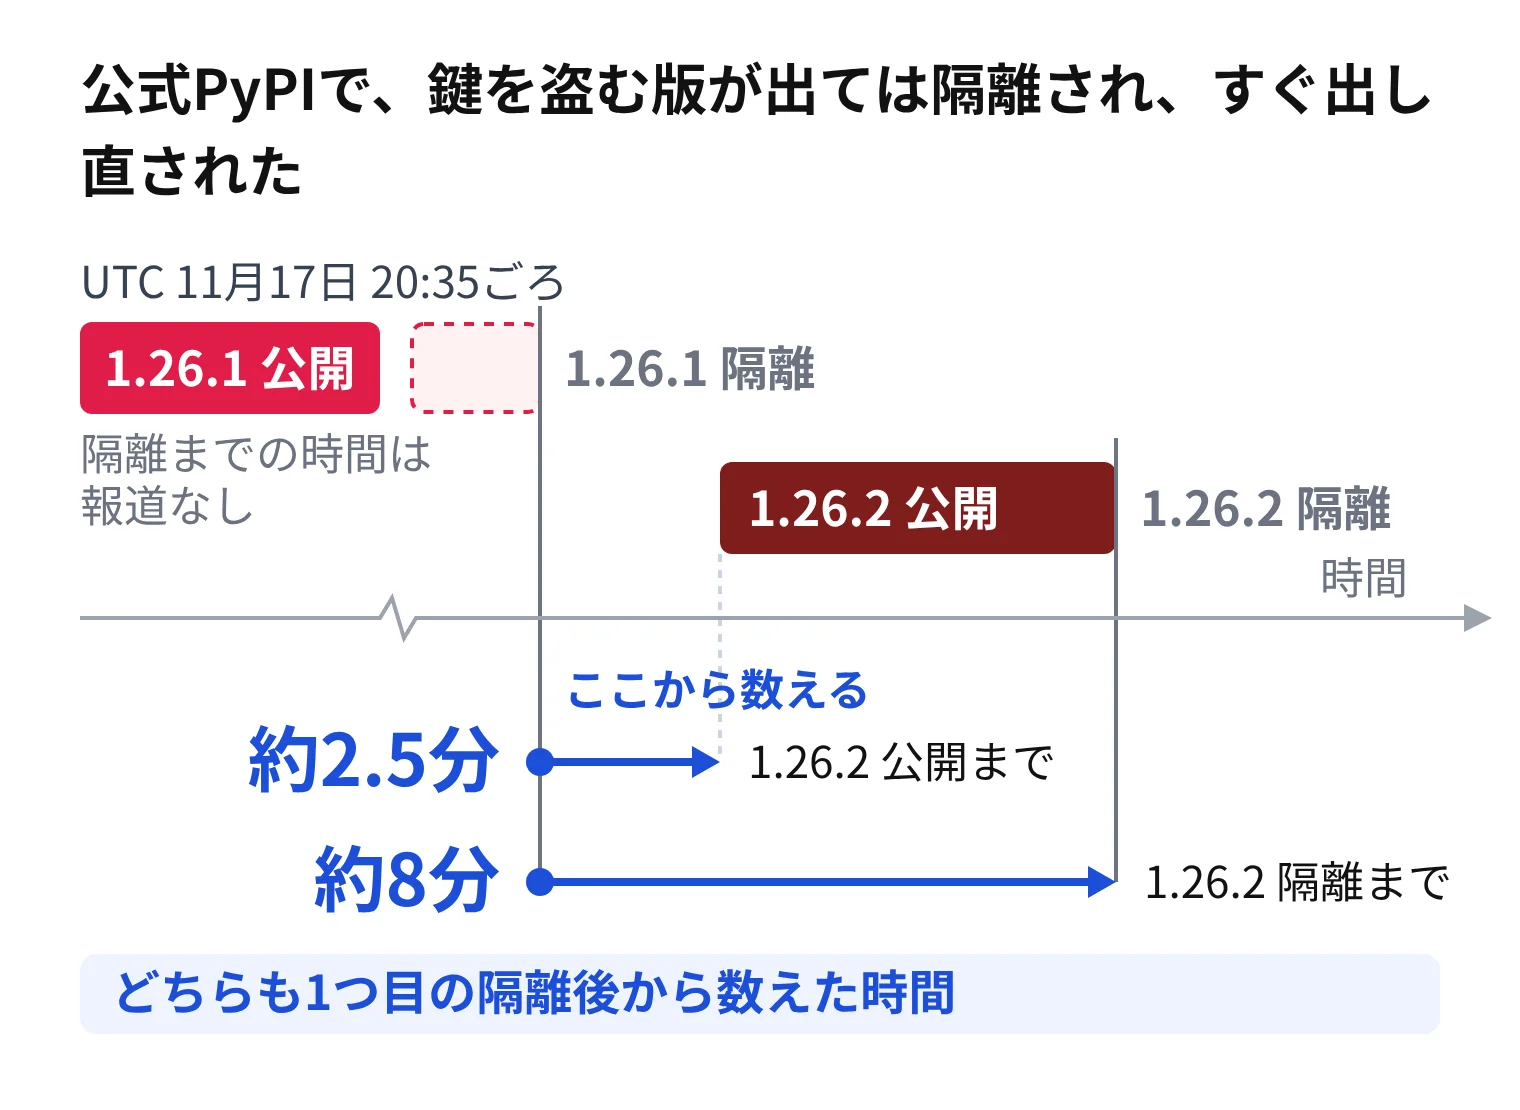
時系列は次のとおりだ。協定世界時(UTC)の11月17日に1.26.1が公開された。PyPIはこれを隔離したが、BleepingComputerによると、約2.5分後に攻撃者が1.26.2を出し直した。これも約8分後に隔離された。
この2.5分と8分は、1つ目の隔離後の動きだけを数えた数字だ。1つ目の公開から隔離までの時間は報道に無く、不正版が出ていた合計時間は「短時間」としか言えない。
1.26.2は単なる再投稿ではない。SocketとStepSecurityの分析では、悪意あるコードの置き場所とファイル名が変えられていた(具体名は後述)。一度止められた後も、攻撃者は形を変えて攻撃を続けた。
短時間でも影響が出得るのは、Microsoftの名前が付いた部品は中身を確かめずに入れられがちで、自動で組み立てを行う仕組み(CI/CD)も、設定に従って最新版を取り込むからだ。その間に取り込んだ環境は、誰も操作していなくても不正版が入った可能性がある。実際に何回取り寄せられたかは公表されていない。
Microsoft、PyPIのいずれの一次告知も、本稿の執筆時点では確認できていない。
Python起動だけで鍵が盗まれた
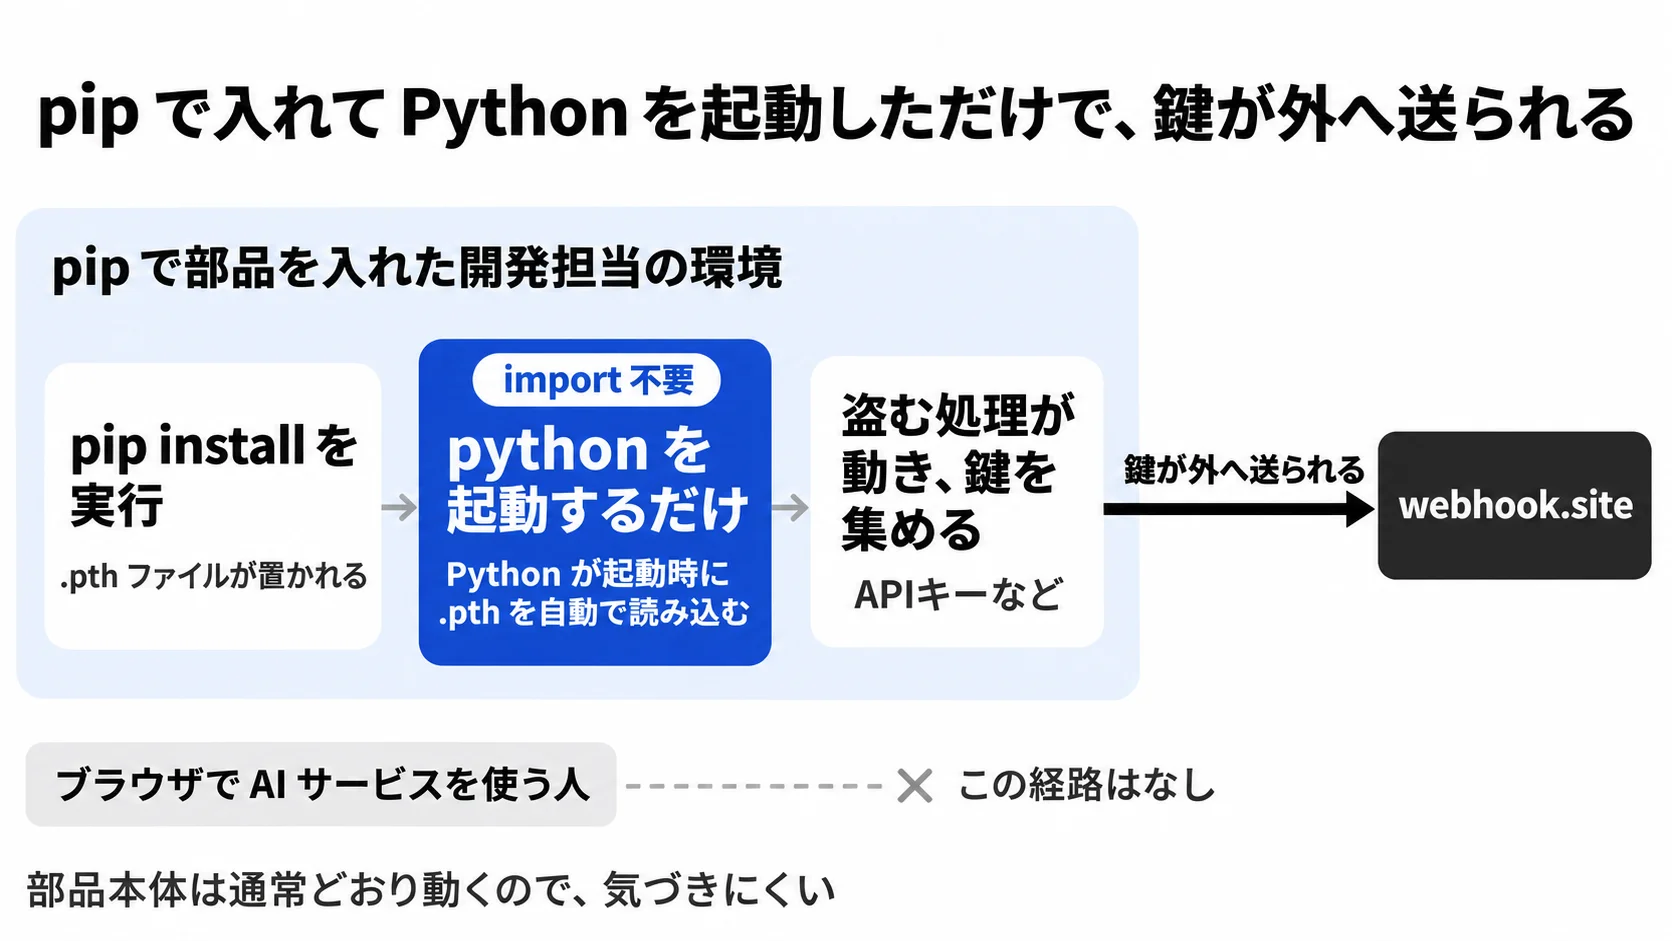
部品を使うコードを書いていなくても、Pythonを起動するだけで盗む処理が走った。対象になりうるのはpipでこの部品を入れた開発担当の環境で、AIサービスをブラウザから使うだけの人に鍵が盗まれる経路はない。
仕掛けは「.pth」というファイルにある。Pythonは起動のたびに、この拡張子のファイルを自動で読み込む。pipで部品を入れた環境なら、コードの中で部品を呼び出す(import)必要もない。「うちはAgent Frameworkを使うプログラムを動かしていない」という理由では、安全とは言えない。
集められる鍵の範囲
BleepingComputerによると、不正版は環境変数(プログラムに鍵を渡すための設定値)、手元の設定ファイル、権限が許す範囲で動いているプログラムの中から認証情報を集めた。
対象はAzure、AWS、GitHub、Docker、Hugging Face(AI開発者がモデルを公開・共有するサイト)、OpenAIだ。クラウド、コードの保管場所、AIサービスの利用権限まで、AI開発の土台がまとめて届く範囲にある。
自動ビルドのCI/CD環境も標的だった。
1.26.1は、Azureのマネージドアイデンティティ(クラウド上のサーバーが自分の身元を証明する仕組み)のアクセストークン(パスワードの代わりに使える一時的な通行証)と、Azure DevOpsのOIDCトークンの取得を試みた。
1.26.2では、GitHub ActionsのOIDCトークンの要求と、GitHubの実行環境のディレクトリ探索が加わった。
集めた情報は、どちらの版も同じ攻撃者管理の受信先、誰でも受信用のURLを作れる外部サービスwebhook.siteに送られた。
不正版は、本体部分にあたる正規のagent-framework-core 1.26.0への依存を残していた。そのため部品は普段どおり動き、裏で盗む処理だけが並行して走った。画面やログに異変が出ず、「動いているから問題ない」とは判断できない。
pip listで確認、削除だけでは不足
入っているagent-frameworkが1.26.1か1.26.2なら該当で、その場合は部品を消すだけでは鍵を守れない。
開発用パソコンではpip list、プロジェクトではロックファイル(入れる部品の版を記録したファイル)、CI/CDではビルドログを見る。安全とされているのは1.26.0だ。
バージョンを固定せず最新版を取り込む設定なら、11月17日(UTC)前後の新規ビルドやデプロイで不正版が入った可能性がある。
環境や通信記録に残る目印は、次のとおりだ。
- 1.26.1のファイル:
agent_framework_meta.pth、agent_framework_meta/_telemetry.py - 1.26.2のファイル:
af_runtime_diag.pth、af_runtime_diag.py - 通信ログ: 外部への通信記録(エグレスログ)でwebhook.site宛てのURLパス
d381fd80-ec62-42ad-8f5c-d1b15103c9bbを探す。BleepingComputerの報道は、ブロックされた通信と、送信が完了した通信を分けて見るよう示している
該当したら、消すだけでは足りない
不正コードはPythonの起動時にすでに動いているため、部品を消しても、外へ送られたかもしれない鍵は使える状態のまま残る。BleepingComputerの報道は、該当バージョンを入れた環境をまず隔離し、安全になるまでPythonやpipを実行しないよう示している。
そのうえで、既知の安全な1.26.0で、クリーンな環境から作り直す。侵害の範囲にあった認証情報は、すぐに新しいものへ替える。古い鍵が生きたままなら、盗んだ側はそのまま使える。対象はAzure、AWS、GitHub、Docker、Hugging Face、OpenAIの鍵と、CI/CDで使うトークンだ。
公開権限を奪った経路は未解明
攻撃者がMicrosoft公式プロジェクトに不正版を公開できた理由は分かっておらず、BleepingComputerの問い合わせにもMicrosoftは掲載時点で回答していない。
確認できているのは、PyPI上のagent-framework 1.26.1と1.26.2が実際に公開され、取り寄せられる状態だったことまでだ。agent-framework-coreなど関連パッケージへの改ざん、GitHub上のソースの汚染、PyPIへの公開だけだったのか、.NET版が対象外かは、参照した報道では触れられておらず、調査を待つしかない。
最初の隔離後も攻撃者が2つ目を公開できたことは、公開の権限がその時点で攻撃者の手に残っていたことを示している。
AI開発の部品や開発者向けツールを狙う供給網攻撃(部品の配布経路から入り込む攻撃)は、これが初めてではない。BleepingComputerは、AI開発で広く使われるLiteLLMのリリース経路が侵害された件や、OVHcloudのコマンドラインツール(OVHcloud CLI)がGitHub上でバックドア化された件も、関連記事に並べている。開発者が信頼して取り込む部品の配布経路が、繰り返し狙われている流れの中に今回の件はある。
出典
本稿の事実は、次の報道に基づく。
- BleepingComputer 2026-11-18「Microsoft’s Agent Framework PyPI package compromised to steal credentials」: https://www.bleepingcomputer.com/news/security/microsofts-agent-framework-pypi-package-compromised-to-steal-credentials/
- Socket、StepSecurity、OX Securityの分析は、BleepingComputerの報道およびそこで言及された内容による(各社の公式ブログのURLは確認できていない)