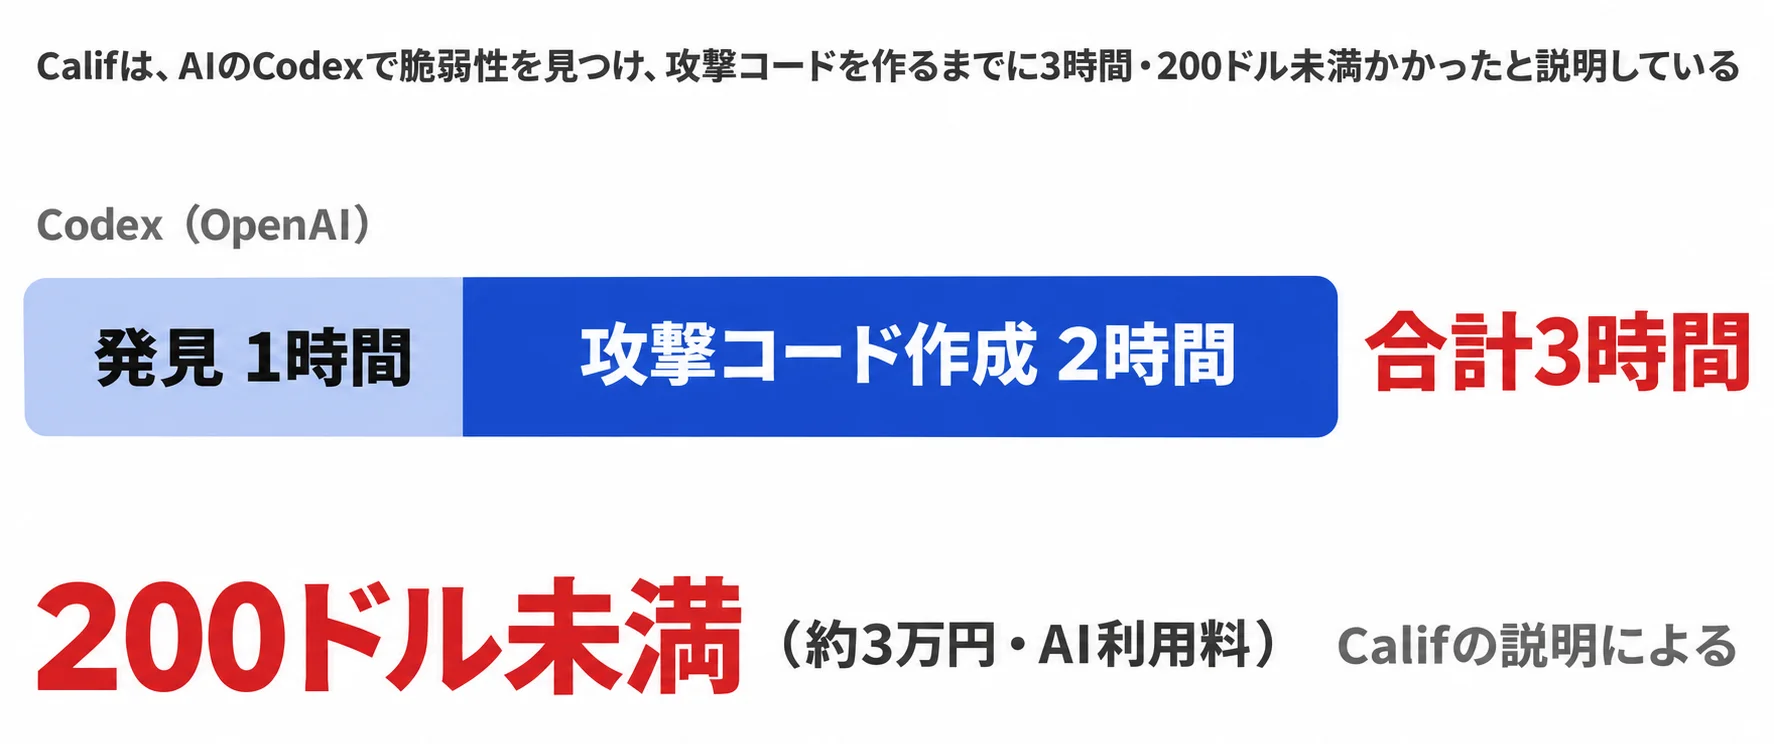
Java4Shell(CVE-2026-114938)は、社内システムや業務ソフトの裏側で広く動くJavaに見つかった脆弱性だ。米CISA(重大な脆弱性に警告を出す米政府機関)は現地11月17日夜、直ちに修正版を適用するよう緊急の注意喚起を出した。ログインなしで外部からサーバーを操られ得る欠陥で、Oracleは修正版を公開済みであり、現時点で実際の悪用は報じられていない。発見元のCalifは、AIで発見に1時間、攻撃コードの作成にさらに2時間だったと説明している。
CISAが緊急警告、認証なしで乗っ取られ得る
CISAは、サードパーティ製アプリに同梱されたものも含めてJavaの導入状況を資産一覧で確認し、インターネットに面したシステムから修正版を当てるよう促した。通知は米国時間11月17日(火)夜、日本時間18日に出された。内容はThe Recordの報道による。
何が起きる脆弱性か
問題は、Javaのプログラムを動かす土台である「Java仮想マシン」のメモリの扱いにある。CISAの説明では、この土台を異常終了させたうえで、ログインなしにリモートコード実行が可能になり得る。リモートコード実行とは、外部の人間にサーバー上で好きな命令を実行されることだ。
原因は、データ変換の一種であるBase64の読み込み処理にあると、Orca SecurityとTenableは解説している。Oracleは11月の定例パッチで修正し、深刻度(CVSS)を8.1としている。発見者としてOracleが記載しているのは、Calif社のQuang Luong氏とAlbert Yang氏だ。
自社のJavaは対象か
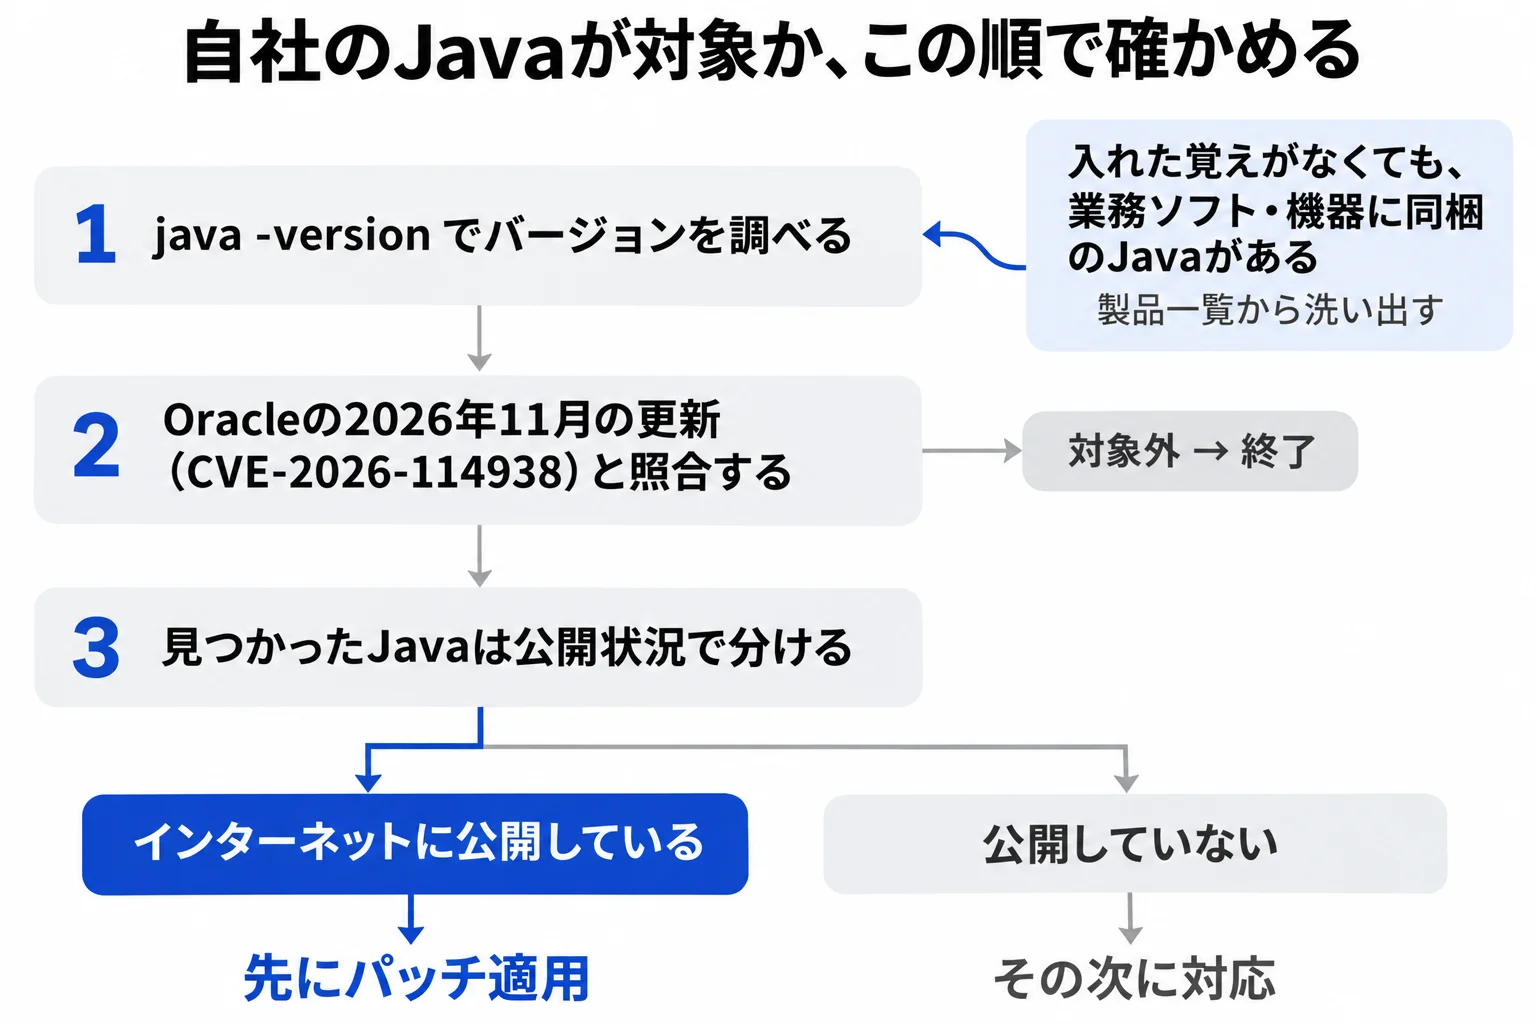
「うちはJavaを入れていない」という判断は当てにならない。Javaには無料版や有償版など配布元がいくつもあり、業務ソフトや機器に最初から組み込まれていることも多い。入れた覚えがなくても、動いているサーバーの中にJavaがある可能性がある。
java -versionで、サーバーのJavaのバージョンを確認する。- そのバージョンが対象に入るか、Oracleのセキュリティアラートのページ(oracle.com/security-alerts)にある2026年11月のCritical Patch Updateで、CVE-2026-114938の欄を照合する。
- 動いているサーバーのCPUの種類が対象かを確かめる(下の「CPUの種類で影響が分かれる」を参照)。
- 業務ソフトや専用機器にJavaが同梱されていないか、製品の一覧から洗い出す。同梱分は自社のソフト一覧に出てこないことがある。
- 洗い出したもののうち、インターネットに公開しているものを先に絞り込む。
対象バージョンと修正版
セキュリティ各社の解説によると、対象はOpenJDK 17.0.6以降の17系、21・25・27系、Oracle Java 8 Performance Packだ。修正版として挙がっているのは、17系の17.0.21.1と21系の21.0.13.1などだ。
Java 11や、Performance Packではない通常のJava 8は各社の挙げる対象に入っていないが、安全と言い切ったものではない。Oracle JDKなどOpenJDK以外の配布元の同じ系統が対象かどうかや、25系・27系・Performance Packの修正版の番号は、各社の解説では確認できなかった。Oracleの欄で確かめてほしい。OpenJDKは配布元ごとに修正版の出る時期が異なり得るため、利用中の配布元の案内も合わせて見る必要がある。
CPUの種類で影響が分かれる
Tenableなどの説明では、影響が出るのは比較的新しいIntel(Ice Lake以降)やAMD(Zen 4以降)のサーバー向けCPUで動くJavaだ。AWS Gravitonなどのarm系CPUや古いCPUは、直接の影響はないとされる。ただし、同じバージョンでも機械によって結果が変わるため、バージョンだけで安全と判断しないほうがよい。
すぐ更新できない場合
一時的な回避策として、各社の解説では起動オプション -XX:UseAVX=2(新しい計算命令の利用を抑える設定)が挙がっている。処理速度が落ちる可能性があるが、影響の程度は示されていない。恒久策ではなく、Oracleや製品ベンダーの案内がある場合は、そちらを優先する。
同梱されたJavaはメーカーの修正待ち
業務ソフトや専用機器に組み込まれたJavaは、自社で入れ替えられず、メーカーの修正版を待つことになる。CISAが「同梱分も含めて確認を」と求めているのはこのためだ。まず自社資産のどこにJavaがあるかを把握し、メーカーの案内を追える状態にしておく必要がある。
JiraやJenkinsなど6製品、初期設定のまま外から命令実行を実証
The Hacker NewsとWizの報道によると、日本企業でも広く使われる業務ツール6製品が、初期設定のまま、ログインなしで外から命令を実行できる状態になり得ると、研究者によって実証された。実際に攻撃された事例ではない。
- Jira:仕事の依頼や不具合を管理する課題管理ツール(Atlassian社)
- Confluence:社内の文書や手順書をまとめる社内Wiki(Atlassian社)
- Jenkins:開発したプログラムの自動テストと配布を担うツール
- Keycloak、PingFederate:社員のログインを一括で管理する認証システム
- JFrog Artifactory:開発で使う部品の保管庫
外から命令を実行されると、JiraやConfluenceでは社内の案件や文書が読み取られ得る。ログイン管理の製品では、社内システムへの入り口そのものが握られ得る。なかでもJenkinsは、作ったソフトを社内外に届ける仕組みの中心にある。Wizは、ここを握られるとそこで作られるソフト全体に影響が広がり得ると指摘している。
自社で作ったアプリも対象外とは限らない。各社の解説では、Apache StrutsやSpring Bootで作った自社開発のアプリでも、Base64の処理に外部からの入力が届く作りなら悪用できるとされる。
Kafka、Solr、Elasticsearchも報じられているが、こちらは命令の実行にログインが必要とされる。使っているなら上の確認手順の対象に入れておくとよい。
The Recordによると、Calif以外の複数の企業もこの調査結果を確認し、直ちに修正版を当てるよう呼びかけた。社名は報道では明らかにされていない。6製品のメーカーの修正版の提供時期は、11月18日時点で各メーカーの公式な告知を確認できていない。使っている製品の開発元の案内を個別に見る必要がある。
AIが3時間で攻撃コードを作成
Califによると、発見に1時間、動く攻撃コードの作成にさらに2時間、合わせて3時間で済み、AIの利用料(トークン費用)は200ドル(約3万円)未満だった。時間や費用はすべて同社の説明による。SecurityWeekの報道では、使われたのはOpenAIのAIツール「Codex」で、作業はLuong氏が行った。
見つかったきっかけは、偶然に近い。Califは、あるスマートフォンメーカー向けに「0-clickエクスプロイト」、つまり利用者が何も操作しなくても成立する攻撃手法を開発しており、その途中で今回の穴にたどり着いた。クラウドの安全性を診断するWizも、自社のAI調査エンジン「Wiz Atlas」で実証用の攻撃コードを作れたと報告している。
Califは、どのシステムにも効く万能の攻撃コードはなく、手順は製品ごとに違い得ると説明している。製品ごとの攻撃コードや武器化した攻撃チェーンは、全員が更新する機会を得るまで公開しない方針だ。
Califは先月も、PHPという別のプログラミング言語の脆弱性「PHP2Shell」を見つけている。同社によると、Javaは世界で3番目に人気のプログラミング言語で、Fortune 500(米誌が選ぶ売上上位500社)の約90%を支えている。影響範囲が広いうえ、発見から攻撃コードの完成までが数時間になれば、修正版を当てるまでの猶予も短くなり得る、というのが同社の見方だ。
出典
CISAとCalifの公式ページは未確認で、主にThe Recordの報道に基づく。
- CISAの通知:公式ページは未確認のため、The Recordの報道による
- Oracle 2026年11月Critical Patch Update:Oracleセキュリティアラート(oracle.com/security-alerts)に掲載。発見者・深刻度8.1はThe Recordの報道による
- Calif社アドバイザリー:公式ページは未確認のため、The Recordの報道による
- 各報道
- The Record(2026-11-18):https://therecord.media/cisa-issues-java4shell-alert
- The Hacker News、SecurityWeek、Wiz、Orca Security、Tenable:各社の解説・報道