Ubuntuの脆弱性(CVE-2026-98432)とは、サーバー用のOSとして広く使われている「Ubuntu(ウブントゥ)」の中心部分に見つかった欠陥です。2026年10月15日に公表され、Ubuntuを提供するCanonical社は深刻度を10点満点中9.8(いちばん深刻な区分)と評価しています。
「ニュースで見たけれど、うちの会社は関係あるの?」という方に向けて、関係があるかの見分け方と、誰に何を頼めばよいかをまとめます。社員がWindowsやMacのパソコンで仕事をしているだけなら、直接の対象ではありません。関係するのは、会社のWebサイトや業務システムが動いているサーバーです。
どんな問題なのか
Ubuntuは、Webサイトや業務システムを動かすサーバーで世界中に使われている無料のOSです。Linux(リナックス)と呼ばれるOSの仲間の1つです。今回の欠陥は、外からの通信を受け付ける部分にあります。条件がそろうと、インターネット越しにサーバーを乗っ取られるおそれがあります。
話題になったきっかけは、AI企業のAnthropicが10月27日、自社のAI「Claude」を使ってこの欠陥を突き、研究用の環境でサーバーの管理者の権限を取れたと報じられたことです(セキュリティ対策Lab)。Anthropic自身の発表ページは、本稿の執筆時点では確認できていません。
Debian・RHEL・Amazon Linuxなど各社の修正の進み具合は、Linux重大脆弱性のニュースで追っています。
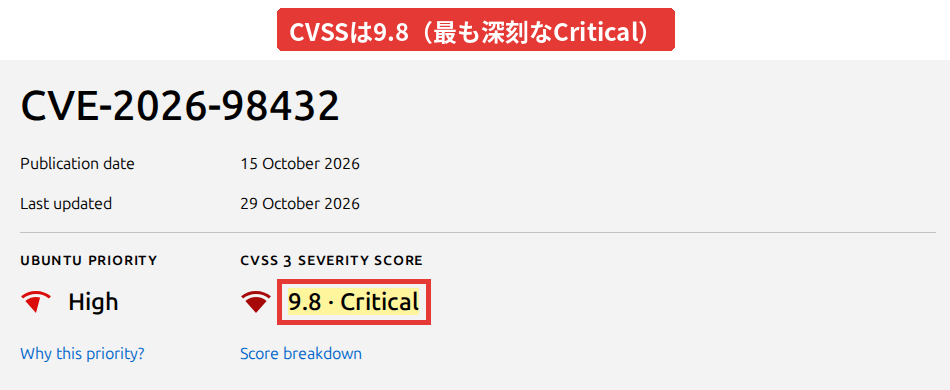
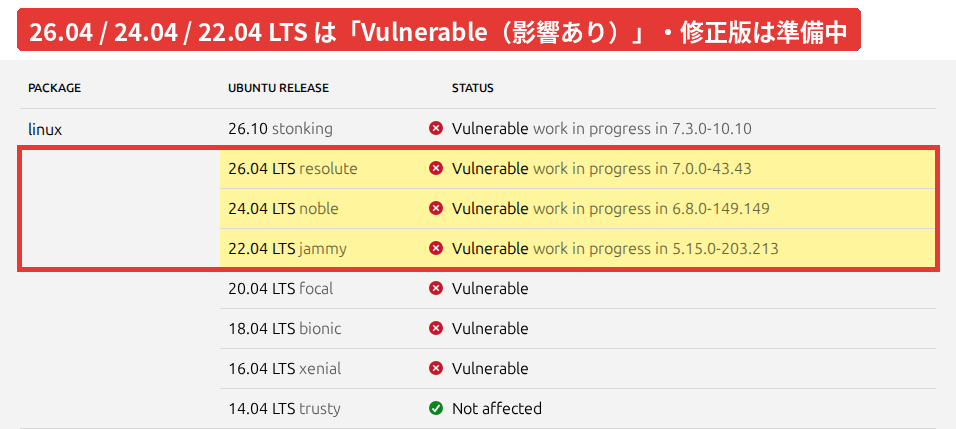
10月30日時点で、Ubuntu向けの修正版はまだ出ていません。一方で、実際に悪用されたという報告もまだありません。慌てるより、まず自社が関係するかを確かめるのが先です。
うちの会社は関係ある?
関係があるかどうかは、会社のどこかでUbuntuが動いているかで決まります。社内で「Ubuntuを使っていますか?」と聞いても分からないことが多いので、次の表で見当をつけてください。
| 会社での使い方 | 関係あるか | 対応する人 |
|---|---|---|
| 社員がWindows・Macのパソコンで仕事をしているだけ | 直接の対象ではない | 対応は不要 |
| ホームページや業務システムを外部の会社に作ってもらい、保守も任せている | サーバーがUbuntuなら対象 | 制作会社・保守会社 |
| 月額制のレンタルサーバー(ほかの利用者と共用するタイプ) | 対象でも、更新はサーバー会社が行う | サーバー会社(お知らせを確認) |
| AWSなどのクラウドに、自社でサーバーを借りている | Ubuntuなら対象の可能性が高い | 社内のエンジニアか、委託先のシステム会社 |
| 社内のエンジニアが、WindowsパソコンでUbuntuを動かしている | 確認が必要 | エンジニア本人 |
いちばん多いのは2つめの「外部の会社に任せている」形です。この場合、自分でサーバーを触る必要はありません。任せている会社に確認を頼めば十分です。
今やること
Webサイトの制作会社・保守会社との契約書や毎月の請求書を見ると、どこが管理しているかが分かります。AWSなどクラウドの請求が会社に来ていれば、自社で借りているサーバーがあるということです。
次のように聞けば、相手もすぐ答えられます。
Ubuntuの脆弱性(CVE-2026-98432)について、当社のサーバーが対象かどうか教えてください。対象の場合、修正版が出たあとの更新の予定も知りたいです。
更新のあとはサーバーの再起動が必要で、そのあいだ数分ほどWebサイトやシステムが止まることがあります。止まっても困らない時間帯を、先に伝えておくと話が早く進みます。
いつ直るのか
Ubuntuの公式ページでは、10月30日時点で修正版は「準備中」の表示で、いつ出るかの予告もありません。
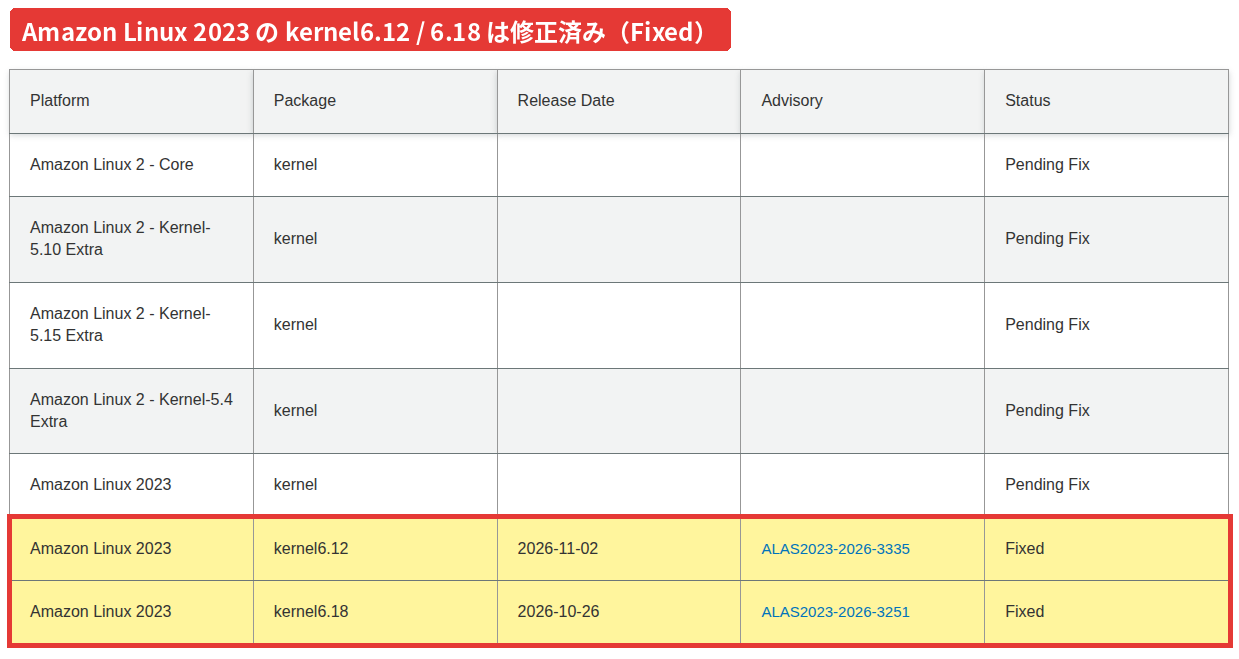
同じ欠陥はUbuntu以外のLinuxにもあり、AWSが提供するAmazon Linux 2023の一部では、すでに修正版が出ています。
修正版を待つあいだは、使っていない機能を止める、サーバーに接続できる相手を絞る、といった応急策を担当者が取れます。ただ、どれも根本の修正ではないため、修正版が出たら更新することに変わりはありません。
なお、深刻度の点数は会社によって8.1〜9.8と幅があります。攻撃を成功させる難しさの見積もりが会社ごとに違うためで、どの点数でも「修正版が出たら更新する」という対応は同じです。
サーバーに入れる担当者の方は、次の順で確かめてください。
| 確かめること | コマンド |
|---|---|
| Ubuntuのバージョン | lsb_release -a(22.04・24.04・26.04 LTSが対象) |
| 動いているカーネル | uname -r(末尾が -aws ならAWS向け。こちらも修正は準備中) |
| MPTCPの状態 | sysctl net.mptcp.enabled(1なら実証と同じ条件) |
| 修正が入っているか | apt changelog linux-image-$(uname -r) | grep CVE-2026-98432(何も出なければ未適用) |
| 修正版が出たら | sudo apt update && sudo apt upgrade → 再起動 → uname -r で版が変わったか確認 |
| 待つ間の応急策 | sudo sysctl -w net.mptcp.enabled=0(再起動で元に戻る) |
| WindowsのWSL2 | wsl --update(カーネルはMicrosoftが配布) |
状態はUbuntuのセキュリティページで随時更新されます。
10月31日時点の状況はUbuntuとRHELは10月31日時点で修正なしの続報にある。
あわせて読みたい